


BPFDoor マルウェア、次世代セキュリティモデルで克服する
25年4月に、韓国国内の通信会社の多数の顧客の SIM カード情報が外部の攻撃によって流出する事故が発生した。本事件は、通信会社の Linux ベースサーバーに侵入したハッカーが BPFDoor 系列マルウェアをインストールして引き起こしたものと知られている。
AhnLab は、昨年10月に自社 EDR ソリューションである AhnLab EDR を活用し、通信会社の攻撃に利用されたマルウェアと類似した BPFDoor 系列マルウェアを検知して、分析内容を公開した。通信会社の攻撃に使われた BPFDoor は、当時検知したマルウェアといくつかの違いがあるが、主要機能の大半は同じである。
AhnLab EDR の他にも AhnLab はサンドボックスソリューション AhnLab MDS の動的分析力を活用し、マルウェアと関連する振る舞いおよび不正なパケットに対応する。Linux サーバー用アンチウイルス V3 Net for Linux とネットワークセキュリティソリューション AhnLab XTG、および AhnLab AIPS、クラウドワークロードセキュリティプラットフォーム AhnLab CPP の Host IPS では、検知シグネチャを適用し BPFDoor を事前遮断できるようにサポートしている。脅威インテリジェンスプラットフォーム AhnLab TIP は、BPFDoor と関連した脅威情報を素早く共有する。
さらに、AhnLab は、顧客が中長期的に BPFDoor のような高度化した攻撃から組織を効果的に保護できるように、▲予防および遮断 ▲検知および対応 ▲運用および協業までサイバーセキュリティサイクルを網羅するソリューション-サービス連携セキュリティモデルを提示している。
この記事では、BPFDoor マルウェアの特徴と AhnLab の対応現況および自社の次世代セキュリティモデルを活用したセキュリティ対策を紹介する。
1. BPF と BPFDoor
BPF(Berkeley Packet Filter)は、ネットワークパケットフィルタリングのために開発されたメカニズムである。カーネル領域にインストールされ、外部から送信されたパケットをユーザー領域に渡すかどうかを決定できる。BPF は、1992年に初めて開発され、2014年には eBPF(extended BPF)が Linux カーネルに導入された。eBPF は、既存の BPF と同様にネットワークパケットフィルタリングをサポートしながらも、性能、セキュリティおよび安定性が強化された。
今回の通信会社の攻撃に使われた BPFDoor は、既存の BPF のパケットフィルタリング機能を悪用する Linux バックドアマルウェアである。パケットフィルタリングの規則を追加し、操作された特定のパケットである「マジックパケット」が受信されたかどうかをチェックした後、不正な振る舞いを実行する。サーバーのファイアウォールやセキュリティシステムを回避でき、外部の攻撃者が直接システムにコマンドを送信できるリバースシェル、バインドシェルなどの機能を提供する。セキュリティ検知を回避し、長期間システムにひそかに残存することができるため、攻撃の実行にメリットがある。
BPFDoor マルウェアは、オープンソースであり、2021年に PwC 社の報告書を通じて初めて公開された。中国を拠点とする APT グループ Red Menshen(Earth Bluecrow)が使用しているものと知られている。
2. 通信会社を攻撃した BPFDoor 変種、特徴は?
AhnLab は、通信会社のハッキング事故が発生した6ヶ月前の昨年10月に AhnLab EDR を活用し、BPFDoor 系列マルウェアを検知して、分析内容をASEC ブログを通じて公開したことがある。当時、AhnLab が検知した BPFDoor マルウェアと今回の通信会社の攻撃に利用されたマルウェアは、本質的に同じであるが、詳細な機能と振る舞いにおいていくつかの違いがあった。
|
分析項目 |
既存の BPFDoor |
通信社の攻撃に使用された変種 (2025.04) |
|
自己複製パス |
/dev/shm/kdmtmpflush |
自己複製および削除機能の除去 |
|
実行偽装名 |
udevd、mingetty 等 |
smartd、dbus-daemon、hald-addon-volume 等 |
|
PID 保存パス |
/var/run/haldrund.pid |
/var/run/hald-smartd.pid /var/run/system.pid /var/run/hp-health.pid /var/run/hald-addon.pid 等 |
|
コマンド認証方式 |
単純文字列ベース(justforfun) |
MD5(I5*AYbs@LdaWbsO + パケット一部) 計算方式 |
[表1] 既存の BPFDoor と通信会社の攻撃に使われた変種の違い
まず、過去に検知された BPFDoor は、前述のように /dev/shm パスに kdmtmpflush という名前で自己複製して実行した後、削除したが、今回確認された BPFDoor マルウェアにはその機能が除去された。
PID ファイルのパスにも違いがある。公開されているソースコードでは、/var/run/haldrund.pid パスに PID ファイルを作成する。これは、BPFDoor が正常に実行中かどうかを判断するのに使用される。ただし、今回の攻撃に使われたマルウェアは、異なる PID ファイルのパスを持っている。
パスワードによるコマンド認証方式も変わった。BPFDoor は、リバースシェルやバインドシェルなどのコマンドをサポートするが、既存のマルウェアのコマンドは、それぞれマジックパケットに含まれるパスワード justforfun と socket 文字列によって区分された。しかし、今回の攻撃に利用された BPFDoor は、公開されている侵害指標(IoC)によれば、MD5 をベースにコマンドを区分した。マジックパケットで受け取った文字列と I5*AYbs@LdaWbsO 文字列を加えた後、MD5 を計算してコマンドを区分する形式であった。
そのほか、マルウェアが実行する実質的な機能は、大半が同じであった。ただし、上記の内容は、25年4月に KISA が公開した内容をもとに作成されたものであり、今回の通信会社の攻撃に関する調査が進行中のため、調査結果によって内容がアップデートされる場合がある。
3. AhnLab の BPFDoor 対応方法
① 概要
AhnLab は、顧客が BPFDoor マルウェアを即時に検知し、対応できるように様々なセキュリティ対策を提供している。各ソリューションの役割は[表2]の通りであり、詳しい内容は後述する。
|
製品名 |
検知対象 |
役割 |
|
AhnLab EDR |
攻撃関連のすべてのイベント |
- ファイアウォール設定変更、ポートリダイレクト等の振る舞い検知 - セキュリティソリューションバイパスの振る舞い検知 - コンテキスト分析による攻撃キャンペーンの理解 |
|
V3 Net for Linux Server |
既知のマルウェア |
- サーバー流入マルウェアのシグネチャベース検知および駆除 |
|
AhnLab TrusGuard |
既知の不正なパケット |
- シグネチャベースの「マジックパケット」遮断(ファイアウォールの IPS 機能) |
|
AhnLab AIPS |
既知の不正なパケット |
- シグネチャベースの「マジックパケット」遮断 |
|
AhnLab TIP |
攻撃に関するすべての脅威情報 |
- マルウェアの最新動向および IoC 情報をセキュリティ運用に適用 |
[表2] AhnLab ソリューションの BPFDoor マルウェア対応内容
② 2024年10月、AhnLab EDR が検知した BPFDoor
昨年、AhnLab EDR の BPFDoor 検知内容を見ると、実行過程で自分自身を /dev/shm パスに kdmtmpflush という名前でコピーすることが特徴である。AhnLab EDR は、疑わしいプロセスが /dev/shm パスに自己コピーを行い、実行権限を付与する振る舞いに対して、[図1]のように脅威として検知した。これにより、セキュリティ管理者が脅威を事前に認知できるようにサポートした。
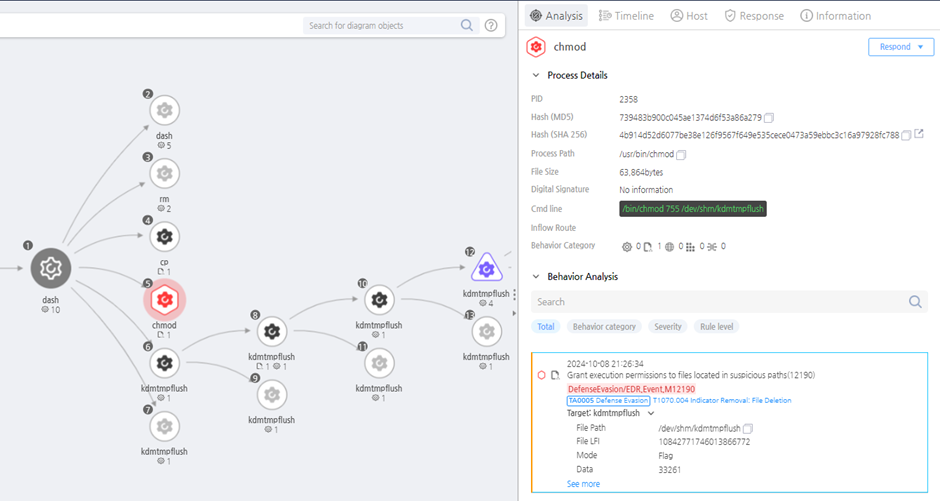
[図1] 疑わしいパスに位置するファイルに実行権限を付与する振る舞い検知
また、「マジックパケット」とマッチするパスワードが含まれたコマンドを受け取ると、特定のポートをオープンし、ファイアウォール設定を変更して攻撃者から受信するパケットをリダイレクトする。AhnLab EDR は、Iptables を利用して新しい規則を追加および削除する振る舞いと、ポートリダイレクトのように疑わしい振る舞いを主要振る舞いとして検知した。
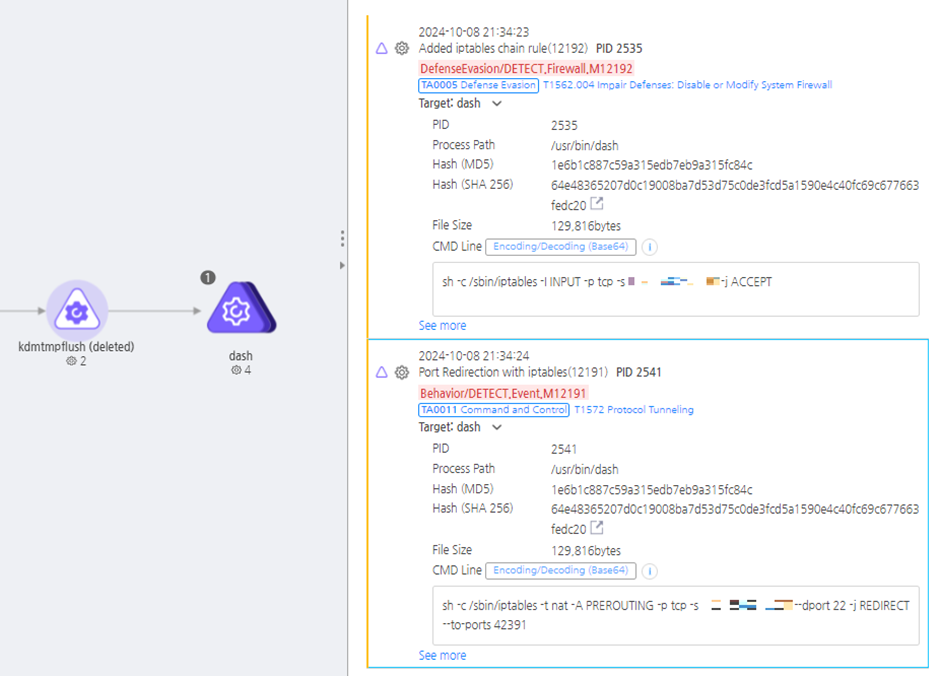
[図2] iptables を利用した規則追加およびポートリダイレクト振る舞い検知
上記の振る舞いは、他のマルウェアでも見られる手法であり、これだけで BPFDoor マルウェアと断定するのは難しい。AhnLab EDR は、追加で C2 通信などマルウェアの疑わしい振る舞いを分析および総合して、[図3]のように BPFDoor として検知した。
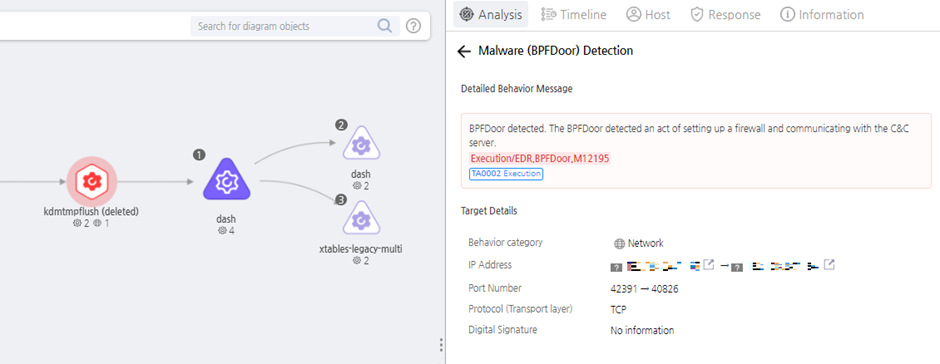
[図3] AhnLab EDR で検知した BPFDoor マルウェア
顧客の立場からは、AhnLab EDR を活用して BPFDoor と関連する疑わしい振る舞いの情報と前後の流れを確認することで、原因の把握と適切な対応を実行することができた。
BPFDoor のような高度化したマルウェアと攻撃手法を効果的に検知した AhnLab EDR は、全世界で最も公信力のあるセキュリティ製品テストの一つである「マイターアタック評価(MITRE ATT&CK Evaluation)」に、韓国のセキュリティ企業としては唯一4回連続参加し、その優秀性を証明している。マイターアタック評価は、主要脅威グループの攻撃手法を擬似実行したシナリオを基に、参加製品の脅威検知&対応力を評価する。
特に、最近進行したラウンド6では、主要ランサムウェアグループのClop(CL0P)とLockBitが、Windows と Linux にわたって実行する実際の攻撃手法で構成されたシナリオのうち95%を検知した。これは、全世界のセキュリティ企業の中でも上位に該当する成績である。また、検知した56個の細部段階(substep)のうち49個で最高等級であるTechniqueを受けたが、これはユーザーが検知情報を通じて脅威の振る舞いに対する「コンテキスト(Context)」を包括的に理解できるという証拠である。
AhnLab のマイターアタック評価ラウンド6結果に関する詳しい内容は、MITRE ATT&CK®評価報告書を通して確認できる。
③ シグネチャーと脅威インテリジェンスで即時対応
AhnLab は、AhnLab EDR を通じた検知および分析だけでなく、自社の Linux サーバーセキュリティソリューション V3 Net for Linux Server にも検知シグネチャーを適用し、顧客が BPFDoor 関連の攻撃を事前に検知して遮断できるようにサポートしている。次世代ファイアウォール AhnLab TrusGuard と侵入遮断ソリューション AhnLab AIPS にも、ユーザー指定シグネチャーを追加してネットワーク段階で不正なパケットの流入を遮断することができる。このように、AhnLab は IoC などの公開される情報を自社のソリューションにリアルタイムで反映し、BPFDoor による潜在的な脅威から顧客を安全に保護している。
また、脅威インテリジェンスプラットフォーム AhnLab TIP では、BPFDoor 関連の IoC と最新動向などのセキュリティ情報を総合的に提供し、顧客が組織を効率的に保護できるようにサポートしている。
4. 次世代セキュリティモデルで組織の未来を安全に
今回の BPFDoor 攻撃は、単純な脆弱性の悪用を越え、セキュリティソリューションを回避して内部に潜入し、長期間攻撃を実行する高度化した手法が現実化したケースである。もちろん、今すぐに被害事例が発生した BPFDoor に対応することも重要だが、長期的な観点から様々な脅威を効果的に解消できる戦略が必要である。これについて、AhnLab は、▲予防および遮断 ▲検知および対応 ▲運用および協業まで、サイバーセキュリティサイクルを網羅するソリューション-サービス連携セキュリティモデルを提示する。
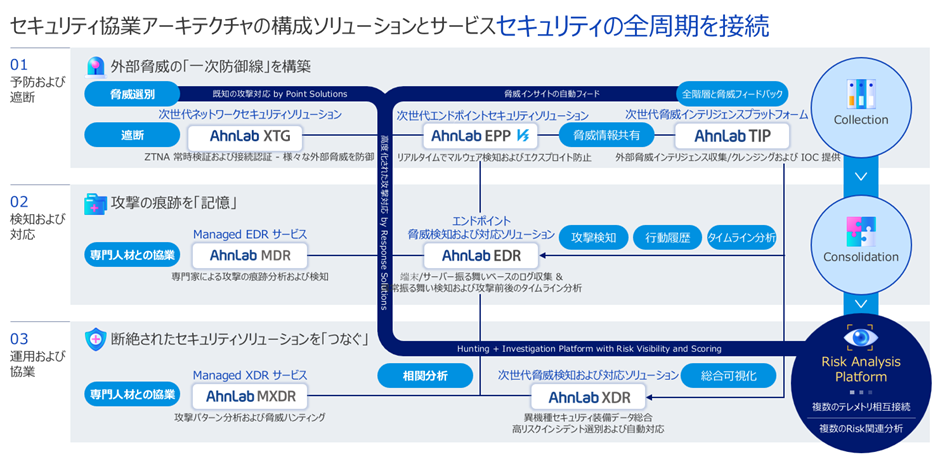
[図4] AhnLab 次世代セキュリティモデルアーキテクチャ
① 予防および遮断
次世代セキュリティモデルにおいて最優先されるべき作業は、脅威を事前に予防および遮断できるシステムを構築することである。この段階では、AhnLab の新しい次世代ファイアウォール AhnLab XTG、エンドポイントセキュリティプラットフォーム AhnLab EPP および脅威インテリジェンスプラットフォーム AhnLab TIP を連携して活用すると大きな効果を得ることができる。
A. AhnLab XTG: 脅威遮断とネットワーク接続の常時検証
従来の AhnLab TrusGuard から進化した次世代ファイアウォール AhnLab XTG は、向上した性能をもとにネットワークの最前線で脅威を遮断する。特に、AhnLab XTG の ZTNA(Zero Trust Network Access) 機能はユーザーとデバイスの身分およびセキュリティ状態を持続的にモニタリングし、検証されたユーザーのみがアプリケーションおよびネットワークリソースにアクセスできるようにする。これにより、未許可のユーザーおよびデバイスのサーバー接続を事前に遮断し、潜在的な被害を最小化することができる。
B. AhnLab EPP(V3 Net for Linux Server): マルウェア遮断および統合管理
近年、リネックスサーバーの脆弱性とマルウェアが増加しており、それに対するセキュリティの必要性も高まっている。長期間検証されているLinuxサーバー用アンチウィルス V3 Net for Linux Server を活用すると BPFDoor のような高度化した新種および変種マルウェアを事前に検知して遮断することができる。AhnLab EPP まで活用すると、検知状況、ポリシー、イベントなどを統合管理し、より迅速な措置が可能になる。また、アンチウィルスの他にもパッチ管理、セキュリティ状態チェック、デバイスコントロールなど EPP が提供する様々なセキュリティ機能間の連携ルールを活用してエンドポイントセキュリティを一層強化することができる。
C. AhnLab TIP: インテリジェンスベースの戦略確立および内部影響度チェック
AhnLab TIP は、サイバー脅威に関する最新 IoC、分析レポート、脅威グループの分析など、様々な脅威インテリジェンスを提供する。特に、AhnLab の複数のソリューションを通じて収集されたデータをもとに脅威を分析および分類するため、他社では確認できない独自の脅威インテリジェンスを提供することができる。顧客は、AhnLab TIP で確認された最新 IoC を AhnLab XTG と EPP に自動適用し、内部の影響度チェックを実行することで、脅威の事前予防体制を整えることができる。
② 検知および対応
BPFDoor のような最新マルウェアは、セキュリティソリューションの回避機能を備えている場合が多い。もし、サイバー攻撃が1次遮断体制を回避して流入する場合は、より包括的な概念の検知&対応が必要となる。この時、AhnLab EDR および MDR サービスを活用すれば、広範囲な可視性をもとに脅威に対応することができる。
A. AhnLab EDR:検証された脅威検知&対応力
前述の通り、AhnLab EDR は BPFDoor 関連の振る舞いを詳細に検知して分析した。 このように、エンドポイントで発生するすべての振る舞いをモニタリングおよびログに記録し、振る舞いの関連性やコンテキストを分析することで、どんな脅威も正しく理解して対応できるようにサポートする。このように卓越したコンテキスト分析力は、流入した攻撃による被害を最小限に抑えるだけでなく、今後の再発防止体制の確立にも大きな助けとなる。
B. MDR サービス:専門家と共に行う強力な検知&対応
運営に専門性が求められる EDR は、規模が小さい企業にとっては管理が容易でない場合がある。AhnLab の MDR サービスは、業界屈指の専門家が検知、分析およびパーソナライズド対応を支援することで、顧客の運営負担を軽減すると同時に、検知&対応力を一段階引き上げる。
③ 運営および協業
最新のサイバー脅威はエンドポイント、ネットワーク、クラウド、電子メールなど、多様なドメインを行き来しながら組織の資産を狙う。このような脅威をポイントソリューションベースで対応すると、可視性が低下し、管理面でも限界がある。そのため、組織全般のリスクを統合管理できるプラットフォームと専門サービスの結合の必要性が高まっている。
A. AhnLab XDR: 統合ベースの体系的リスク管理
統合リスク管理プラットフォーム AhnLab XDR は、様々な領域で収集されるデータを分析および正規化し、リスクを指数化してサイバー攻撃の関連性を可視化する。また、Open XDR を志向し、様々なセキュリティソリューションと柔軟に連動して最適な対応策を提示する。XDR の検知、分析および対応を支援する AI 技術も搭載されており、より便利なリスク管理が可能である。
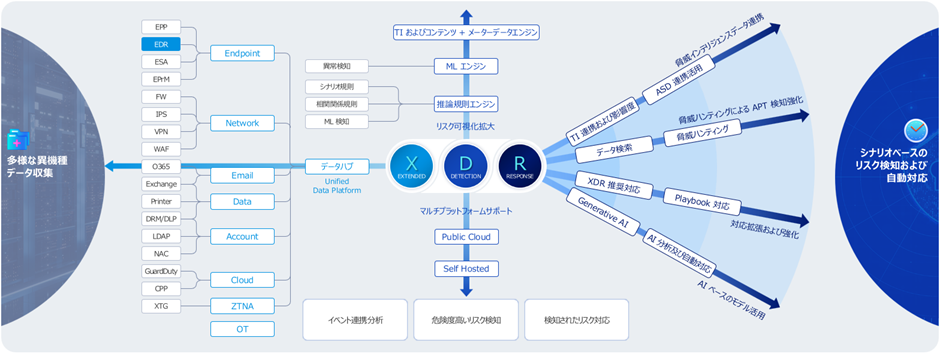
[図5] AhnLab XDR ベースのリスク管理概念図
B. MXDR サービス:高品質検知 & 対応と脅威ハンティング
すべてのセキュリティ領域を網羅する XDR プラットフォームの運用もまた、一定水準以上の専門性を必要とする。顧客の XDR 運用をサポートする MXDR サービスは、自社の専門家が XDR のイベントを持続的にモニタリングし、検知されたリスクを詳細に分析する。また、リスクの内部影響度を判断して対応し、能動的な脅威ハンティングまでサポートすることで、より能動的に侵害を予防することができる。
5. 結びの言葉:最高のプラットフォームと専門家のシナジーが必要な時
近年、グローバルトレンドを見ると「協力」の価値を強調する流れである。高度化を続けるサイバー脅威に対応するためには、最高レベルのソリューションだけでなく、人同士の協業が重要であるという意味でもある。どんなセキュリティソリューションも完璧とは言えず、限界が存在するものだが、この限界は柔軟な連動ベースの統合セキュリティアプローチと人の専門性を結合して克服していかなければならない。
AhnLab は今後も、本ドキュメントで紹介した次世代セキュリティモデルをベースにセキュリティプラットフォームと専門家のシナジーを結合し、顧客が隙のないセキュリティ体系を構築していけるように先頭に立っていく計画である。


