


AIエージェントが変えるサイバーセキュリティ:検知から自律対応まで
AIエージェントが変えるサイバーセキュリティ:検知から自律対応まで
AIがセキュリティにもたらす変化は、単一機能の高度化ではなく、セキュリティのパラダイム転換です。これまでセキュリティは、ファイル、ネットワーク、アカウント、行為へと可視化の範囲を広げ、得られたシグナルをルールやシナリオに基づいて判断する方向に発展してきました。この仕組みでは、実際に行動する主体であり、最終判断を下すのは基本的に人でした。一方、AIエージェントは人が設定した目標に基づいて作業を計画し、ツールを実行し、その結果に応じて次の行動も選択します。
攻撃者もAIエージェントを積極的に活用しており、AIが新たな行為主体となることで、攻撃の速度、規模、自律性が拡大しています。防御側も、発生した行為を確認するだけでなく、複数の行為が何を達成しようとしているのか、その文脈を推論し、攻撃の速度に合わせて次の調査や対応を決定する必要があります。本記事では、AIが攻撃作業を行う環境で、セキュリティ運用をどのように構成するかを解説します。
セキュリティの行為主体を広げるAI
従来のセキュリティは、可視化の範囲を広げる方向に発展してきました。ファイルやネットワークから始まり、アカウント、アクセス情報、行為、複数のセキュリティ領域を統合した情報へと観察対象を拡大してきました。収集したシグナルをルールやシナリオに沿って分析し、脅威を検知して対応する方法が基本です。セキュリティ技術や観察対象は拡大し続けてきましたが、人が行動し、システムがそれを観察するという前提は変わりませんでした。
AIエージェントの登場は、この前提を変えつつあります。人は目標の設定と重要な判断を担い、詳細な計画はAIが立て、必要なツールを呼び出して実行します。つまり、単なる補助ツールを超え、目標を達成する行為主体として動き始めています。
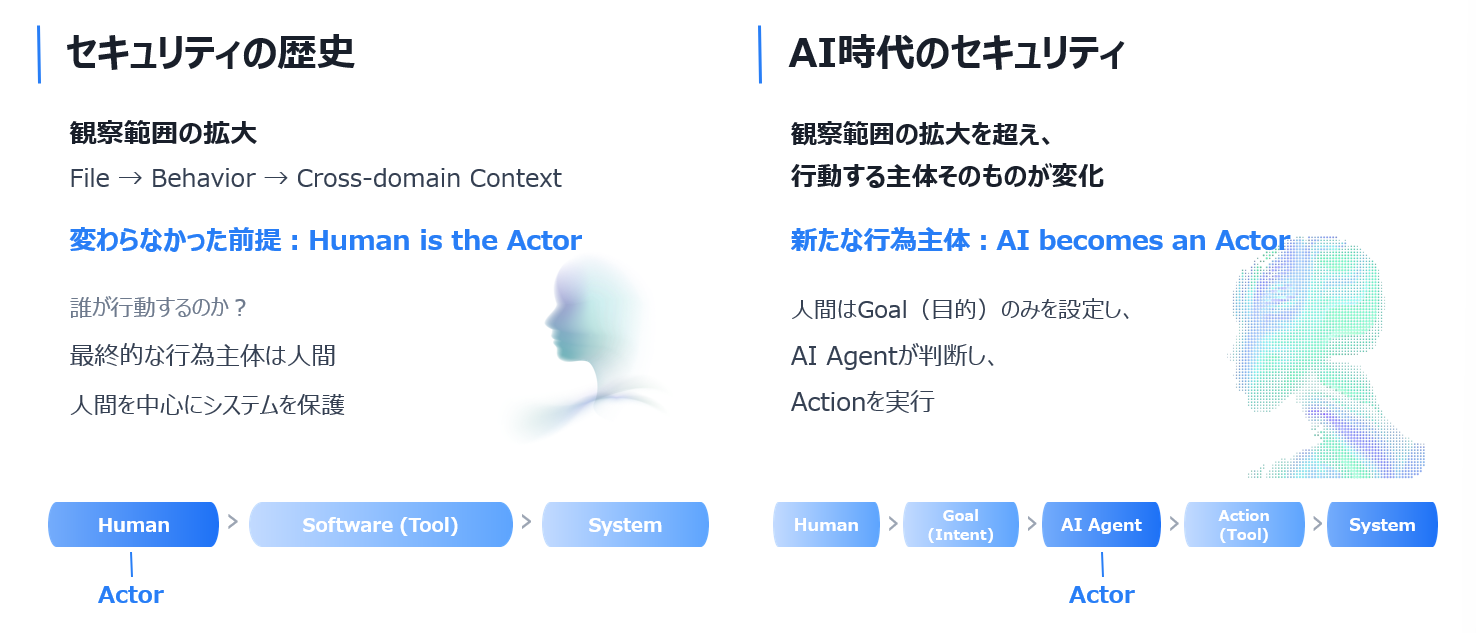
[図1] AIによる行為主体の変化
こうした変化は攻撃手法にも直接影響します。人が段階ごとに指示しなくても、AIが複数の戦術的な作業を連続して実行できるようになり、攻撃の速度と規模が拡大し、実行過程の自律性も高まる可能性があります。Anthropicによる2025年の分析では、GTG-1002と名付けられた中国関連の攻撃者グループによる特定のサイバー諜報キャンペーンで、偵察、脆弱性の発見、認証情報の収集など、戦術的作業の約80~90%をAIが担ったと推定されています。また、Verizonは2026年のDBIRで、既知の脆弱性が実際の攻撃に利用される前にパッチや緩和策を適用できる猶予が、数カ月から数時間へと短縮していると説明しています。
行為を見るセキュリティから、目的と文脈を推論するセキュリティへ
AIが自ら判断して行動する主体になると、個々の行為だけで脅威かどうかを判断するのは難しくなります。たとえば、攻撃者は正規のアカウントや権限、PowerShellのような許可されたツールを使ってファイルを検索し、圧縮して送信することがあります。各段階だけを見ると正常なバックアップ作業に見えても、実際にはデータ窃取の一環である可能性があります。
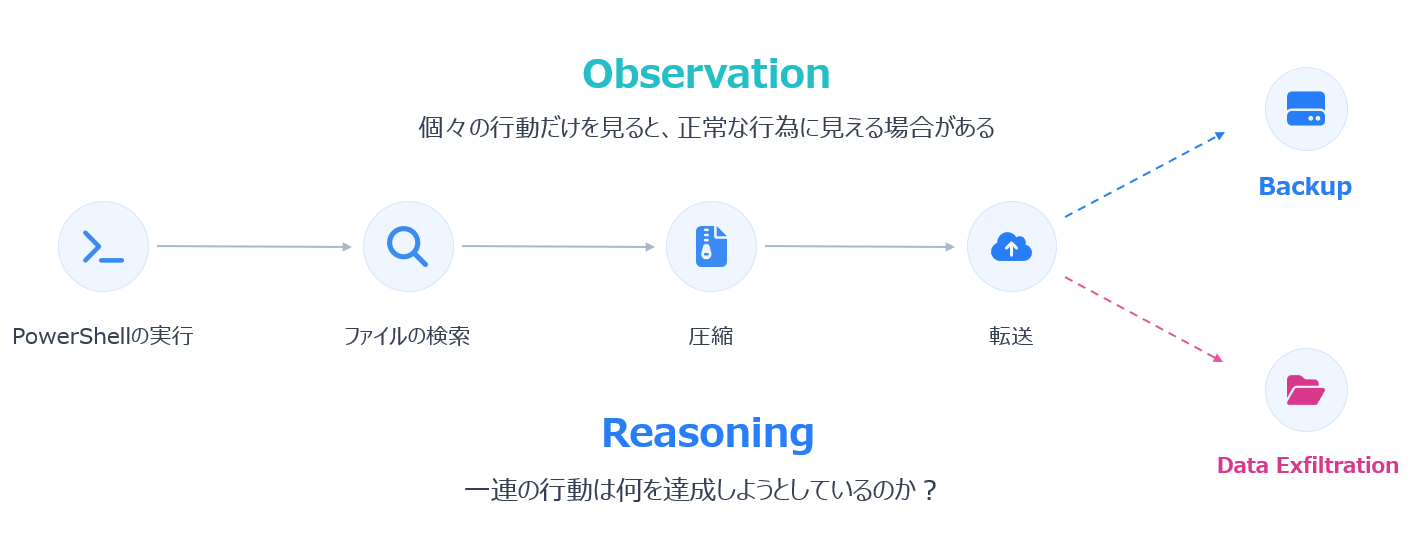
[図2] 同じファイル処理が正常なバックアップとデータ窃取の両方に現れる説明用シナリオ
そのため、攻撃に対応するには個々の行為だけでなく、行為同士の関係や周辺の文脈も併せて分析する必要があります。行為の順序、アカウントの通常の利用パターン、アクセスしたファイル、送信先、関連イベントを結び付け、正常な作業か攻撃の過程かを判断し、考えられる目的とリスクを推定します。必要に応じて追加情報を収集して判断を補い、次の調査につなげます。
課題は速度です。攻撃側のAIが実行結果に基づいて次の行動を自ら選ぶなら、防御側も関連するシグナルをより速く見つけ、対応しなければなりません。そのためには、セキュリティの文脈を解釈する推論と、許可された範囲で次の段階を実行する自律性の両方が必要です。AIによる攻撃と防御は、単にAIモデル同士が対決するという意味ではありません。双方で次の行動を判断する主体がAIへと広がることで生じる、推論の競争に近いものです。
AI-nativeで再設計するセキュリティ運用
アンラボは、AIの活用方法を、既存のセキュリティ機能や運用手順を補完する「AI-powered」と、AIがセキュリティ運用に直接参加する「AI-native」に分けています。AI-poweredが検知性能の向上やプレイブックの生成など、既存の流れの一部を高度化するのに対し、AI-nativeはAIが環境を観察し、関連するシグナルを結び付け、次の作業を判断して対応まで進められるよう、運用体制そのものを設計するアプローチです。
AI-native Operationsは、この流れをValidate、Sense、Reason、Actの4段階に整理します。Validateでは許可された範囲で攻撃経路や悪用可能性を事前に検証し、Senseでは環境の変化を観察して正常なパターンから外れたシグナルを見つけます。Reasonでは関連シグナルとセキュリティの文脈を結び付け、調査対象とリスクを判断します。Actでは、その結果に基づいて対応策を計画し、ポリシーや承認条件に従って実行します。
この4段階は独立した機能ではなく、繰り返される1つの運用サイクルです。対応後も攻撃の可能性を再検証し、環境の変化を検知して、新たに確認されたシグナルを調査します。AI-nativeの要点は、個々のAI機能の数ではなく、判断と実行の流れを途切れさせずにつなぐことです。
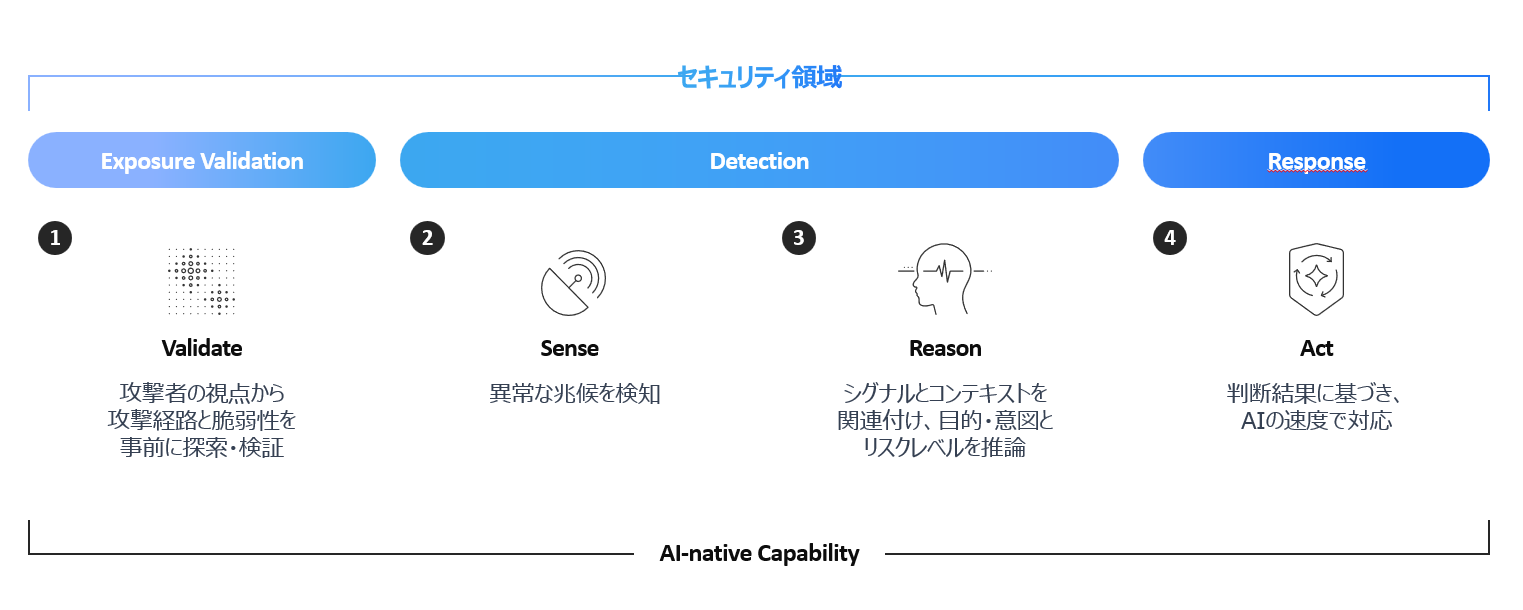
[図3] 検証、検知、推論、対応を循環構造でつなぐAhnLabのAI-native運用モデル
AI-native Operationsの2つの適用例
前述のAI-native運用は、実際のセキュリティ業務では異なる形で実装されます。アンラボは、攻撃の可能性を事前に検証する領域と、検知後に攻撃の流れを調査する領域でこの運用方式を適用しています。AI PenTestは実行結果に応じて次の攻撃経路を探り、AI Investigationは検知されたシグナルを起点に関連する痕跡を追跡して、攻撃の流れを再構成します。
実行結果に応じて計画を修正するAI PenTest
アンラボのAI PenTestは、許可された範囲で攻撃可能性を繰り返し検証するペネトレーションテスト機能です。以下の例では、AIが実行結果やシステムの応答を踏まえて計画を見直し、次の検証方法を選択します。
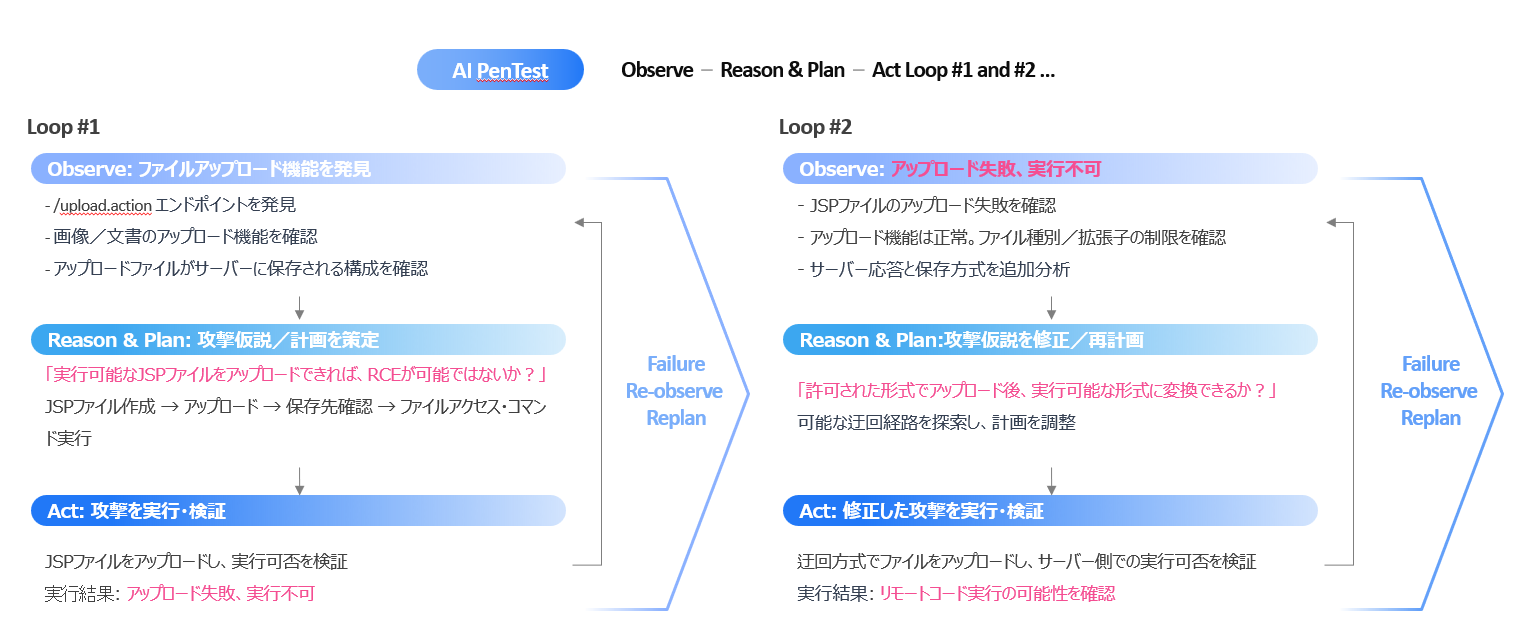
[図4] 実行結果を踏まえて計画を修正し、再検証するAI PenTestの例
重要なのは、成功したかどうかよりも反復の過程です。AIは実行結果に応じて攻撃の仮説や手順を修正し、次の段階を自ら判断します。この過程を繰り返し、実際の攻撃に悪用されるおそれのある侵入経路を事前に検証して、攻撃対象領域の縮小に役立てます。
調査結果に基づいて次の手掛かりを追跡するAI Investigation
防御側では、検知されたシグナルを基に次の調査対象を決め、関連イベントを追跡する形でAIの自律的な判断が進みます。たとえばWebシェルのアップロード後、権限昇格、認証情報の窃取、内部移動、マルウェアの実行、ドライブの暗号化へと攻撃が続く可能性があります。従来の運用では、個々のイベントを検知した後、分析担当者が前後の文脈を調べて攻撃の流れや影響を判断し、確認したパターンを基にプレイブックを作成して対応を自動化してきました。
AI-nativeの流れでは、AI Sensorが異常なシグナルを収集し、AI Triageが優先して確認するイベントを選別します。AI Investigationは選択されたイベントから関連シグナルを継続的に探り、攻撃の流れを再構成します。AI Insightは推定された目的、リスク、影響を人が確認できる形に整理します。AI Responseは分析結果に応じた対応策を計画し、必要に応じて人の承認を得て実行します。
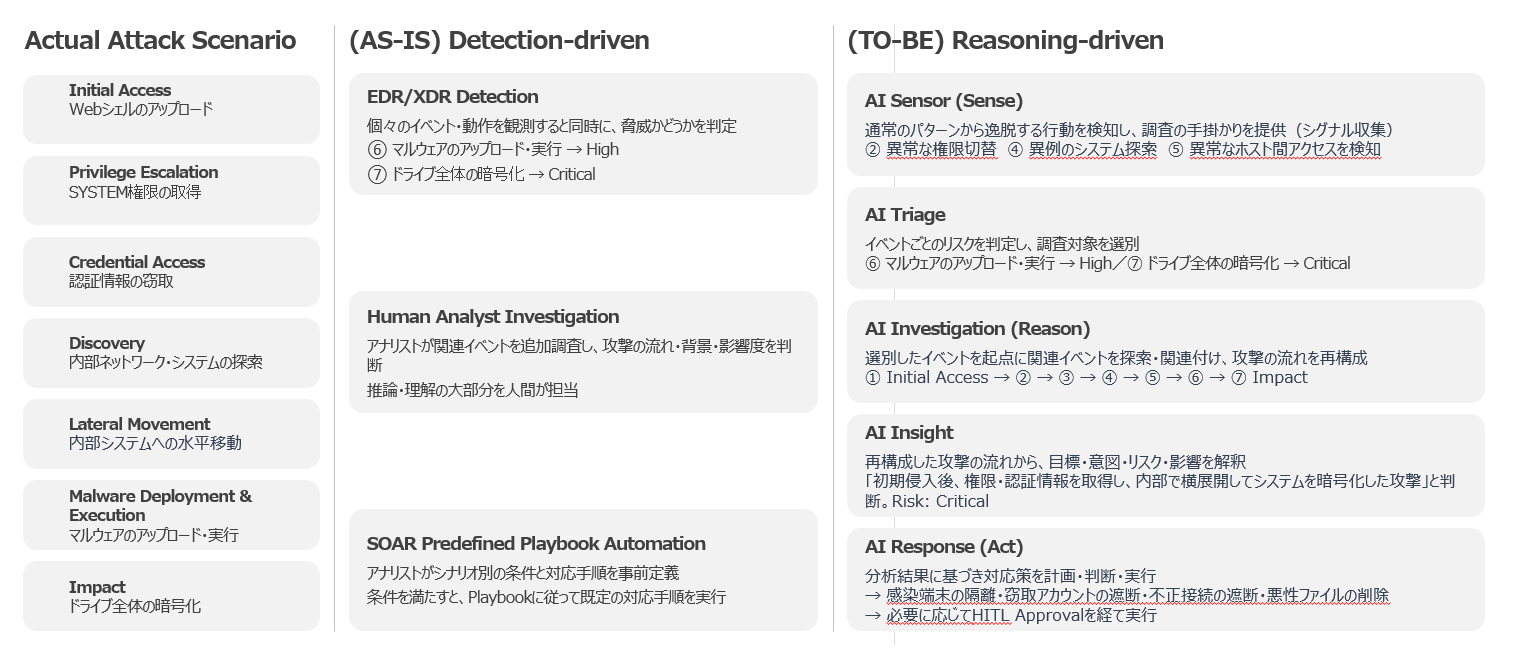
[図5] AI-native Detection & Response
AI PenTestと防御AIは異なる段階で動作しますが、どちらも状況に応じて次の行動を自ら決定します。AI PenTestは次の攻撃経路を探って脆弱な箇所を見つけ、防御AIは次の調査対象を選び、攻撃の痕跡を結び付けます。一方は攻撃可能性を事前に検証し、もう一方は発生したシグナルを追跡しますが、いずれも状況に応じて次の行動を計画します。
セキュリティの文脈を理解するAIと、制御された自律性
AI-native運用には、セキュリティの文脈を理解し、それに応じて判断する能力が必要です。ここでいう推論は、汎用言語モデルの一般的な推論能力ではありません。脅威インテリジェンス、IoC、テレメトリ、脆弱性情報など、複数のセキュリティ情報を結び付けてリスクを判断し、次の調査や対応を決定することを指します。アンラボは、AIがこうしたセキュリティの文脈を理解できるよう、関連情報を関係性を軸に構造化しています。
判断を実際の調査や対応につなげるには、AIが必要なツールを呼び出し、作業を実行する自律性も必要です。ただし、自律性が高まるほど、AIがどこまでアクセスし、何を実行できるのかを制御する仕組みも欠かせません。アンラボはこれを「制御された自律性」と説明し、監査と追跡、権限管理、ガードレール、人による承認の4要素を挙げています。
監査と追跡では、AIがどのような判断を下し、どのツールや作業を実行したかを記録します。権限管理では、AIが利用できるツール、アクセス可能なリソース、実行範囲を制限します。ガードレールはポリシーに反する行為や危険な行為を確認し、遮断します。人による承認では、重要またはリスクの高い措置を実行する前に、担当者が最終判断を下します。つまり、防御AIはすべてのセキュリティ業務を無制限に自動化するのではなく、セキュリティの文脈を理解して必要な調査や対応を迅速に行うと同時に、定められた権限とポリシーの範囲内で動作し、その過程を確認できることが重要です。
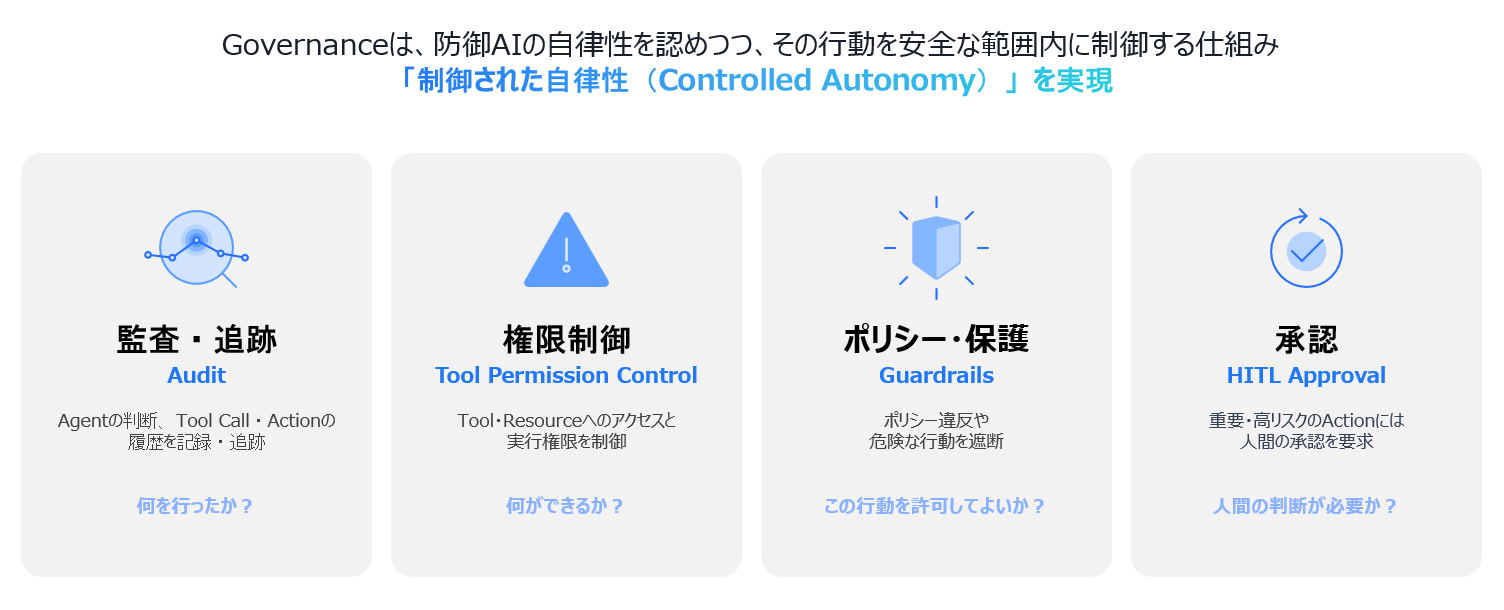
[図6] 防御AIの行動範囲を定める監査と追跡、権限管理、ガードレール、人による承認
データ、知識、ツールをつなぐAhnLab AI PLUS
AhnLab AI PLUSは、前述のAI-native運用を実現するため、セキュリティデータ、知識、製品機能、AIモデル、ツールを1つの構造でつなぐプラットフォームです。1つの汎用モデルにすべての役割を担わせるのではなく、セキュリティ業務や状況に応じてデータ、専門知識、分析ロジック、ワークフロー、ツールを組み合わせ、AIが実際の調査や対応を行えるように構成します。
Security Data Fabricは、複数の製品や外部ソースから生成されるデータをつなぎます。Unified Security、Exposure Management、Access Managementは、エンドポイントやネットワーク、攻撃対象領域、アクセス管理など、各セキュリティ領域のデータと機能を提供します。これを基盤にAI-native OperationsがValidate、Sense、Reason、Actの運用サイクルを実行し、AI Decision Intelligenceはセキュリティ知識、分析ロジック、ワークフロー、AIエージェントを活用して調査と意思決定を支援します。
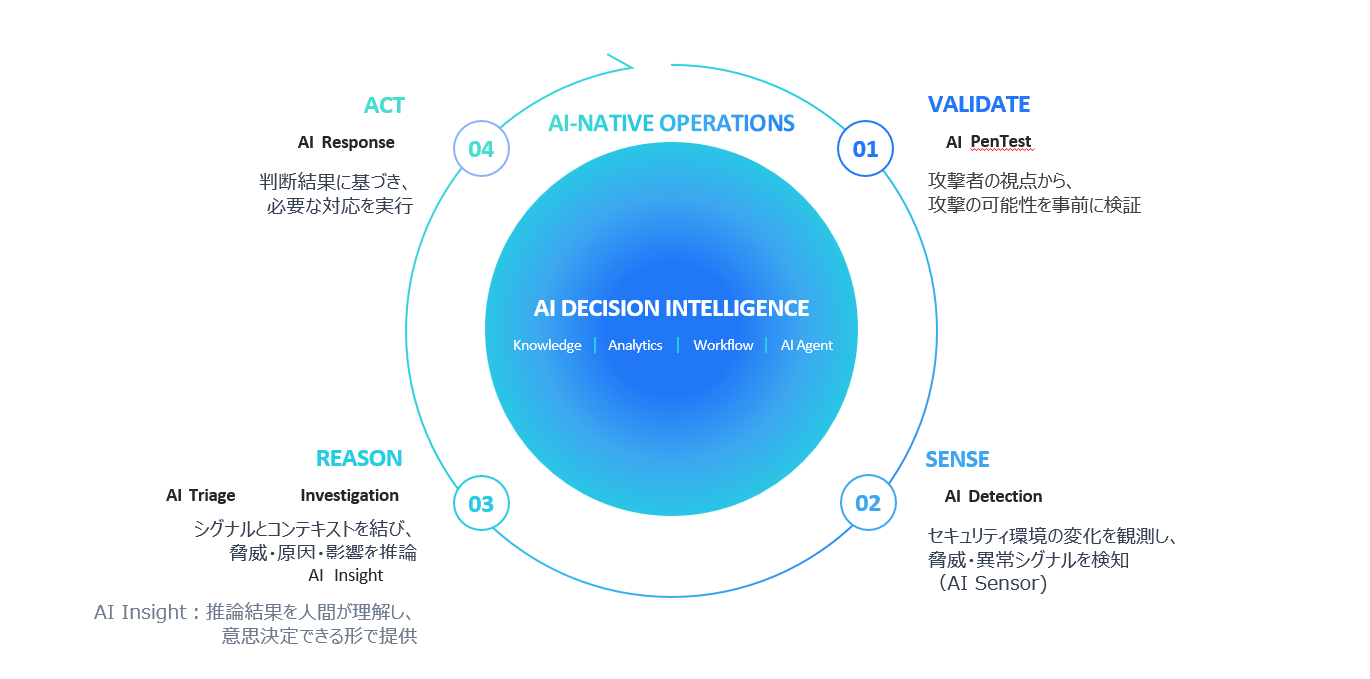
[図7] AI Decision Intelligenceを基盤とするAI-Native Operationsの4段階サイクル
このように、AIはSecurity Data Fabricにつながるデータに基づいて判断し、各セキュリティ領域やツールを活用して実際の調査と対応を行います。AI-native Operationsがこの過程を継続する一方、制御された自律性によって、AIの行動は定められた権限とポリシーの範囲に制限されます。AhnLab AI PLUSは、こうしたデータ、機能、AI運用体制を1つのセキュリティ運用の流れとしてつなぐことを目指しています。
AIが自ら判断して行動する時代には、より多くのイベントを検知するだけでは十分ではありません。攻撃AIが状況に応じて次の行動を決めるなら、防御AIもセキュリティの文脈を理解し、必要な調査と対応を迅速につなげる必要があります。AI時代のサイバーセキュリティは、誰がより速く正確に次の行動を判断できるかを競うものです。同時に、AIに与えた自律性が新たなリスクにならないよう、その行動と権限を安全に制御しなければなりません。


