AhnLab AI PLUS が切り拓くアンラボの次のステージ、AI-Native Security への転換
9月17日、ウェスティン・ソウル・パルナスで開催された統合セキュリティ戦略カンファレンス「AhnLab ISF 2026」は、アンラボが「グローバルな AI ベースの統合セキュリティプラットフォーム企業」へと進む方向を明確に示す場となりました。ウイルス対策から出発し、統合セキュリティプラットフォームへと領域を広げてきたアンラボは、昨年、エージェンティック AI を通じて次の飛躍に向けた構想を示しました。その変革は今、AI を一部の機能に追加する段階を超え、製品、データ、セキュリティ運用全体を AI 中心に再設計する段階へと進んでいます。
その中心にあるのが「AhnLab AI PLUS」です。アンラボは今回のイベントで、AhnLab AI PLUS が実現する AI ネイティブセキュリティの現在と未来を示しました。AI を中心にセキュリティのあり方を新たに設計するアンラボの次の一歩を、会場から紹介します。

今年のスローガンは「Agentic AI Security: Fast. Intelligent. Autonomous.(エージェンティック AI セキュリティ:速く、インテリジェントに、自律的に)」です。その言葉どおり、より速く判断し、よりインテリジェントに対応し、自律的に動くセキュリティを目指すという意味が込められています。
こうしたアンラボの抱負は、カン・ソッキュン代表のオープニングに始まり、ハン・チャンギュ研究所長、キム・チャンヒ製品企画本部長、イ・スンギョン人工知能開発室長による基調講演にも表れていました。三人の講演者は、AI が変えるサイバー脅威の未来、AI の速度に合わせたセキュリティ運用の変化、そして AI が攻撃し AI が防御する時代の対応方針を順に取り上げました。その後のセッションは、AI-Driven Security Platform と Security Operation & Governance の二つのトラックに分かれ、技術と現場の事例を通じて、アンラボの AI セキュリティ戦略を多面的に紹介しました。
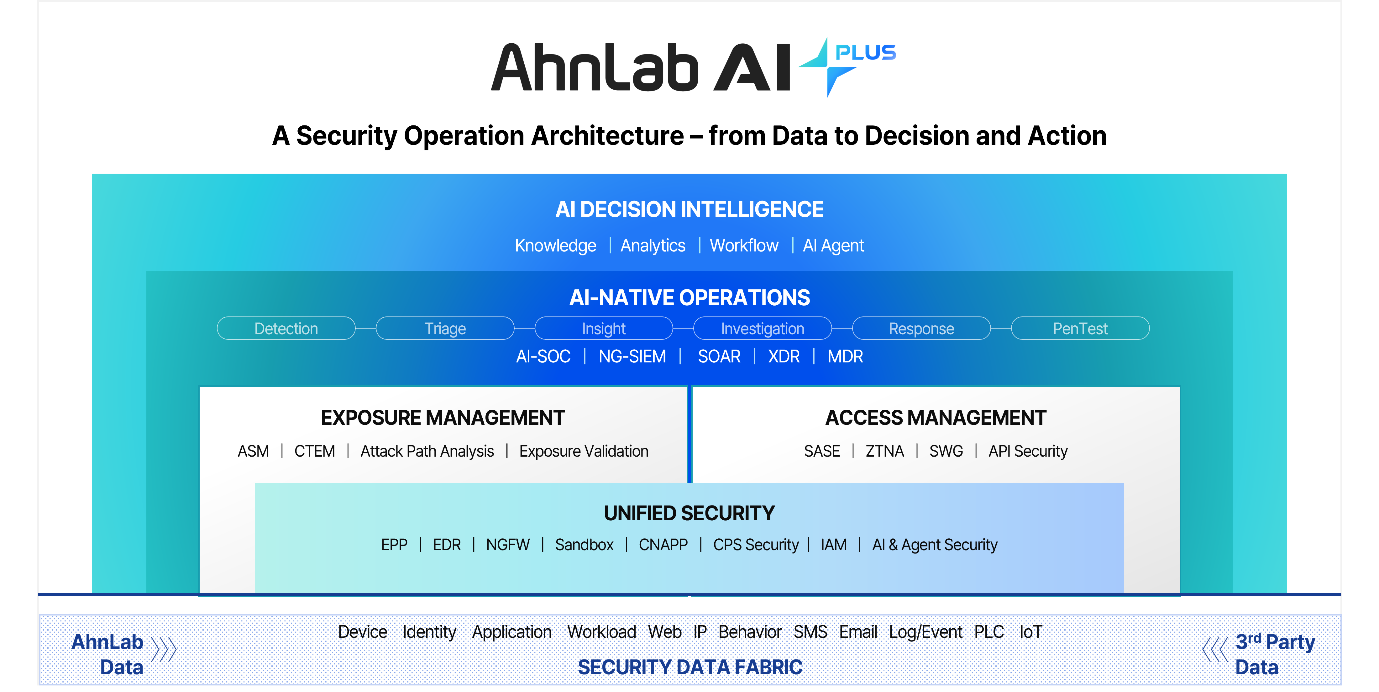
[図1] AhnLab AI PLUS の構成図
AI 時代の Security Gap を AhnLab AI PLUS で乗り越える
アンラボのカン・ソッキュン代表は、AI がサイバー攻撃の速度、規模、自動化の水準を急速に高め、セキュリティのルールそのものを変えつつあると分析しました。一方で、クラウド、SaaS、AI の利用拡大により、保護対象と攻撃対象領域が広がり、分析すべきイベントやログも急増しているにもかかわらず、セキュリティ運用は依然として人の調査と判断に大きく依存していると指摘しました。カン代表は、「攻撃は AI の速度で進むのに、セキュリティは人の速度で対応している」という隔たりを、AI 時代の最大の Security Gap と位置づけました。
これに対応するアンラボの戦略が「AhnLab AI PLUS」です。既存の製品に AI 機能を加える AI-Powered の段階を超え、AI を中心に製品、サービス、セキュリティ運用全体を設計する AI-Native セキュリティプラットフォーム企業へと転換する構想です。AhnLab AI PLUS は、アンラボのセキュリティデータ、判断、実際のセキュリティ運用を AI でつなぐブランドであり、プラットフォームでもあります。同時に、アーキテクチャとして、この転換を製品やサービスに実装する中核戦略です。
カン代表は、「アンラボの次のステージ(NEXT) は、機能の追加にあるのではありません。AI を中心に製品、サービス、セキュリティ運用を再設計し、AI-Native ベースの統合セキュリティプラットフォーム企業へと変わっていきます。個別製品の機能競争を超え、お客様のセキュリティ課題を総合的に解決するプラットフォームの競争力を強化します。また、SaaS やサブスクリプション型サービスへとビジネスモデルを拡大し、グローバルスタンダードの水準にあるセキュリティ能力を組み合わせて、差別化された製品とサービスを提供します」と述べました。
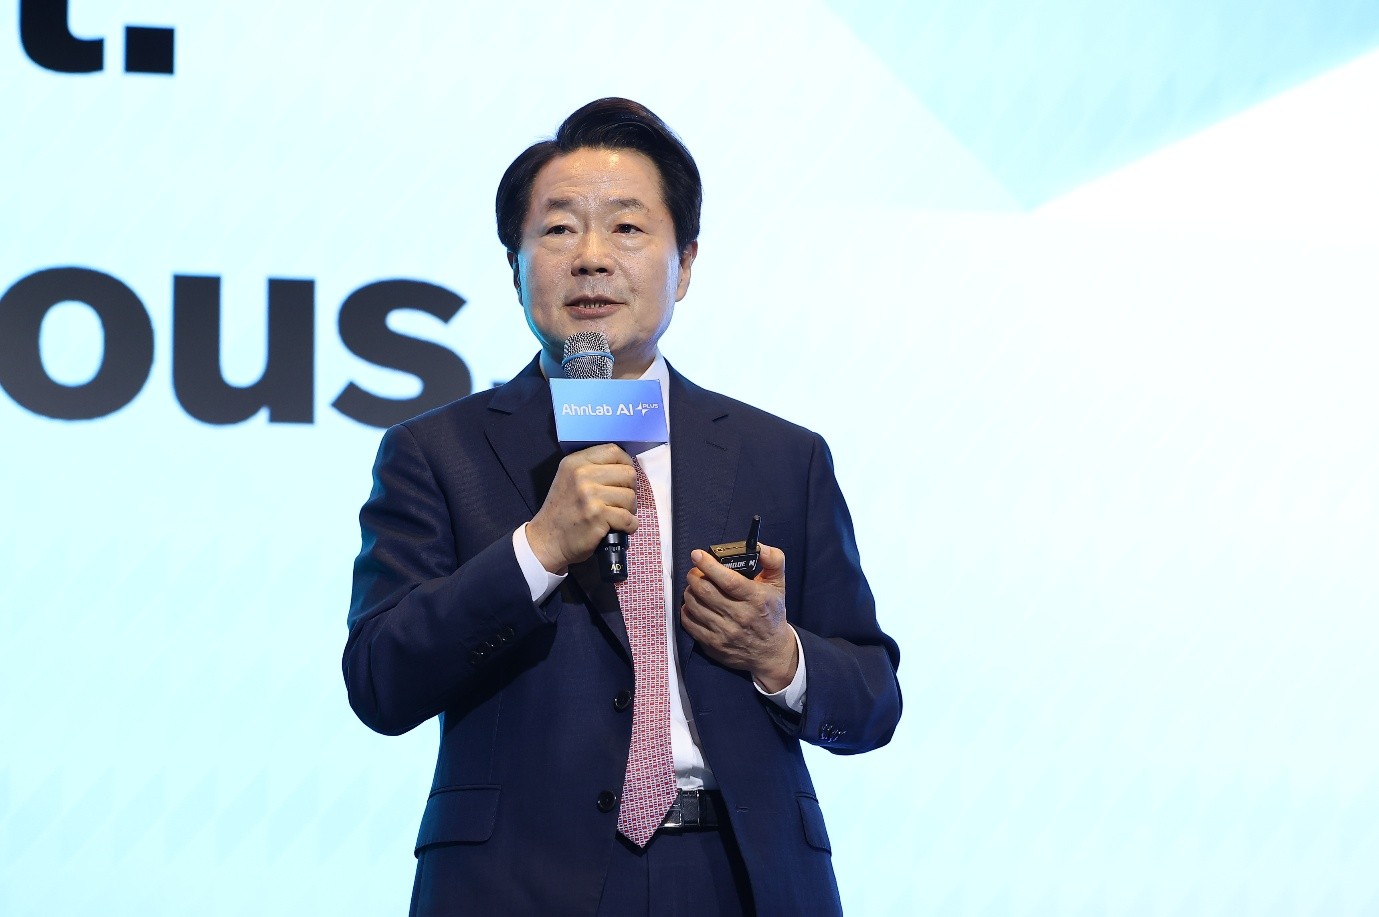
[写真1] アンラボのカン・ソッキュン代表は、AhnLab AI PLUS を基盤に、製品、サービス、セキュリティ運用全体を AI 中心に再設計するビジョンを示しました。
Keynote 1:AI の攻撃には AI で防御、解決策は「AI SOC」
カン代表のオープニングに続き、アンラボのハン・チャンギュ研究所長が「AI が変えるサイバー脅威の未来」をテーマに、最初の基調講演を行いました。ハン研究所長は、AI による主な変化として「攻撃対象領域の拡大」と「攻撃速度の加速」を挙げました。既存の領域に加え、LLM アプリケーション、AI エージェントとその権限、AI が生成したコード、シャドー AI までが新たな攻撃対象領域となり、組織が管理すべきセキュリティ領域もさらに複雑になっていると説明しました。
また、生成 AI は、マルウェアの作成、フィッシング、脆弱性分析、攻撃準備を自動化し、攻撃で得られた結果を次の攻撃に反映するなど、サイバー攻撃の高度化と自動化を加速させています。特定の組織や個人を狙ったカスタマイズされた攻撃まで可能になり、従来の人員中心の対応だけでは、急速に進化する脅威への対処が難しくなっていると説明しました。
ハン研究所長は、その解決策として「AI SOC」を示しました。AI が検知、分析、初動対応を自律的に行い、人は高リスクまたは例外的な状況での最終判断に集中する方式です。複数の AI エージェントが協働することで、セキュリティ運用の速度と効率を高める構造です。
ハン研究所長は、「攻撃が AI の速度で進化するなら、防御も必ず AI の速度を備えなければなりません」とし、「Security for AI と AI for Security をともに推進し、AhnLab AI PLUS を通じて AI 中心のセキュリティ運用へと転換する必要があります」と強調しました。
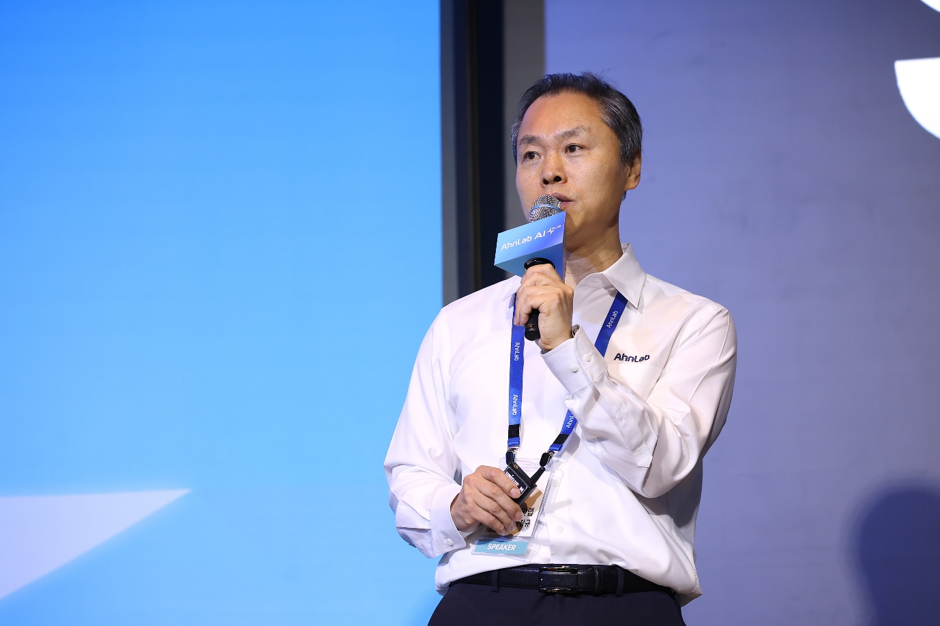
[写真2] アンラボのハン・チャンギュ研究所長は、AI が攻撃の速度と規模を高めるなか、防御も人中心の体制から AI ベースの運用体制へ移行すべきだと提言しました。
Keynote 2:セキュリティ運用も AI の速度へ、SEE-DECIDE-ACT で再編
アンラボのキム・チャンヒ製品企画本部長は、「Security AI Speed: Rethinking Security Operations」のセッションで、AI 時代に必要なセキュリティ運用の変化を取り上げました。キム本部長のいう AI 対応とは、既存のセキュリティ製品に AI 機能を一つ追加する水準を超え、多数のセキュリティシグナルを結びつけて脅威の文脈を把握し、判断の結果を実際の対応につなげる AI-Native の運用体制を実現することです。
そのためにアンラボは、エンドポイント、ネットワーク、クラウドなど多様な領域で蓄積したセキュリティデータに、脅威分析の専門性、インシデント対応とセキュリティ運用の経験を組み合わせ、AI の判断基盤を強化しています。このデータ、知識、対応力を一つの流れにつなぎ、AI が状況を認識して判断した後、実際の措置まで実行できるようにするのが、「SEE-DECIDE-ACT」に基づくセキュリティ運用の構造です。
キム本部長は、「AI 時代には、単なる業務の自動化を超え、AI が検知から分析、調査、対応まで End-to-End のワークフローを実行できなければなりません」とし、「AI がより多くの業務をインテリジェントかつ自律的に行いながらも、お客様が定めたポリシーと統制の範囲内で動作する『Controlled Autonomy』を実現することが重要です」と述べました。
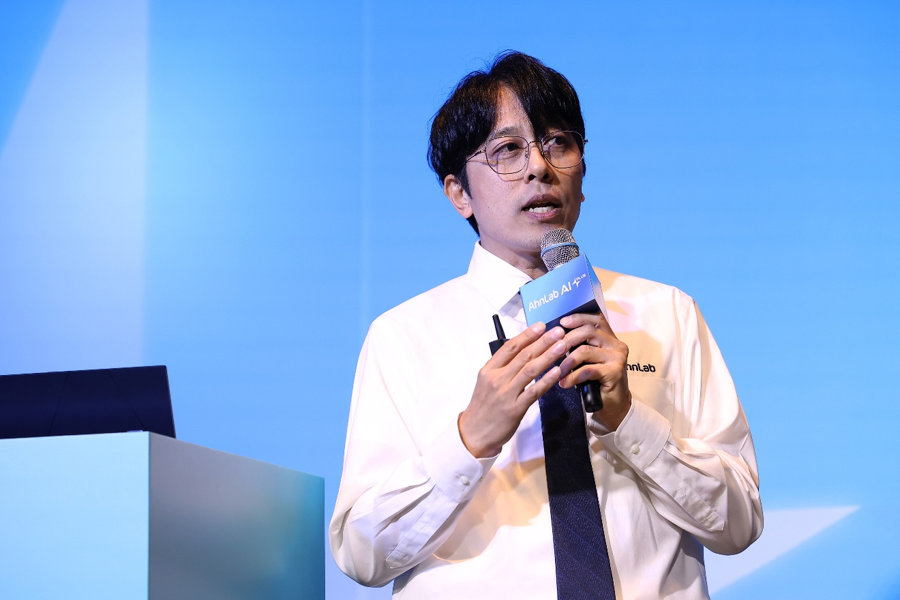
[写真3] アンラボのキム・チャンヒ製品企画本部長は、AI が判断から実行までをつなぐ AI-Native のセキュリティ運用体制を紹介しました。
Keynote 3:AI 対 AI 時代のセキュリティを左右する「推論」と「自律性」
AI が攻撃と防御の双方で、自ら判断し行動する主体となるなか、サイバーセキュリティの基準も変わりつつあります。アンラボのイ・スンギョン人工知能開発室長は、「AI against AI、AI が攻撃し AI が防御する時代」のセッションで、従来のルールやシナリオに基づく検知を超え、個々の挙動の文脈と意図を推論する能力が重要になっていると強調しました。
攻撃側の AI が実行結果を基に次の攻撃段階を自ら決めるなら、防御側の AI も多数のセキュリティシグナルを分析し、次の調査対象を決め、攻撃の流れを追跡しなければなりません。イ室長は、「このように攻撃と防御の双方が自律的に動く環境では、結局、セキュリティの文脈を誰がより速く正確に読み解くかという『推論の競争』が繰り広げられます」と説明しました。
続けて、「アンラボはこれに対応し、AI がセキュリティシグナルを観察し、リスクを推論して対応まで行う AI-Native Security を実現しています。同時に、監査証跡、権限制御、ポリシー、承認の仕組みを適用した『Controlled Autonomy』により、AI の自律性が安全な範囲内で働くよう統制しています」と述べました。
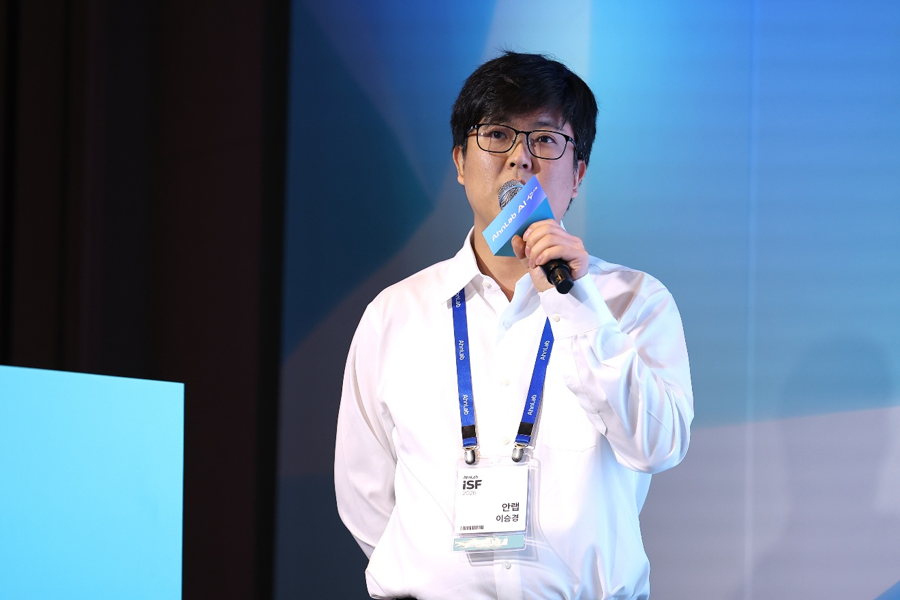
[写真4] アンラボのイ・スンギョン人工知能開発室長は、エージェンティック AI 時代には、セキュリティの文脈と意図を速く正確に推論する能力が中核的な競争力になると述べました。
Track A:AI が変える検知・分析・対応のあり方
基調講演で AI 時代のセキュリティの大きな方向性を確認したのに対し、Track A(AI-Driven Security Platform) では、それを実際のセキュリティプラットフォームや技術にどう実装するかに焦点を当てました。
アンラボのキム・ジュンソク ASEC 分析チーム長は、「Agentic AI 時代の脅威インテリジェンス戦略:IoC から Context へ」をテーマに、CTI(Cyber Threat Intelligence) が単に IoC フィードを提供するだけでは、実際のセキュリティ運用で十分に活用されにくいと分析しました。キムチーム長によると、最近の攻撃者は検知を避けるため、マルウェア、URL、攻撃に使うプロセスなどを継続的に変更し、Fileless や LOLBins などの手法も積極的に利用しています。
そのため、個々の IoC の確認にとどまらず、攻撃行動と戦術・手順がどのようにつながるのかという全体の流れ、すなわち Context を把握することが重要だと説明しました。ATIP はこの文脈を基に、対応ガイドや主な TTP に該当する Sigma Rule を提供し、セキュリティ担当者による侵害範囲の迅速な把握と調査を支援します。
今後アンラボは、ATIP を EDR、SIEM、XDR などの統合脅威管理ソリューションと連携させ、関連する脅威コンテンツと Sigma Rule を自動的につなぎ、システムのチェックと対応まで行える構造へと発展させる計画です。これにより、個々の Alert の意味や検知根拠を Context とともに提供し、セキュリティ担当者が対応の優先順位をより迅速に判断できるようになると期待されます。
キムチーム長は、「セキュリティにおいて、CTI プラットフォームは今や選択肢ではなく必須です」と述べました。そのうえで、ATIP を単なる脅威フィードの提供ツールから、韓国の侵害現場を最もよく理解する AI 脅威分析プラットフォームへと発展させる構想を示しました。
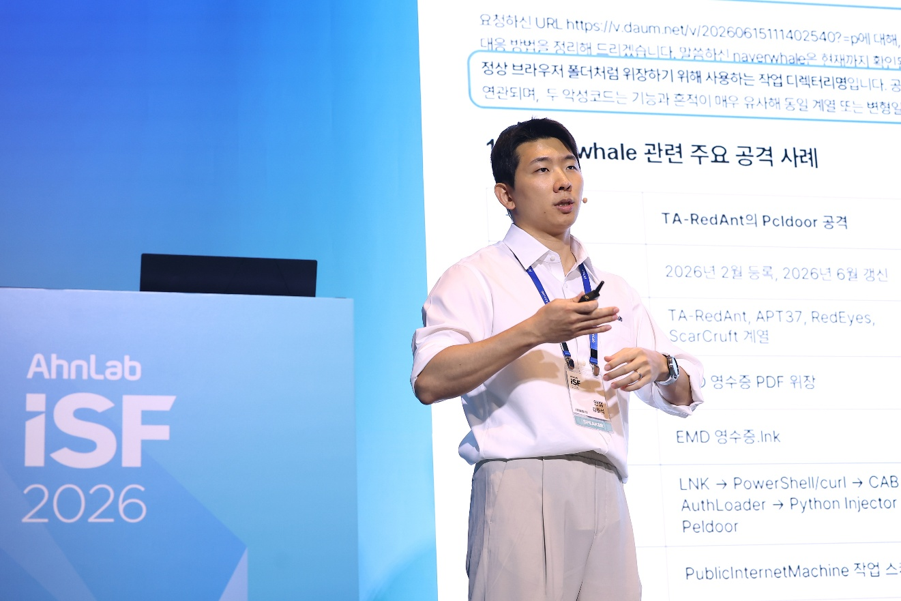
[写真5] アンラボのキム・ジュンソク ASEC 分析チーム長は、IoC 中心の脅威情報活用を超え、ATIP を基盤に攻撃の文脈と対応の優先順位までつなげる CTI 戦略を紹介しました。
アンラボのイ・ドヒョン脅威対応チーム長は、「AI SOC 2026、Agentic AI が創る次世代 SOC」のセッションで、急増するセキュリティイベントを、従来の人員中心の運用だけで処理することが難しい現実に注目しました。実際に、アンラボの MSS・MDR の監視チケットは、2022年第1四半期から2026年第2四半期までの18四半期で5.4倍に増加しました。イチーム長は、増員だけでこの増加に対応することは困難であり、大量の判断を並列に実行する新たな主体が必要だと述べました。そのうえで、SOC の進化を Legacy SOC → AI-Powered SOC → AI-Native SOC という過程として整理しました。
イチーム長が説明する AI-Native SOC の核心は、自動化の水準を高めるだけでなく、判断と実行の主体が変わる点にあります。Agentic AI が挙動の文脈と攻撃の意図を基に調査範囲を広げ、定められた権限内で対応まで行う一方、人はポリシーの設計、承認、検証、監督に集中する方式です。アンラボは現在、Human-in-the-Loop を前提とする条件付き自律の段階を運用し、AI-Native SOC への転換を進めています。
イチーム長は、「人が処理しきれない量を、人が処理しようとすべきではありません」とし、「Agentic AI は自動化ではなく自律化です。人は繰り返しの判断から離れ、承認と検証、戦略と設計に集中すべきです」と説明しました。ただし、AI の自律性が拡大しても、ガードレールと監査証跡を適用し、最終責任は人が負うという原則は維持されると付け加えました。
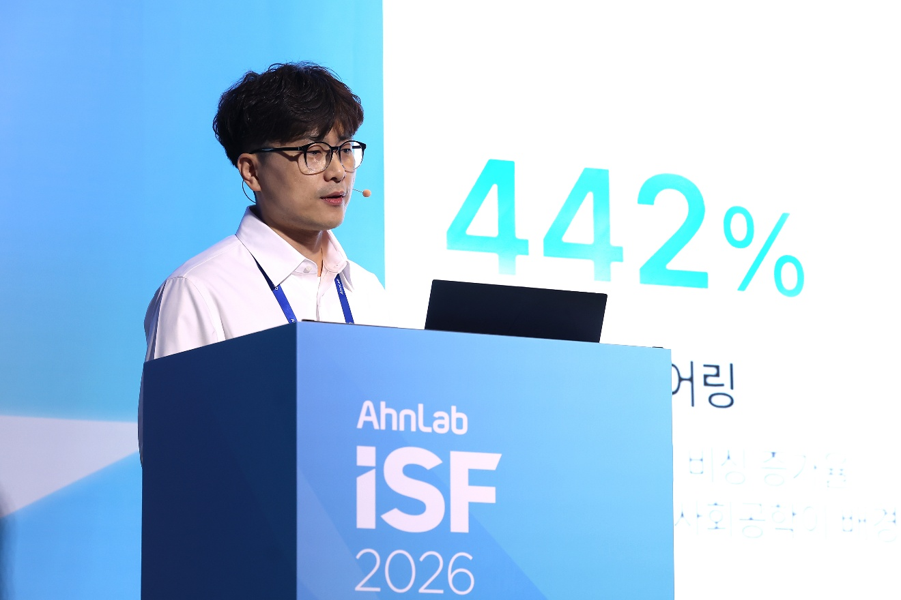
[写真6] アンラボのイ・ドヒョン脅威対応チーム長は、大量の判断を AI に移し、人は承認と検証に集中する AI-Native SOC の方向性を示しました。
アンラボのプロダクトマネジメント第2チームのイ・ジウン責任マネージャーは、「XDR, Security That Never Gets Old」のセッションで、技術、働き方、利用環境が変わり続ける以上、セキュリティもそれに合わせて対象範囲を広げ、進化すべきだという考えを示しました。イ責任マネージャーによると、AhnLab XDR は、エンドポイント、ネットワーク、クラウド、アイデンティティなど多様な領域のデータを収集・正規化します。そして、イベントと資産・ユーザー・挙動の関係に脅威インテリジェンスを組み合わせ、セキュリティの文脈を把握できるようにします。また、Risk Score と AI Insight を通じて判断に必要な情報を素早く提供し、今後は SIEM オプションを活用して、より長期間の Historical Data まで調査範囲を広げる計画です。
こうした流れは、AI が実際の調査と判断に参加することで、さらに具体化していく見込みです。AI Triage は Detection と Event を分析し、正検知・誤検知や疑わしさを判定します。Investigation は、必要なデータを追加で照会して調査範囲を広げ、その後、既存の判断を再評価します。AI Workbench は、複数の Risk を一つの Case にまとめて事案全体の流れを追跡します。AI Workflow は、AI の判断基準、Triage・Investigation の実行有無、対応の実行範囲などを管理します。
イ責任マネージャーは、「環境が変わる以上、私たちの働き方もともに変わらなければなりません」と述べました。今後は、ユーザーが個々の AI 機能を自分で探して使う段階を超え、AI が重要な Risk や Investigation の状況を先に提示し、セキュリティ運用の一日を AI とともに始める体験へと発展させていく方針を示しました。
[写真7] アンラボのプロダクトマネジメント第2チームのイ・ジウン責任マネージャーは、変化するセキュリティ環境に合わせ、可視性、判断力、対応力を継続的に拡張する AhnLab XDR の方向性を説明しました。
アンラボのソリューションコンサルティング第2チームのチェ・ジョンスマネージャーは、「計算する信頼から判断する信頼への進化、AI Enabled Zero Trust」のセッションで、AI とゼロトラストの組み合わせがアクセス制御をどう変え得るかを取り上げました。従来はポリシーやリスクスコアなどを基準にアクセスの可否を判断していましたが、AI はユーザー、端末、場所、時刻、挙動、脅威インテリジェンスなどのシグナルを併せて分析し、接続後の変化も文脈に沿って判断します。正規のログイン後に、見慣れない IP からのアクセス、EDR による異常検知、機密情報の大量ダウンロードなどが続けば、それらを個別のイベントではなく、一連のリスクの流れとして解釈する方式です。
チェマネージャーは、「AI が現在の接続がなぜ危険なのか、どのような対応が適切かを根拠とともに提示すれば、AhnLab XTG はそれを既存のポリシー体系で検証し、再認証、権限制限、セッション終了などの措置につなげられます」と述べました。また、「AI がポリシーを勝手に実行するのではなく、適用可能なポリシー候補と推奨理由、予想される影響を提示し、運用担当者の承認と統制の下で実行することが重要です」と提言しました。これにより、しきい値とポリシーに基づいて信頼を「計算」する方法から、多様なセキュリティシグナルの文脈を基に信頼を「判断」する方法へ発展させることが、アンラボのゼロトラストが目指す次の段階です。
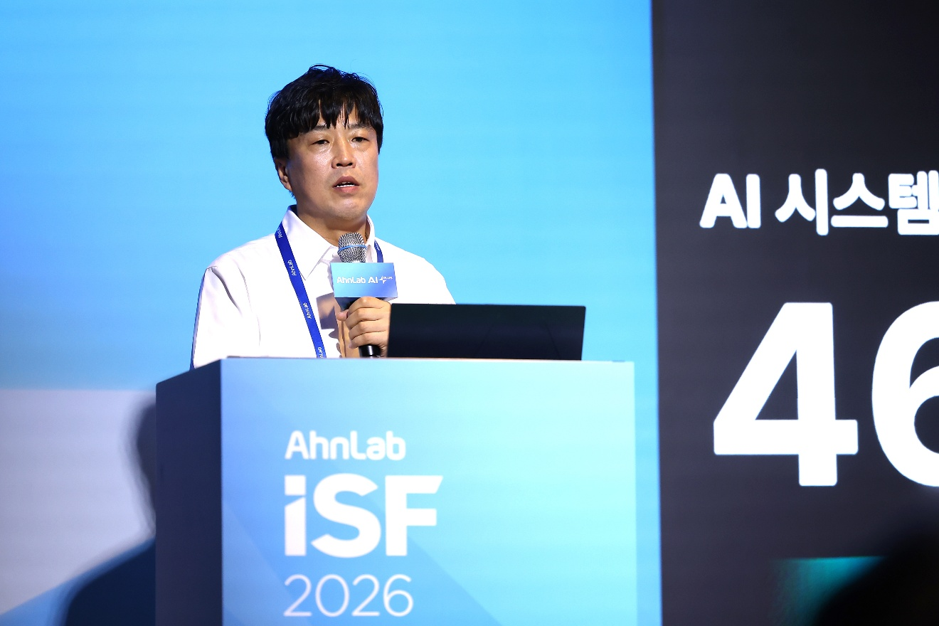
[写真8] アンラボのソリューションコンサルティング第2チームのチェ・ジョンスマネージャーは、AI が多様なセキュリティシグナルの文脈を読み解き、「計算する信頼」を「判断する信頼」へと広げるゼロトラストの方向性を示しました。
「AI 時代、高度化する OT 脅威に対応する多面的なセキュリティ戦略」を発表した、アンラボのプロダクトマネジメント第2チームのファン・ジェフンマネージャーは、古い OS や制御システムから AI・ロボットまで、多様な技術が共存する産業環境に必要なセキュリティ戦略を紹介しました。攻撃も、アカウントの窃取や外部公開サービスなど IT 領域から始まり、内部の探索や制御権の奪取を経て、設備の誤動作や生産停止につながるおそれがあります。そのため、ネットワークとエンドポイント、IT と OT を併せて捉えるアプローチが必要だと説明しました。
その出発点は、資産の可視性の確保です。アンラボは XTD と EPS を連携させ、PLC、HMI、エンジニアリングワークステーションなどの OT 資産の識別精度を高め、ネットワークだけでは確認しにくい OS、パッチ、システムの情報まで補います。また、複数の製品で収集した資産とイベントの情報を ICM で統合・分析し、攻撃の流れをシナリオ単位で把握して対応できるよう、機能を高度化しています。
ファンマネージャーは、「ロボットもマルウェア、不正なアプリケーション、許可されていない制御コマンドなどにさらされるおそれがあるため、ロボット本体だけでなく、コントローラーやバックエンドのインフラも併せて保護しなければなりません。可用性が重要な OT 環境では、新しい技術の導入以上に、安定性と責任を考慮したセキュリティ設計が何よりも必要です」と強調しました。
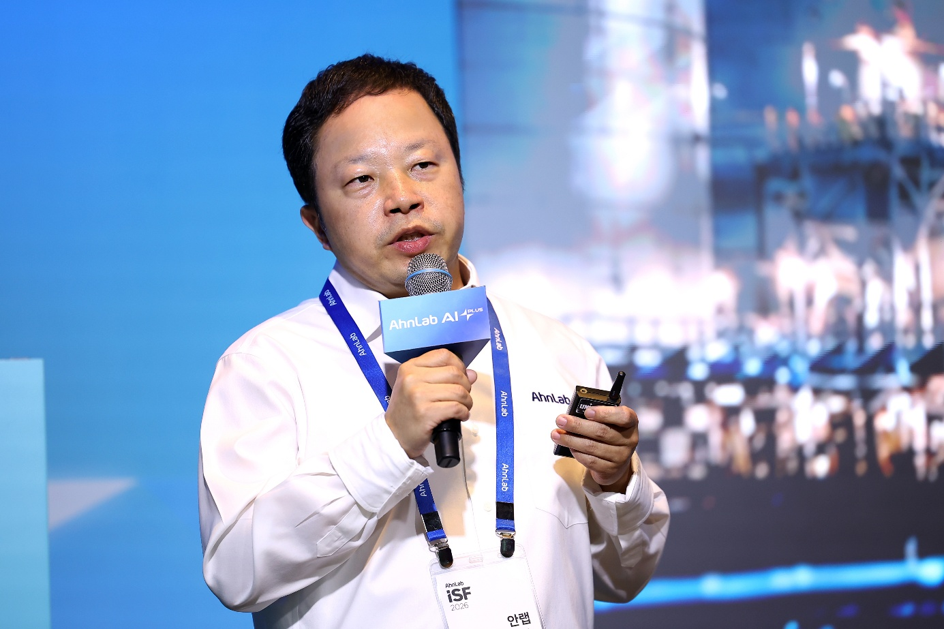
[写真9] アンラボのプロダクトマネジメント第2チームのファン・ジェフンマネージャーは、IT と OT の双方を網羅する資産の可視性と統合分析を基盤に、AI・ロボットまで広がる産業環境のセキュリティ戦略を示しました。
Track B:現場で答えを探るセキュリティ運用とガバナンス
Track A で AI ベースのセキュリティ技術の進化を紹介したのに対し、Track B(Security Operation & Governance) では、それを実際の業務環境にどう適用し、運用するかを重視しました。フィッシングメールへの対応から、規制・コンプライアンス、セキュリティ運用、AI 活用まで、現場で直面する課題を中心にセッションが進められました。
LG ディスプレイのイ・ユグァン AX Infra チーム長は、「AhnLab MDS ソリューションによるフィッシングメール対策事例」のセッションで、AI によってフィッシング手法が巧妙化するなか、従来のシグネチャベースの対応が抱える限界と、MDS の導入・高度化の過程を共有しました。
LG ディスプレイは、MDS の導入後も約1年にわたり、誤検知を引き起こすルール、多言語の学習データ、データ品質、モデルの構造を継続的に改善しました。その結果、悪意のあるメールの遮断件数は1年間で約8倍に増加しました。また、遮断したメールを再び分類・学習に使う好循環も継続しています。
イ・ユグァンチーム長は、「ソリューションを導入して終わり、ということは決してありません」と述べました。今後は、既存の MailML に原文ベースの LLM である Omnibin を組み合わせ、悪意の有無だけでなく判定の根拠まで説明することで、検知範囲と信頼性をさらに高められると見ています。続けて、「メールを介したフィッシングの遮断は、企業セキュリティの最初の防御線です」とし、継続的な高度化の必要性を改めて強調しました。
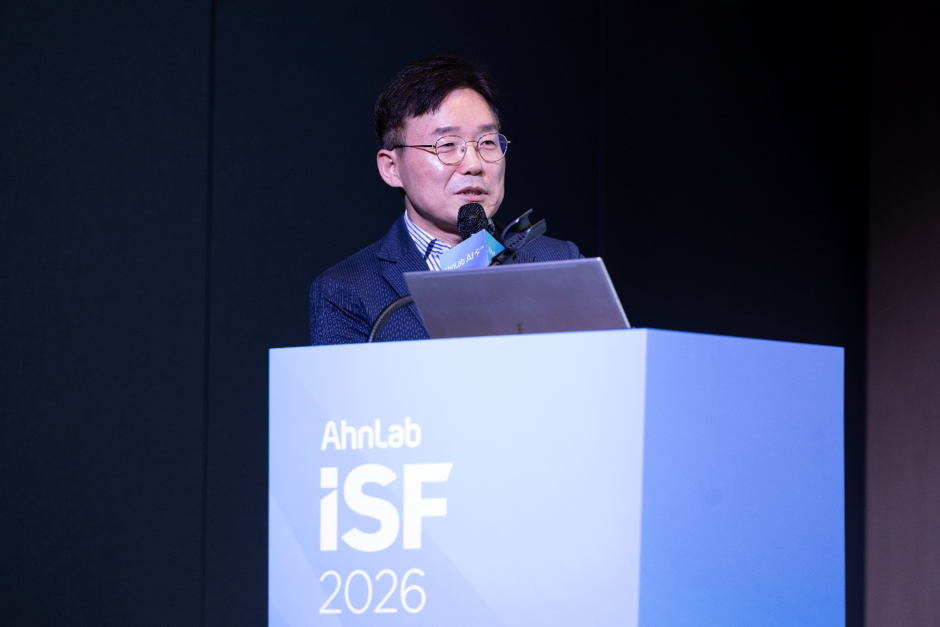
[写真10] LG ディスプレイのイ・ユグァン AX Infra チーム長は、MDS 導入後の継続的な学習と最適化により、フィッシングメールの検知範囲と信頼性を高めてきた運用事例を共有しました。
アンラボのキム・スヨンコンサルティング第1チーム長は、「2026年のサイバーセキュリティ規制とコンプライアンス対応戦略」をテーマに、個人情報保護法、情報通信網法、AI 基本法、ISMS・ISMS-P の改編、国家ネットワークセキュリティ体系(N2SF)、金融分野のネットワーク分離規制の見直しなど、2026年に変わった6つの主要制度を紹介しました。規制ごとに適用対象や要件は異なりますが、管理体制が実際の現場で機能しているかを確認し、セキュリティの責任を経営陣まで広げる方向に変化していると分析しました。また、一律の遮断よりも、等級分類、アクセス制御、モニタリングなど、リスクの水準に応じた多層的な統制を求める傾向も共通して見られます。
こうした変化に伴い、組織の対応も、認証を保有すること自体を超え、実際の運用と、その実施を証明できる証跡の仕組みを整えることに焦点を当てる必要があります。キムチーム長は、▲セキュリティに関する意思決定体制の整備 ▲インシデント対応マニュアルと届出・通知手順の実態に即した見直し ▲経営陣への報告、セキュリティ投資、自己評価などの運用記録の蓄積 ▲AI サービスが高影響に該当するかどうかの識別を、主な実行課題として示しました。
キムチーム長は、「規制が問うのは、『実施しているか』ではなく、『証明できるか』です」と述べ、今回の規制変更の核心を示しました。実際の対応活動を文書と記録に残し、必要なときにいつでも証明できる状態を整えることが、規制対応の出発点だという意味です。
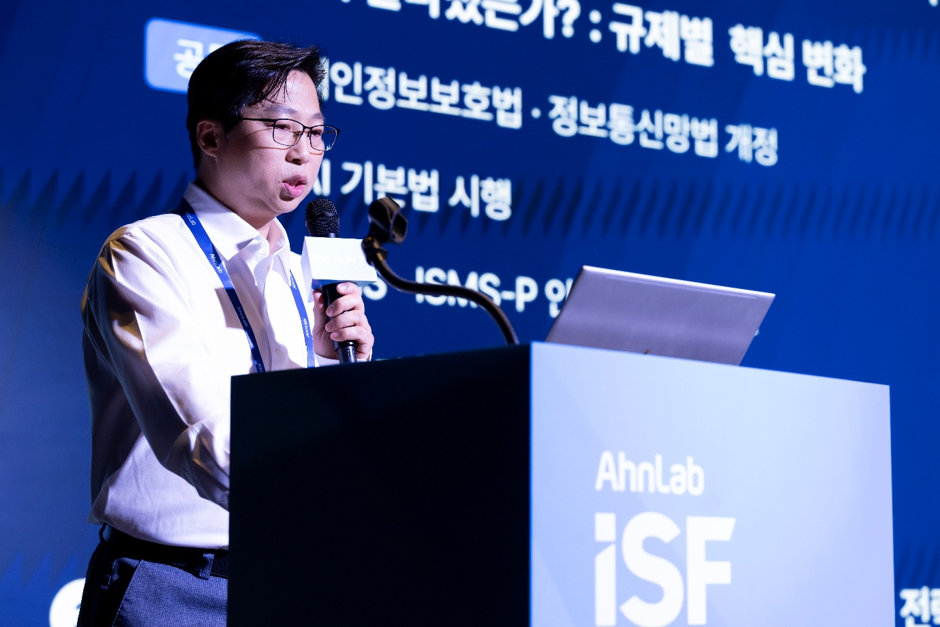
[写真11] アンラボのキム・スヨンコンサルティング第1チーム長は、変化したサイバーセキュリティ規制に対応するには、管理体制が実際に機能しているかどうかと、その証明となる運用記録が重要だと述べました。
公共機関の業務ネットワークのセキュリティとインターネット利用を巡る変化は、N2SF の適用事例でも具体的に示されました。「AI 時代の業務ネットワークのセキュリティとインターネット活用に向けた N2SF 適用事例」を発表した、アンラボのソリューションコンサルティング第1チームのペク・ミンギョンチーム長は、「従来のネットワーク分離が、業務ネットワークとインターネット側のネットワークの物理的・論理的な分離に重点を置いていたのに対し、N2SF の核心は、データの等級、ユーザー、場所、アクセス対象などを基準にリスクを制御することです」と述べました。業務ネットワークでインターネット、生成 AI、外部クラウドを活用するには、データの移動経路を把握し、等級に応じて転送を許可・遮断する継続的な管理が必要です。
実際の N2SF 導入支援事業では、端末セキュリティ、ユーザー認証、RBI、DLP、プロンプトフィルタリングなどを連携させ、各セキュリティソリューションで発生する情報を XDR に統合し、異常の兆候を検知する構成にしました。ユーザーは ZTNA による常時検証を経て、業務ネットワークでインターネットや生成 AI を利用でき、外部に転送されるデータは等級に応じて制御されます。
ペクチーム長は、「N2SF は、ユーザーの働き方を大きく変えるものではありません。従来のネットワーク分離環境で個別に実施していたデータ移動や承認手続きを、セキュリティの仕組みの中で制御する方向への転換です」と述べました。そのうえで、ユーザー、場所、アクセス対象、データの等級などを基準に転送の可否を判断する構造が重要だと説明しました。
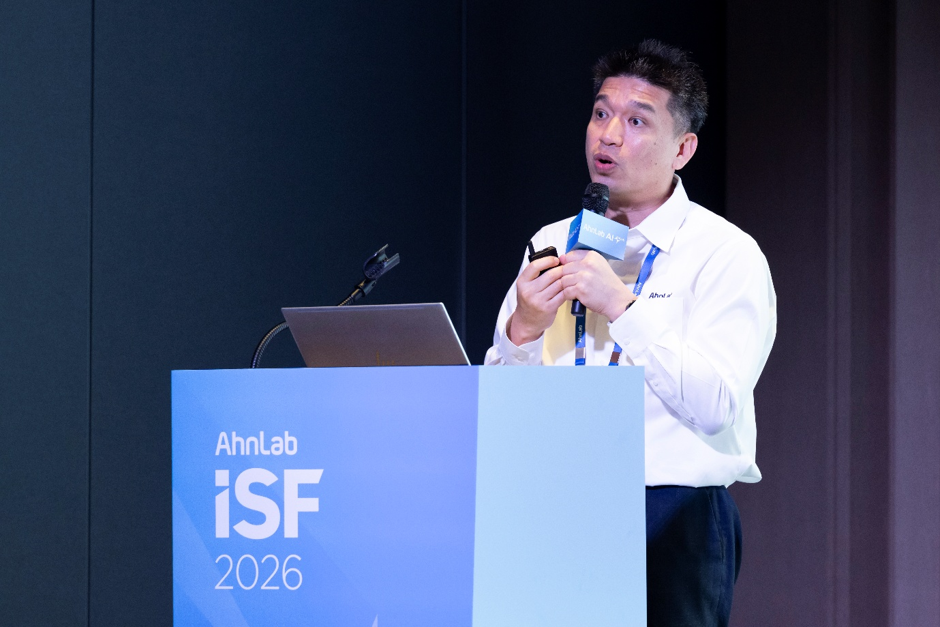
[写真12] アンラボのペク・ミンギョンソリューションコンサルティング第1チーム長は、データの等級と、ユーザー・アクセスの文脈を基準に、インターネットや生成 AI の利用を制御する N2SF の適用方針を紹介しました。
アンラボのソリューションコンサルティング第1チームのチュ・サンウク責任マネージャーは、「セキュリティ3.0時代、その第三の言語を語る」のセッションで、サイバーセキュリティの防御が、シグネチャ(Signature) → 挙動(Behavior) → 推論(Reasoning) へと進化していると説明しました。既知の脅威を識別するシグネチャや、異常な挙動を捉える EDR・XDR を超え、今は AI が分散したテレメトリをつなぎ、攻撃の文脈と意図を推論し、次の対応まで支援する段階へと移行しているということです。個々の挙動は正常に見えても、複数のイベントをつなぐと一連の攻撃として浮かび上がる場合があり、セキュリティでも推論能力が重要になっている点に注目しました。チュ責任マネージャーがいう、セキュリティ3.0の「第三の言語」が、この推論(Reasoning) です。
AhnLab AI PLUS は、こうした推論を、▲自然言語による脅威検索 ▲AI 脅威分析 ▲対応方法の推奨 ▲AI ベースの MDR 分析レポートの4段階で実現します。チュ責任マネージャーは、実際の EDR 検知事例を通じて、脅威の検索、分析、対応方法の推奨、レポート作成まで、どのような流れで AI が使われるかを示しました。人がすべての工程を行うと160分かかっていた業務を、AI 機能の適用で16分に短縮し、確保できた時間を脅威ハンティング、ポリシーの改善、さらなる拡散の調査に活用するシナリオも提示されました。
チュ責任マネージャーは、「攻撃者はすでに第三の言語で話しています。防御側も、攻撃者と同じ言語で応えるときです」とのメッセージを示しました。セキュリティ3.0の核心は、単なる自動化ではなく、文脈を理解し、自ら判断する推論にあるとしました。
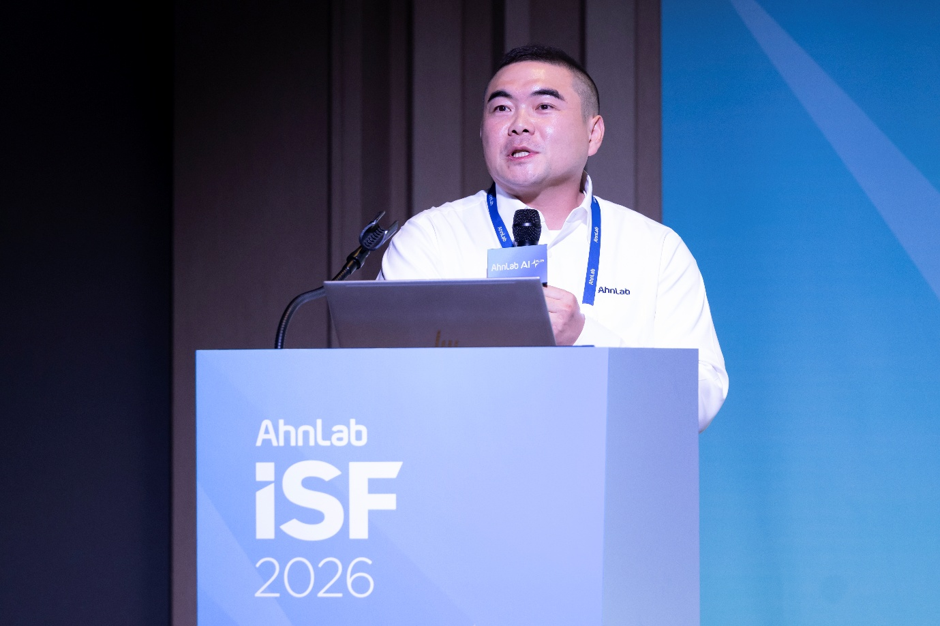
[写真13] アンラボのソリューションコンサルティング第1チームのチュ・サンウク責任マネージャーは、シグネチャや挙動分析を超え、AI が攻撃の文脈を理解して判断する、推論中心のセキュリティへ転換すべきだと訴えました。
アンラボクラウドメイトのチェ・グァンホ CTO は、「現場で検証した生成 AI セキュリティ:SecureBridge の適用事例とインサイト」のセッションで、企業環境に SecureBridge を構築・検証する過程で見えてきた、生成 AI セキュリティの変化と課題を紹介しました。チェ CTO が注目したのは、生成 AI セキュリティに関する問い自体が変わっていることです。単に「AI を検知・遮断できるか」ではなく、「業務を妨げずに、どれだけ継続的に制御できるか」が、より重要な基準になりつつあるということです。実際の企業環境では、ユーザーや組織ごとのポリシー、既存のネットワーク構造、例外処理、性能、可用性も併せて考慮しなければなりません。
生成 AI の活用範囲が、Web ベースのサービスから、SaaS 内蔵 AI、コーディング AI、デスクトップ AI、AI エージェントへと広がり、セキュリティの制御単位も変化しています。以前はユーザーがどの URL にアクセスしたかを中心に制御していましたが、今は AI がどのデータを読み、どのツールを呼び出し、どの作業を実行したかまで確認する「AI Execution Path」を中心としたアプローチが必要だと説明しました。SecureBridge は、企業データと AI サービスの間に一貫したポリシー適用ポイントを設け、ユーザー、データ、プロンプト、実行経路を基準に、警告、マスキング、遮断、例外処理などを適用できるよう設計されています。
チェ CTO は、「生成 AI セキュリティとは、遮断機能を一つ導入することではなく、制御可能な AI 利用環境を設計することです」と述べ、セキュリティの目標も、すべての AI を止めることではないと強調しました。続けて、「セキュリティチームの成果は、『どれだけ多く遮断したか』ではなく、『業務に必要な AI をどれだけ安全に提供したか』へと変わるべきです」と述べました。企業の業務フローを維持しつつ、AI が越えてはいけない境界を明確に定める「Secure Adoption」が、今後の生成 AI セキュリティの核心だと示しました。
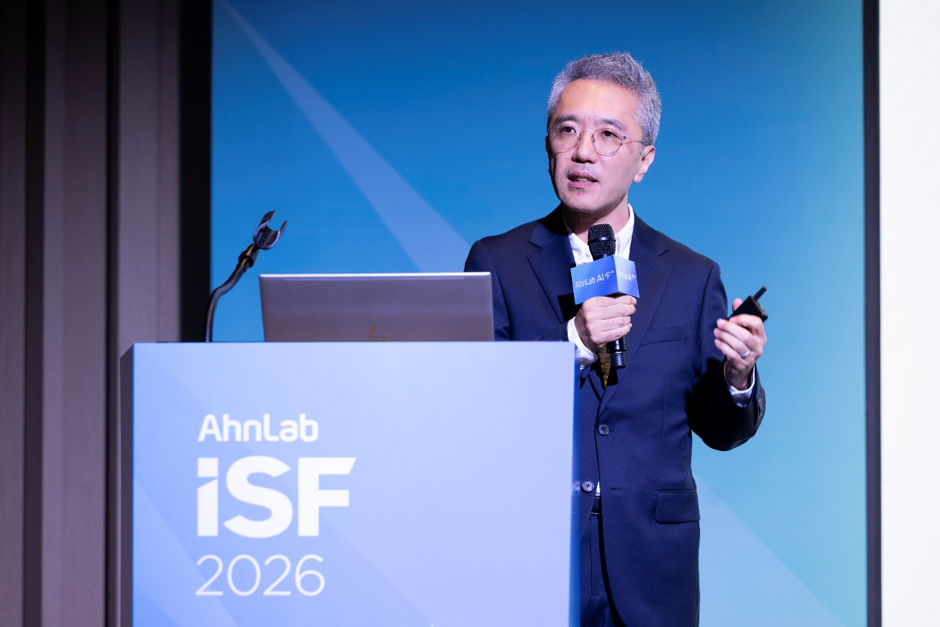
[写真14] アンラボクラウドメイトのチェ・グァンホ CTO は、生成 AI セキュリティの核心は単なる遮断ではなく、業務の継続性を保ちながら AI 利用の境界を設計することだと説明しました。
講演セッションと並行して、会場のロビーでは、アンラボの主要なセキュリティ製品・サービスを直接確認できる体験ブースも運営されました。参加者は、セッションで紹介されたセキュリティ戦略や技術が、実際の製品やサービスでどのように実装されているかを確認し、現場の専門家に主な機能や適用方法を質問できました。
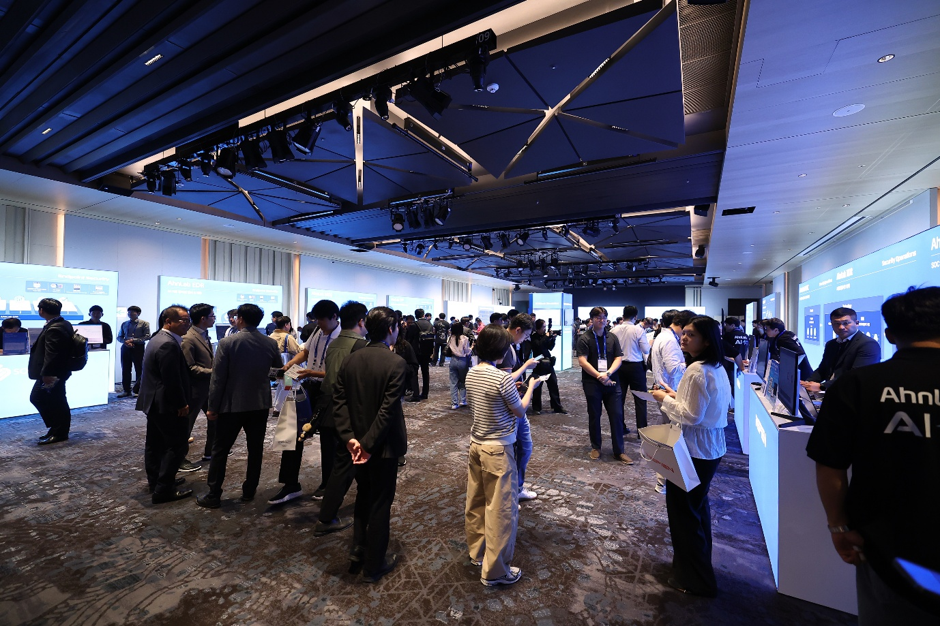
[写真15] アンラボの主要なセキュリティ製品・サービスを直接体験できる ISF 2026 の体験ブース
体験ブースは、▲セキュリティ運用 ▲Threat Intelligence ▲Network Security ▲CPS ▲Workspace Security など、主要なセキュリティ領域を中心に構成されました。セキュリティ運用の領域では、AI SOC をはじめ、AhnLab XDR と AhnLab SOAR が紹介され、Threat Intelligence の領域では AhnLab TIP を体験できました。Network Security の領域には AhnLab XTG、AhnLab AIPS、AhnLab DPX のブースが設けられ、CPS の領域では AhnLab EPS と AhnLab XTD を通じて、産業環境向けのセキュリティ技術が紹介されました。Endpoint Security の領域では、AhnLab V3/EPP、AhnLab EDR、AhnLab MDS、AhnLab CPP など、エンドポイントと業務環境を保護する主要ソリューションを体験できました。
併せて、ZTNA を基盤に、変化する公共機関の業務ネットワークのセキュリティ環境に対応する AhnLab N2SF も紹介されました。参加者は、各ブースで AI 技術の実際の動作や製品間の連携を確認し、自組織のセキュリティ環境や運用目的に合う適用方法について相談しながら、講演で扱われた内容をより具体的に理解できました。
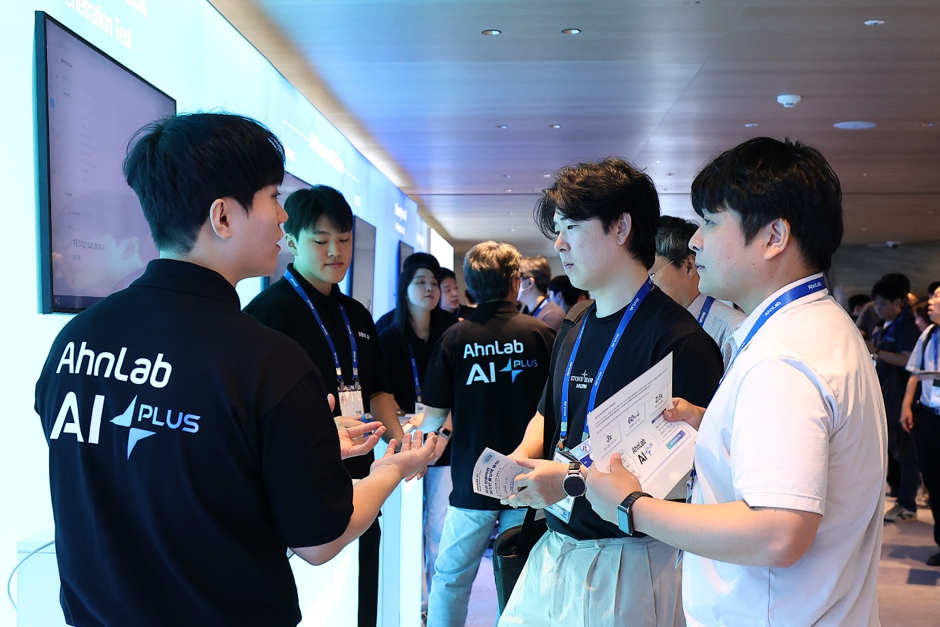
[写真16] 会場ロビーに設けられた製品体験ブースで、アンラボの主要なセキュリティソリューションと AI 技術を確認する参加者たちです。
おわりに
AhnLab ISF 2026 は、AI がサイバー攻撃と防御の速度だけでなく、セキュリティの運用方法そのものを変えつつあるなか、企業がどう対応すべきかを多様な観点から考える場となりました。基調講演では、AI 時代の Security Gap と AI-Native Security の方向性が示されました。続くセッションでは、Agentic AI ベースの SOC と XDR、脅威インテリジェンス、ゼロトラスト、OT・CPS セキュリティ、生成 AI セキュリティなど、現場で直面する課題を中心に、具体的な技術と適用事例が紹介されました。
特に今回のイベントでは、AI が単に分析を補助するツールを超え、セキュリティシグナルをつなぎ、文脈を理解して判断と対応まで行う主体へと広がっていることが、複数のセッションに共通していました。同時に、AI の自律性を高める場合でも、ポリシー、承認、ガードレール、監査証跡など、人による統制と責任を併せて設計すべきだという点も、共通して強調されました。
アンラボは ISF 2026 を通じて、AI をセキュリティ製品に個別に適用する段階を超え、データ、分析、判断、対応を一つの流れにつなぐ AI-Native Security の方向性を示しました。参加者は会場で、AI 時代に変わる脅威環境とセキュリティ運用の変化を確認し、それぞれの環境に必要なセキュリティ戦略を探ることができました。


