


ハッキングされやすいパスワード?強力なパスワード!
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
今年の5月5日はこどもの日であり、「世界パスワードの日 (World Password Day)」 でもあった。
世界パスワードの日は、各種デジタルサービスとデバイスの保護におけるパスワードの重要性を強調するため、2013年に Intel Security 社の提言によって制定された記念日 (毎年5月第1木曜日) である。
世界パスワードの日が制定されてから10年が経つが、パスワードセキュリティに対する意識はどれほど向上したのだろうか。
今年の世界パスワードの日を記念して、パスワード管理アプリを開発するビットウォーデン (Bitwarden) がアンケート調査を実施したが、興味深い内容があったので紹介する。
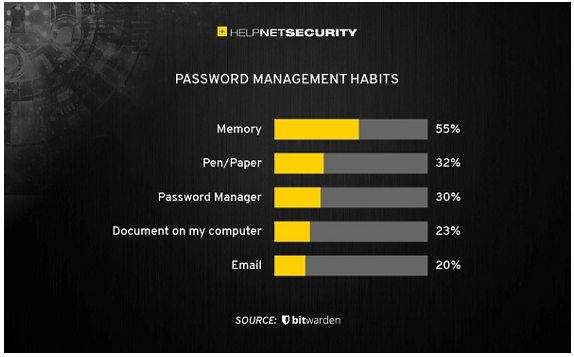
< パスワードを管理する習慣 (出典 : Bitwarden) >
このアンケート内容によると、アメリカ人応答者の85%は複数のサイトで同じパスワードを使用しており、49%はパスワードを管理しないで記憶力に依存している。そして24%は毎日または週に複数回パスワードを変更しており、60%は平均文字数 9~15文字 (安全なパスワードの基準は14文字以上) のパスワードを使用している。
上記の数値はアメリカ人の場合であって、PC 使用率がアメリカより低いグローバル数値ではもっと低い結果になると予想される。
ハッキングされやすいパスワード
今年最も多く流出したパスワード TOP 4は、多い順に 「123456」、「123456789」、「qwerty」、「password」 であった。また、イギリスの国立サイバーセキュリティセンター (NCSC) がハッキングされたことのあるパスワードを分析した結果においても、1位は 「123456」 (2,320万個以上のアカウント)、2位は 「123456789」 (770万個以上のアカウント) であった。キーボード最上列の左から6文字を並べた 「qwerty」 と、英語でパスワードを意味する 「password」 も300万個以上のアカウントで使用されていた。
そして5位から10位は 「111111」、「12345678」、「abc123」、「1234567」、「password1」、「12345」、パスワードに最も多く使われた名前は 「Ashely」 と 「Michael」、イングランドプレミアムリーグのチームである 「Liverpool」、「Chelsea」、「Arsenal」、「Manutd」 も頻繁に使用された。
強力なパスワードの作り方
アメリカの非営利団体であるコンシューマーレポート (Consumer Reports) によると、強力なパスワードを作るためには、大文字、小文字、記号をすべて使い、2つ以上の Web サイトで使用してはならない。また、パスワードが多すぎても覚えきれないので、パスワード管理者の利用や2段階認証を利用するのもパスワードの安全を守るための良い方法である。
ハッカーは、人がよく使用するパスワードを集めた 「ディクショナリー」 という DB を持っており、これを利用してポータルへのログインを試みる。自分が簡単に思いつくパスワードは、他人からも推測されやすいということを忘れてはならない。
それでは、強力かつ覚えやすいパスワードはどのようにして作成できるのだろうか? 強力なパスワードの作成方法に正解はないが、ここでは単語2つ、4桁の数字、特殊文字2つを組み合わせる方法を紹介する。
まず、単語を思い浮かべてみよう。好きなカラーを2つ選択する。例えば青 (Blue) と黄色 (Yellow) が思い浮かんだとしたら、ここから4文字を取り出す。「BlueYell」 である。大文字と小文字を混ぜた方が良い。
次に4桁の数字を選ぶ。連続した数字は避け、例えば自分の携帯番号が 090-1234-5678だとしたら、真ん中の4桁の34-56 (ハイフンも入れる) を抜き出す。
最後に特殊記号2つだが、携帯番号の下2桁を Shift キーを押したままの状態で入力すると &* になる。
こうすることで、最終的に 「BlueYell34-56&*」 という強力なパスワードが作成される。
パスワードを入力しなくてもログインできる?
一方で、一部のセキュリティ業界では、パスワードはもう安全ではないのでこれを代替できる別の認証手段を考えなければならないと強調する。フィッシングメールや情報流出マルウェアなどを利用したパスワードの搾取、ID/パスワードの可能な組み合わせをすべて試す 「総当たり攻撃」、辞書に登録されている単語や人物名などを組み合わせたものをパスワードに使用してシステムなどへのログインを試みる 「辞書攻撃」 など、ハッキング手法の自動化が進んでいるからである。
このような状況の中で、複雑なパスワードを覚えなくてもいい技術が開発され、Apple、Google、Microsoft 社が FIDO Alliance が確立したパスワードを入力しないログイン技術標準への対応拡大を発表した。この技術を通じて、ユーザーは長くて複雑なパスワードを1回のみ入力すると、次回からは QR コードの読み取りや指紋認証により簡単にログインできるのである。
今回の3社の協力により、今後、デバイス、プラットフォーム、Web ブラウザにかかわらずアプリとサービスへのログインができるようになり、この技術が普及されると、ユーザーはパスワードを入力しなくても指紋認証、顔認証などを使用してスマートフォンやノート PC などのデバイスからオンラインサービスにログインすることが可能になる。
この機能は来年からApple、Google、Microsoftのプラットフォームに導入される見込みである。


