


ASEC マルウェア統計 (11月16日~11月22日)
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
アンラボの ASEC 分析チームでは、ASEC 自動分析システム 「RAPIT」 を利用して既知のマルウェアを分類し、対応を行っている。
2020年11月16日から11月22日まで収集されたマルウェアは、以下のとおりである。
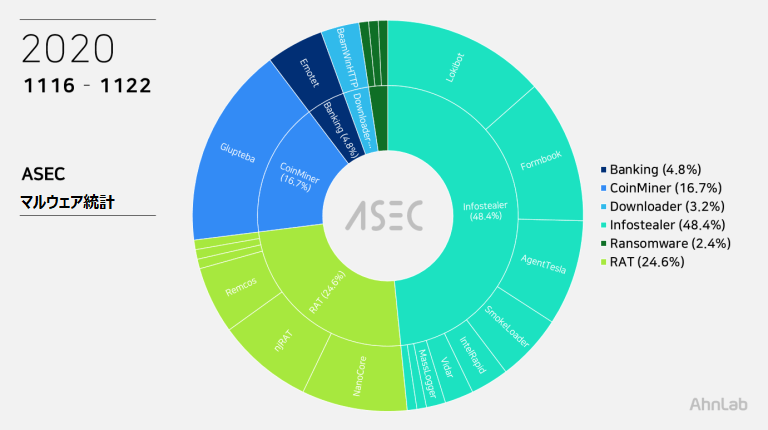
Top 1 - Glupteba
16.7%を占めた Glupteba は、Golang で開発されたマルウェアである。多数の追加モジュールをダウンロードし、複数の機能が存在するが実質的には仮想通貨モネロ (XMR) マイナーをインストールするマイニングマルウェアである。
Glupteba が実行されると、UAC Bypass を経て TrustedInstaller の権限を利用し、システム権限を有することになる。そして、C:\Windows\rss\csrss.exe という名前の正常なプロセスを装ってシステムに常駐する。その後、追加でモジュールをダウンロードするが、その対象はプロセスおよびファイルを隠すためのルートキットドライバーであり、最終的にモネロ (XMR) マイナーと SMB 脆弱性を利用して流布させるための Eternal Blue パッケージをインストールする。
現在まで確認されたほとんどの Glupteba は PUP を通じてダウンロードされており、MalPe パッカーの形状をしていることが特徴である。
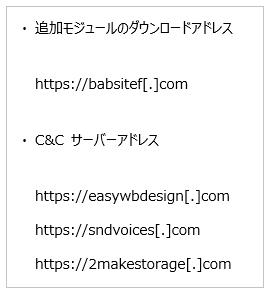
確認された C&C サーバーアドレスおよび追加モジュールのダウンロードアドレスは、以下のとおりである。
Top 2 - Lokibot
13.5%を占めた Lokibot は情報搾取型マルウェア 「Infostealer」 であり、Web ブラウザ、メールクライアント、FTP クライアントなどのプログラム情報を流出する。
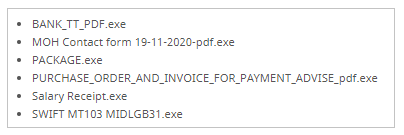
AgentTesla と同様にスパムメールを通じて流布されており、類似したファイル名を持つ。
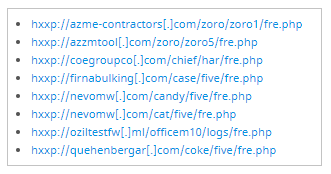
Lokibot の C&C サーバーは、以下のように fre.php で終わる特徴がある。
Top 3 - Formbook
11.9%を占めたFormbook は情報搾取型マルウェア 「Infostealer」 であり、他の Infostealer と同様にスパムメールにより流布され、ファイル名も類似している。
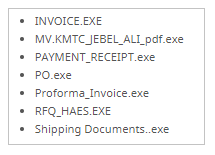
Formbook は、実行中の正常なプロセスである explorer.exe および system32 経路にある別の正常なプロセスにインジェクションする。悪意ある動作を行うのは正常なプロセスである。
Web ブラウザのユーザーアカウント情報の他にも、キーロガー、Clipboard Grabbing、Web ブラウザの Form Grabbing など、さまざまな情報を搾取する。
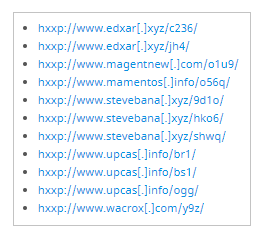
以下は、確認された Formbook の C&C サーバーアドレスである。
Top 4 - AgentTesla / NanoCore
8.7%を占めた AgentTesla は、Web ブラウザ、メールおよび FTP クライアントなどに保存されているユーザー情報を流出する情報搾取型マルウェア 「Infostealer」 である。
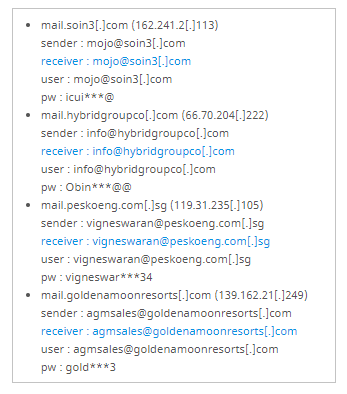
最近確認されたサンプルは、収集した情報を流出する際に、以下のようなメールサーバーおよびユーザーアカウントを利用している。
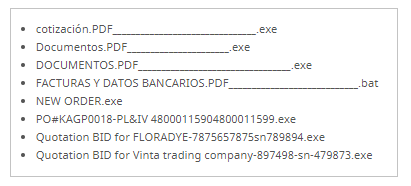
大半が送り状 (Invoice)、船籍書類 (Shipment Document)、注文書 (P.O. – Purchase Order) などを装ったスパムメールにより流布されており、文書ファイル (pdf、xlsx) や Auto CAD 図面ファイル (.dwg) を装っているものも多数存在する。
同じく 8.7%を占めた NanoCore は、.net で開発されたバックドア型マルウェア 「RAT」 である。njRAT と同様にキーロギング (情報流出) など、攻撃者からさまざまな命令を受けて実行する。
NanoCore は、AgentTesla、Formbook、AveMaria、Remcos などのマルウェアのように .net 形状のパッカでパッキングされ、スパムメールの添付ファイルを通じて流布されている。
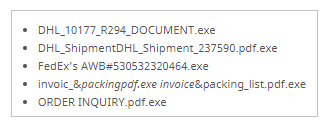
報告されるファイル名もスパムメールを通じて流布される他のマルウェアに類似している。
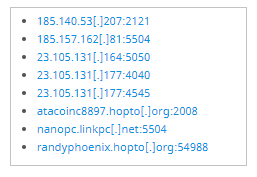
以下は、確認された NanoCore の C&C サーバーアドレスである。
Top 5 - njRAT
7.9%を占めた njRAT は、キーロギング (情報流出) など、攻撃者の命令を実行するバックドア型マルウェア 「RAT」 である。
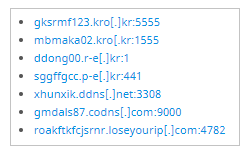
最近収集された njRAT は、主に韓国国内の無料ドメインサービスで kro.kr や p-e.kr のようなドメインアドレスを利用して C&C サーバーアドレスを取得する。
大半が Web ハードやトレントを通じて正常なファイルを装って流布されており、違法なゲームなどに含まれて流布される場合が多い。


