


5か月ぶりに活動を再開したマルウェア 「Emotet」
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
ASEC (AhnLab Security Emergency response Center) 分析チームがバンキングマルウェア 「Emotet」 が流布されていることを確認し、注意を呼び掛けた。
2月以来活動を休止していたため、5か月ぶりの活動再開である。
以前同様に、フィッシングメールによる流布方式で、メールのタイプは大きく以下の3つに分けられる。
・ ダウンロードリンクが添付されているメール
・ PDF ファイルが添付されているメール
・ 悪性文書ファイルが添付されているメール
リンクが添付されているメールの場合は、実行すると悪性文書ファイルがダウンロードされる。
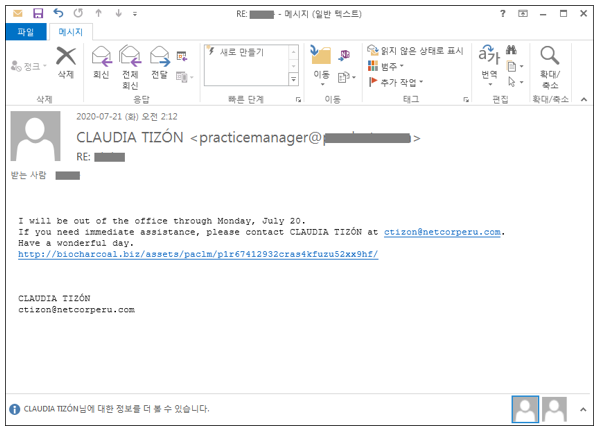
<例 1> Word ファイルをダウンロードするリンクが添付されているメール
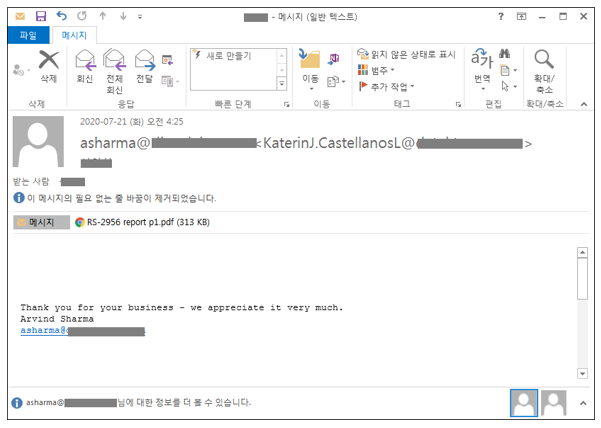
<例 2> PDF ファイルが添付されているメール
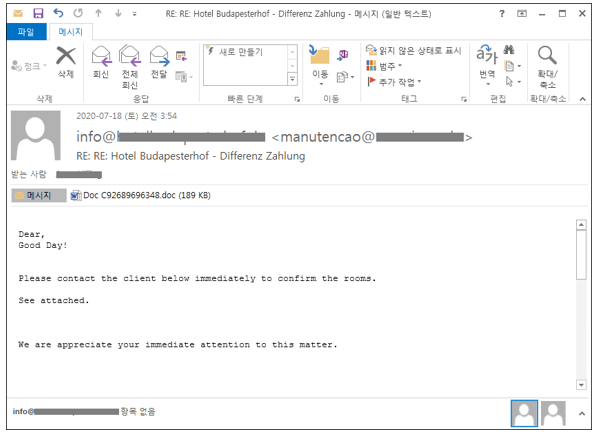
<例 3> Word ファイルが添付されているメール
PDF ファイルには支払いに関する内容が記載されており、DocuSign サイトを装ったリンクが添付されている。このリンクを実行すると、[hxxp://braxmedia.nl/test/invoice/] にアクセスして悪性文書ファイルをダウンロードする。
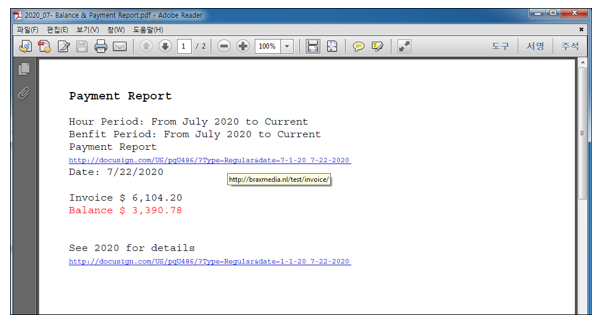
PDF ファイルに記載された emotet ダウンロードアドレスにアクセスするリンク
最終的に実行される文書ファイルは悪意のあるマクロが含まれた Word ファイルであり、ユーザーがマクロを実行するように誘導する。
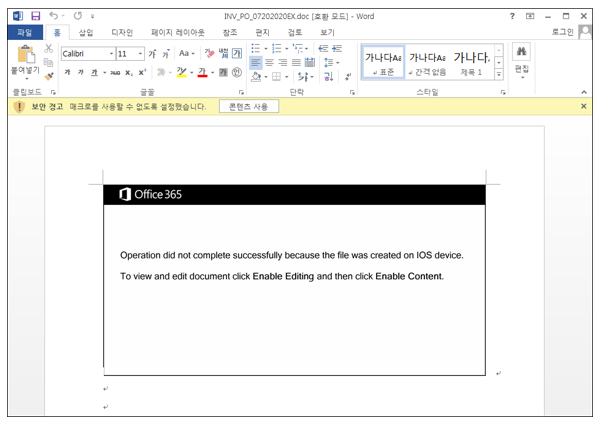
悪意のあるマクロを含む Word ファイル
マクロ実行時に WMI を通じて Base64でエンコードされた powershell コマンドを実行する。このコマンドにより5つの URL から Emotet をダウンロードする。
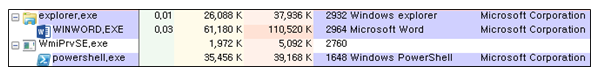
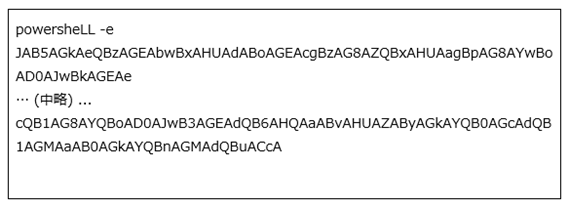
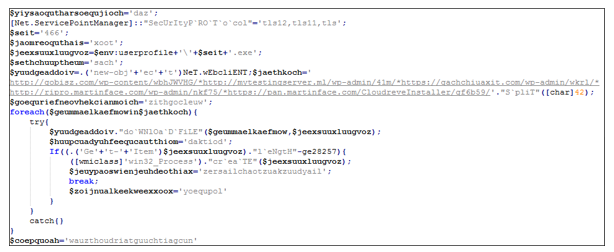
Emotet が動作すると C&C サーバーに接続して攻撃者の命令を受けて、Emotet のアップデート、悪性モジュールまたはマルウェアのアップデートなどの悪意のある行為を行う。
悪性モジュールには、ユーザー情報を搾取するモジュールと共有フォルダーなどを利用して感染を広めるモジュールが存在する。
また、ダウンロードされるマルウェアは、Trickbot、Qakbot のようなバンキングマルウェアである。
Emotet に感染しないためには、提供元の不明なメールの添付ファイルを開かないようにし、開いてしまった場合でもファイル内のマクロを実行しないようにしなければならない。
現在、V3 製品では Emotet 関連のファイルおよび URL を以下の診断名で検知・遮断している。
[ 関連 IOC 情報 ]
[ C&C サーバー ]
• hxxp://biocharcoal.biz/assets/paclm/p1r67412932cras4kfuzu52xx9hf/
• hxxp://gobisz.com/wp-content/wbhJWVHG/
• hxxp://mytestingserver.ml/wp-admin/41m/
• hxxps://gachchiuaxit.com/wp-admin/wkrl/
• hxxp://ripro.martinface.com/wp-admin/nkf75/
• hxxps://pan.martinface.com/CloudreveInstaller/gf6b59/
• hxxp://108.48.41.69/
• hxxp://201.173.217.124/
[ HASH ]
• 409ef407df01d89c6873aeedf3e0fae4
• 5b25288bd2ab2d4a5482847cda591912
• 9b9ecfc4b5936ccd2ef06780819a0ced
• 56f1eb5562803bd3b6de95210aedf8d4
• 6f390b5ce578ea9da79d3de7004ea93e
[ ファイル検知 ]
• Downloader/DOC.Emotet.S1072 (2020.01.31.04)
• Downloader/MSOffice.Generic (2020.07.19.00)
• Trojan/Win32.Emotet.C4164773 (2020.07.21.03)
[ ビヘイビア検知 ]
• Malware/MDP.Connect.M2367
• Malware/MDP.Behavior.M2965


