RigEK (Rig Exploit Kit) を利用するランサムウェア 「Avaddon」
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
6月初旬に以下の海外サイトにて、「Avaddon」 という名の新種ランサムウェアに関する記事が掲載された。 6月8日から韓国国内で RigEK (Rig Exploit Kit) を利用するマルウェアの流布が急増したこと、および Avaddon が韓国国内でも流布中であることが確認された。
• (6月7日掲載)
sensorstechforum.com/avaddon-virus-remove/
• (6月8日掲載)
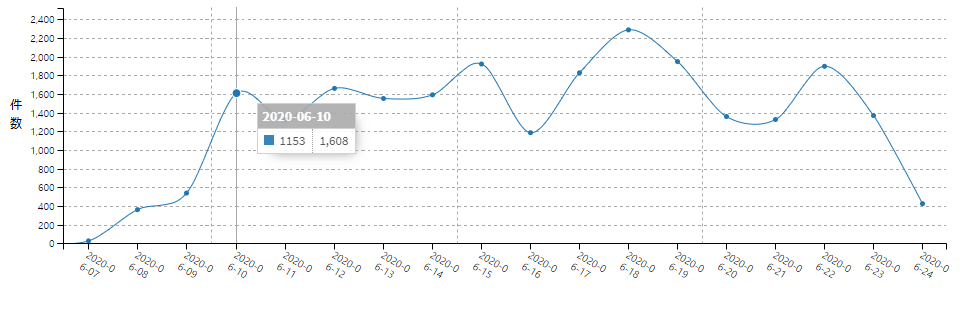
以下のグラフは、RigEK に対する V3 製品のビヘイビア (行為) 検知ログ数を表したものである。
1153はビヘイビア検知ルール番号であり、6月8日から件数が急増していることが確認できる。
Avaddon の動作の流れは、脆弱な Web ページに接続した際に、「iexplore.exe -> cmd.exe -> wscript.exe -> ランサムウェア.exe」 の形で実行される構造である。
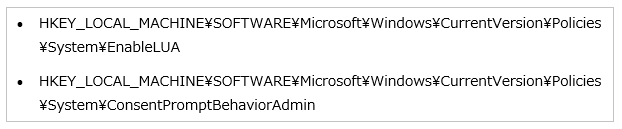
ランサムウェア実行時にキーボードレイアウトを確認して、[0x419 0x485 0x444 0x422 (Russian / Sakha / Tatar / Ukrainian)] を暗号化から除外する。また、以下のレジストリ値を変更して、悪性ファイルが管理者権限で実行されるようにする。
ファイル感染前に、PC の ip 情報、rcid、暗号化キー値、特定トライブの名前と容量、local、言語設定、PC name などを転送する。
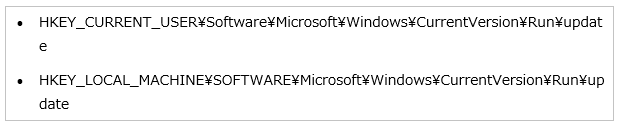
ランサムウェアが繰り返し実行されるように %APPDATA%\Roaming\microsoft フォルダーに自らをコピーし、以下のレジストリ値を登録する。
バックアップファイルの削除のために遂行するコマンドは以下のとおりであり、他にも $Recycle Bin フォルダー内のファイルを削除する。
感染から除外されるフォルダーは、以下のとおりである。
• Windows、Program Files、Users\All Users、AppData、Microsoft、ProgramData
暗号化から除外されるファイルおよび拡張子は、以下のとおりである。
• exe, dll. sys, ini, dat, bin, lnk, avdn, -readme.html, bckgrd.bmp
このランサムウェアに感染した際、ユーザーに表示されるランサムノートは [717850-readme.html] の形で生成され、数字情報は可変的である。
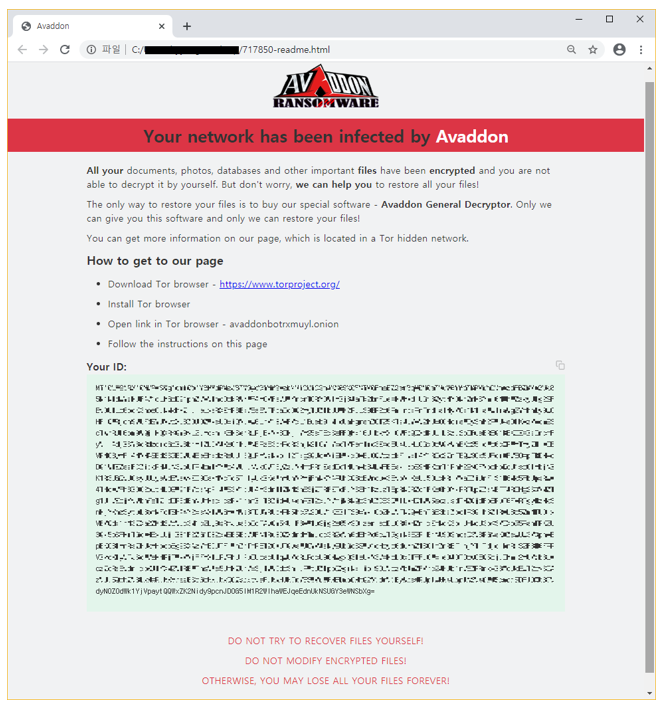
< ランサムノート (717850-readme.html) >
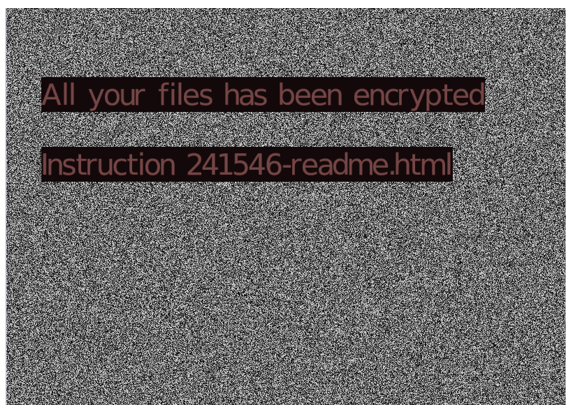
暗号化の際に既存の拡張子に .avdn 文字列が追加される構造で、変更されるデスクトップ画面は以下のとおりである。
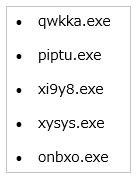
現在までさまざまなランサムウェアファイル名が確認されている。
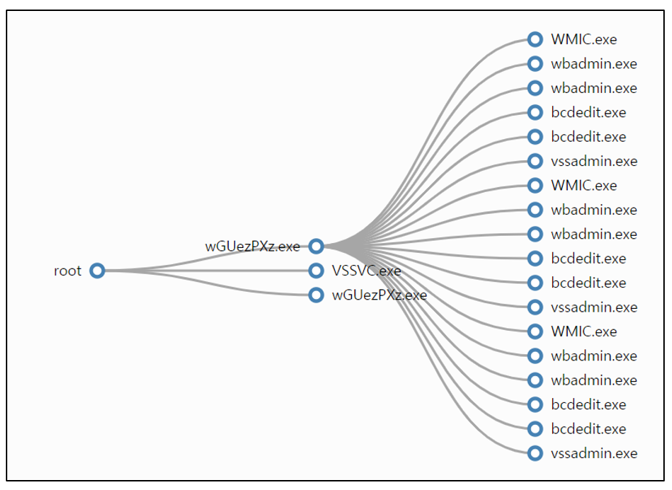
ASEC 分析チームでは、自動分析システム RAPIT により、Avaddon のプロセスツリー構造と実行されたコマンドを確認できる。
現在 V3 では、このマルウェアを以下のように診断している。
[ファイル診断]
• Trojan/Win32.MalPe.R341479
[ビヘイビア (行為) 診断]
• Malware/MDP.DriveByDownload.M1153
• Malware/MDP.Ransom.M2813
[メモリ診断]
• Win-Trojan/MalPeP.mexp


