


特定の企業環境で動作するランサムウェア 「Snake」
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
最近、企業をターゲットにしたランサムウェア 「Snake」 が流布されている。
ドイツ、イタリア、日本など、複数の国を対象に攻撃が行われており、注意が必要である。
Snake は、Go 言語で作成されている。Go 言語で作成されたマルウェアは以前から増加傾向にあり、最近流布されたマルウェアは分析を妨害するための難読化手法を使用している。
Snake も以下のように関数名がすべてランサムな文字列に変更されている。
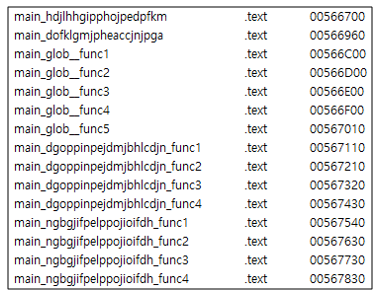
<難読化された関数名>
2019年末に確認された Snake は一般的なランサムウェアと同様に、実行時に特別な条件なしに暗号化を行っていた。
しかし、2020年5月以降に確認されたすべてのサンプルは、現在の実行環境が企業ネットワーク内部かどうかを確認している。
Honda 社をターゲットにした攻撃では、ドメイン [mds.honda.com] に対して、ステータスを照会して IP アドレス取得の有無をスキャンした。IP アドレスを取得した場合でも、アドレスが [170.108.71.15] であるかを確認する。すなわち、Snake は特定の企業にターゲットを絞って動作し、一般的なサンドボックス環境では動作しないのである。
5月以降に確認されたサンプルは、ターゲット企業別にスキャンする条件が異なる。
• 企業名 : Fresenius
DNS クエリアドレス : ads.fresenius.com
IP アドレス : 10.2.10.4
• 企業名 : Enel
DNS クエリアドレス : enelint.global
IP アドレス : 10.16.173.233
• 企業名 : Honda
DNS クエリアドレス : mds.honda.com
IP アドレス : 170.108.71.15
二つ目の条件も存在する。
WMI クエリにより DomainRole をスキャンし、その結果によって分岐が変わる。
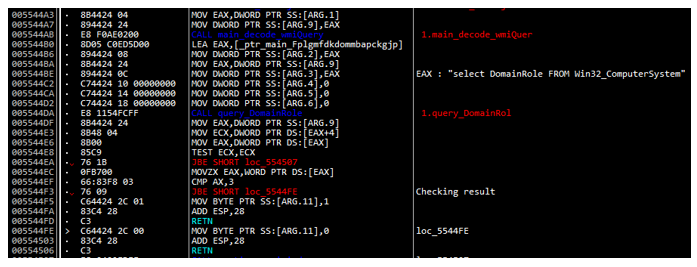
DomainRole は以下のような値を持つことことができ、Domain Controller サーバーであるかを確認できる。
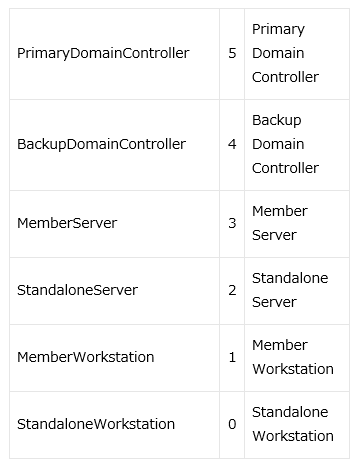
値が3と同じか小さい場合は、ランサムウェアとしての動作をする。ファイルの暗号化を実行する前にファイアウォール設定を行い、inbound/outbound 通信を遮断する。
• > netsh advfireall set all > netsh advfirewall set allprofiles firewallpolicy blockinbound,blockoutbound
• > netsh advfirewall set allprofiles state on
また、多数のサービスとプロセスを終了する。
終了対象には、Adobe、MSSQl、MSExchange などの正常なプログラムだけでなく、多数のセキュリティプログラムも含まれる。
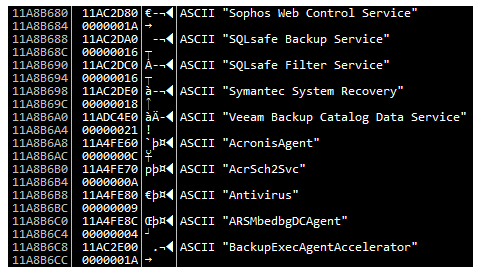
<終了対象一覧>
次に、ボリュームシャドウコピーの削除および暗号化が実行される。しかし、暗号化が完了してもランサムノートは生成されない。
ランサムノートは、DomainRole スキャンの段階で、値が3より大きい場合のみ生成され、暗号化は実行されない。
すなわち、Domain Controller サーバーである場合は暗号化せずに C:\Decrypt-Your-Files.txt 経路と、デスクトップ画面に [Decrypt-Your-Files.txt] という名前のランサムノートを生成する。
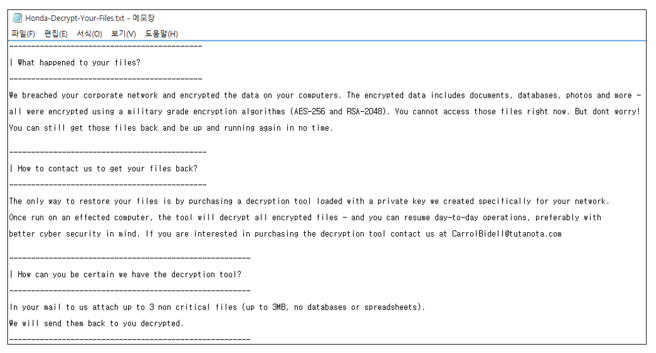
<ランサムノート>
[ファイル診断]
- Trojan/Win32.FileCoder.C3866073
- Trojan/Win32.SnakeRansom.C4118506
- Trojan/Win32.SnakeRansom.R335473
- Trojan/Win32.SnakeRansom.R339638
[ビヘイビア (行為) 診断]
- Malware/MDP.SystemManipulation.M1566
- Malware/MDP.Ransom.M1171


