ASEC マルウェア統計 (6月15日~6月21日)
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
アンラボの ASEC 分析チームでは、ASEC 自動分析システム 「RAPIT」 を利用して既知のマルウェアを分類し、対応を行っている。
2020年6月15日から6月21日まで収集されたマルウェアは、以下のとおりである。
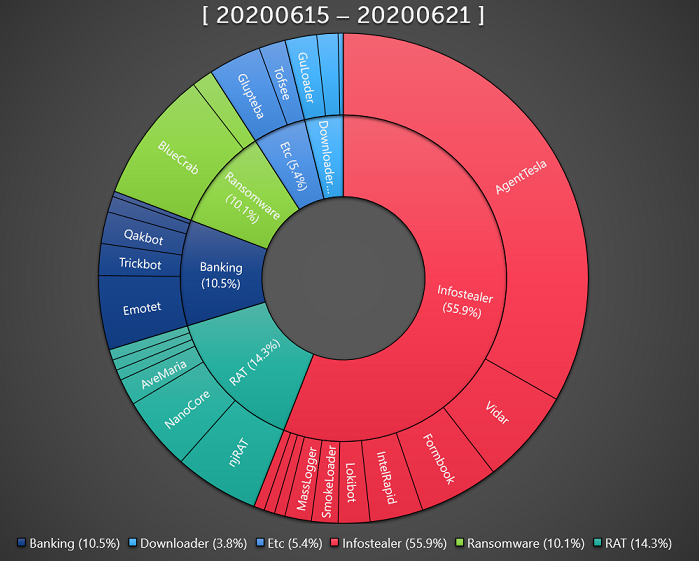
Top 1 - AgentTesla
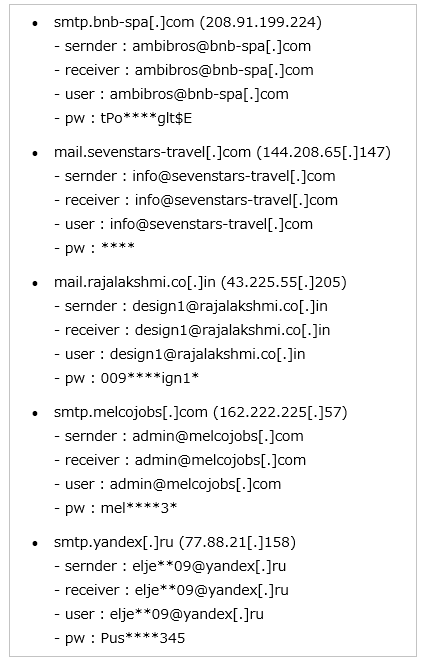
33.2%を占めた AgentTesla は、Web ブラウザ、メールおよび FTP クライアントなどに保存されているユーザー情報を流出するマルウェア 「Infostealer」 である。最近確認されたサンプルは、収集した情報を流出する際に以下のようなメールサーバーおよびユーザーアカウントを利用している。
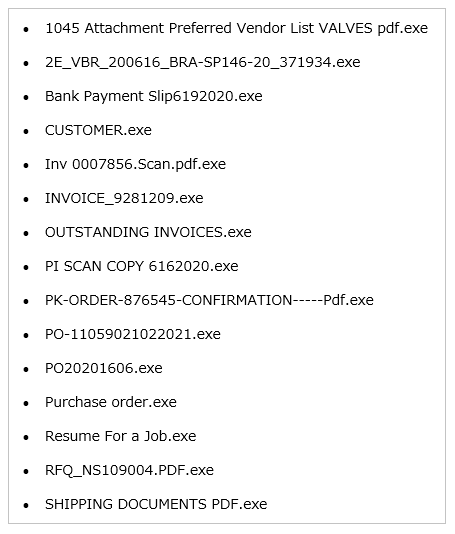
ほとんどが送り状、船籍書類、注文書などを装ったスパムメールにより流布されており、文書ファイル (pdf、xlsx) や Auto CAD 図面ファイル (.dwg) を装っているものも多数存在する。
Top 2 - BlueCrab
ランサムウェア BlueCrab が全体の8.7%を占めた。参考に、当該統計における BlueCrab は、フィッシングページを通じて流布されるJavaScript の形ではなく、エクスプロイトキットにより流布されている形である。
Top 3 - Vidar
6.3%を占めた Vidar も代表的な Infostealer/ダウンローダーである。
Vidar には Web ブラウザ、FTP、コインウォレットアドレス、スクリーンショットなどの Infostealer の機能以外にも、追加でマルウェアをダウンロードする機能が存在する。
韓国のユーザーを対象に周期的にスパムメールを通じて流布され、メールに添付された圧縮ファイルの内部に別のランサムウェアと一緒に存在することが特徴である。
最近 Windows 正規品認証ツールの KMSAuto インストーラに偽装して流布された例が確認された。
※ Windows 正規品認証ツールに偽装するマルウェアに注意
https://jp.ahnlab.com/site/securitycenter/securitycenterboard/securityInsightView.do?seq=2548
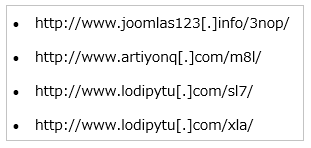
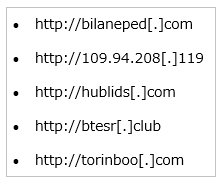
集計期間中に使用された C&C サーバーアドレスは、以下のとおりである。
Top 4 - njRAT
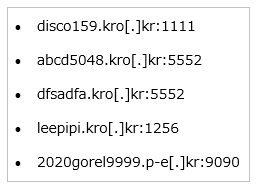
5.6%を占めた njRAT は、キーロギングを含む情報流出以外にも攻撃者の命令を遂行できるマルウェア 「RAT」 である。 最近収集される njRAT は、ほとんどが特定の無料ドメインサービスから kro.kr や p-e.kr のようなドメインアドレスを利用して悪性 C&C サーバーアドレスを取得する。
Top 5 - Formbook
5.2%を占めた Formbook は Infostealer であり、他の Infostealer と同様にスパムメールにより流布され、ファイル名も類似している。
Formbook は、実行中の正常なプロセスである explorer.exe および system32 経路にある別の正常なプロセスにインジェクションする。悪意ある動作を行うのは正常なプロセスである。
Web ブラウザのユーザーアカウント情報の他にも、キーロガー、Clipboard Grabbing、Web ブラウザの Form Grabbing など、さまざまな情報を搾取する。
以下は、確認された Formbook の C&C サーバーアドレスである。