


PC に致命的な損傷を与える新型コロナウイルスを悪用したランサムウェアに注意
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
アンラボによると、このマルウェアは coronaVi2022@protonmail.ch という送信者からのメールにより感染する。
マルウェアに感染すると、CoronaVirus.txt という名前のランサムノートが生成されるが、このランサムノートには 「ここで我々は希望を捨てる (desine sperare qui hic intras)」 との意味を持つラテン語が含まれている。
ランサムウェア作成者は、暗号化されたファイルを復元する身代わりとしてビットコインの支払い (0.008 btc, 50$) を要求する。
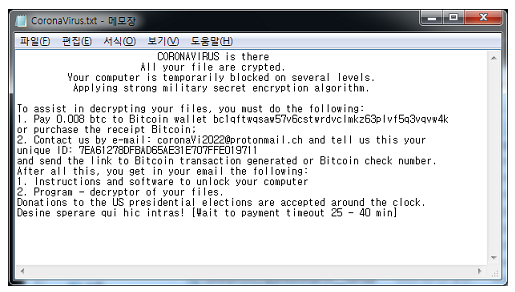
[図 1] ランサムノート
感染後、ハードディスクに存在するファイル名に当該マルウェア送信者のメールアカウント名が追加され、ファイル名が変更される。 (※ [図 2] )
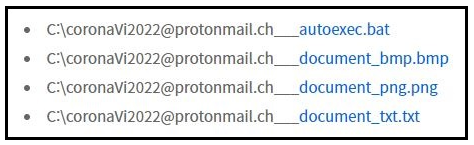
[図 2] ランサムウェア感染時のファイル名変更
このランサムウェアは、ファイルのみならずディスクも感染させる。感染後にユーザーが PC を再起動すると、正常に起動されず、ランサムノートが表示される。
さらに、Windows 復元機能によるバックアップを無力化する。一般的なランサムウェアには Windows 復元機能によるバックアップができないようにボリュームシャドウコピーを削除する機能が存在するが、このランサムウェアはこれに加えてシステムバックアップまで削除する。
従って、このランサムウェアに感染した場合、PC に致命的な損傷を起こす可能性が高いため、格別の注意を払う必要がある。
アンラボの V3 製品群では上記マルウェアを以下の診断名で検知している。
<V3 製品群における診断名>
- Trojan/Win32.RansomCrypt (2020.03.24.05)
- Malware/MDP.Ransom.M2812
- Malware/MDP.Manipulate.M2818
ランサムウェアに感染しないためには、疑わしいメールを受信した際は、添付ファイルの実行前に細心の注意を払い、セキュリティ対策ソフトのバージョンを最新の状態に維持してリアルタイムスキャン機能をオンにしなければならない。


