2020年 セキュリティ脅威予測
本内容は、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
2019年に続き2020年も標的型ランサムウェアによる攻撃が本格化し、クラウドセキュリティ脅威も増加する見込みである。
アンラボは、2020年に標的型ランサムウェアがさまざまな産業分野に拡大すると予想した。
攻撃者はファイルなしでコンピューターからマルウェアを直接実行する 「ファイルレス」 手法などにより収益の最大化を図る。
また、企業 IT インフラのクラウドへの移行が進み、攻撃者の関心がクラウドに集まると予想される。
すでに米国金融会社のクラウドサーバーに保存されている顧客情報が流出する事件が2019年に発生している。
2020年には、クラウドインフラを対象とする攻撃だけでなく、クラウドシステムの技術的欠陥やユーザー設定エラーによる事故も増加するとみられる。
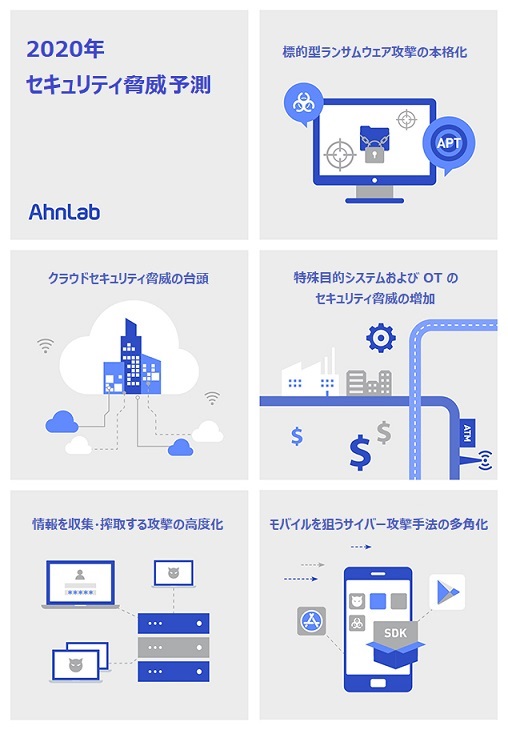
< 2020年セキュリティ脅威予測 >
決済端末機 (POS)、現金自動預払機 (ATM)、産業施設運用技術 (OT) 環境などを狙う攻撃も増加する。多くの国が 「キャッシュレス社会」 を目指しており、金銭取引が直接行われるところが狙われるようになるためだ。
モバイルを狙うサイバー攻撃手法も多角化する。ユーザーから金銭を騙し取る手法だけでなく、アプリ供給網そのものを狙う攻撃手法が登場する可能性がある。
最近攻撃者たちは、モバイルアプリの開発メーカーが把握できない形で開発キット (SDK) を作成し配布している。
モバイルアプリの開発メーカーが思わずこの SDK を使用してしまうと、意図せずして悪性アプリを作成・配布することになる。こうして作成された悪性アプリは Google Play などの正常なアプリストアを通じてインストールされるため、被害が拡大する恐れがある。
システムに侵入してユーザーや組織の重要情報を収集・搾取するオーソドックスな攻撃手法も依然として用いられる見込みである。攻撃者が狙う情報の範囲は ID やパスワードから個人情報・企業機密情報まで、広範囲にわたると予想される。
アンラボセキュリティ対応センター (ASEC) のハン・チャンギュセンター長は、「さまざまな産業分野でデジタルトランスフォーメーション (DT) が迅速に進み、サイバー攻撃の破壊力が今まで以上に大きくなる恐れがある。アンラボは、このような脅威に対応できるセキュリティソリューションとサービスの研究開発にさらに注力していく。」 と述べた。


