


繰り返し表示される通知ウィンドウに慌ててクリックするとランサムウェア 「BlueCrab」 に感染?
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
今回確認されたランサムウェア BlueCrab は、Fallout エクスプロイトキット (Fallout EK) と Adobe Flash Player の脆弱性 (CVE-2018-15982) を利用したドライブバイダウンロード (Drive-By-Download) 方式により流布された。ユーザーが脆弱なバージョンの Adobe Flash Player がインストールされている PC からランサムウェアを感染させる Web サイトに接続すると、自動でランサムウェアが PC にダウンロードされる。
BlueCrab が PC にダウンロードされ動作を始めると、「次のプログラムにこのコンピューターへの変更を許可しますか?」というメッセージが記載されたユーザーアカウント制御 (User Account Control、以下 UAC) ウィンドウが表示される。ユーザーが [いいえ (N)] をクリックすると、[はい (Y)] をクリックするまで同様のウィンドウが繰り返し表示される。
ユーザーが [はい (Y)] をクリックすると、ランサムウェアは PC の管理者権限を獲得し、実行中のプロセスとサービスを検索して、アンチウイルス製品などの特定のプロセスとサービスを強制終了する。これで、実行中の文書ファイルや重要 DB ファイルなどの暗号化が可能になる。
ファイルの暗号化が完了すると、デスクトップの背景を [図 1] の画面に変更する。
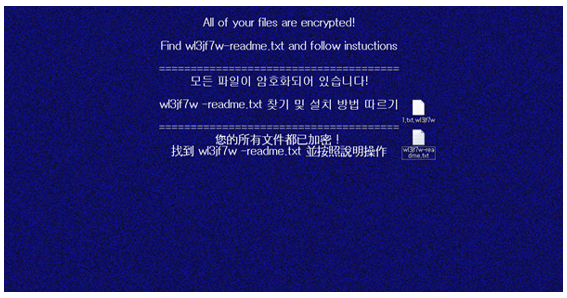
上記のように UAC ウィンドウが繰り返し表示され PC の操作ができなくなった場合は、慌てて [はい (Y)] をクリックせずに [Ctrl + Alt + Delete] でタスクマネージャーを開いて該当するプロセスを終了するか、電源ボタンを押して PC を再起動しなければならない。
その後、V3 の指定スキャン機能を利用して PC をスキャンすることを推奨する。
V3 製品は以下の診断名で BlueCrabを検知しており、関連 Web サイトおよび脆弱性コードを遮断している。
<V3 製品群における診断名>
- Trojan/Win32.BlueCrab
- Trojan/Win32.MalPE
- Packed/Win32.SuspiciousPacker
- Malware/MDP.Exploit.M2185
BlueCrab をはじめとするマルウェアに感染することを予防するためには、Adobe Flash Player などのソフトウェアおよび OS、インターネットブラウザ (IE、Chrome、Firefox など) のバージョンを最新の状態に維持し、安全性が確認されていない Web サイトへのアクセスやプログラムのダウンロードを控えなければならない。


