


PCの心臓部に巣食うマイニングマルウェア
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
仮想通貨をマイニング (採掘) するいわゆるマイニングマルウェアの流布が続いているが、近ごろ、PC の MBR を改ざんするマイニングマルウェアが登場した。MBR が損傷した場合、起動できなくなるなど、ともすると PC の使用が不可能になるだけに、ユーザーにおいては特段の注意が求められる。
今年 2 月、仮想通貨の「モネロ」 (XMR) をマイニングするマルウェアが発見された。しかし、このマルウェアはそれまでのマイニングマルウェアとは違って、仮想通貨のマイニング以外にも、韓国製セキュリティ製品の動作を妨害し、システムの MBR (Master Boot Record) を改ざんする機能を持っていることがわかった。MBR は、ハードディスクの領域のうち、PC の起動に関する部分であり、MBR の情報が破壊されると PC の起動が不可能になる。
アンラボでは、このマルウェアのモニタリングを続けており、今年3月中旬以降、韓国国内で集中的に流布されていることを確認した。また、韓国で流布されている、MBR の感染を図るマイニングマルウェアの大部分は 「DarkCloud Bootkit」 を利用していることがわかった。これにより PC の MBR を改ざんする一方、MBR を確認する際には正常な状態に見える MBR 情報を表示することで、MBR を改ざんした事実を隠蔽する。
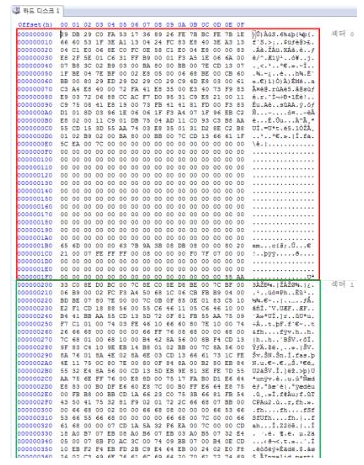
[図1] 感染後、改ざんされた MBR (上) と感染前の正常な MBR (下)
このマルウェアは、PC に入り込むとまず [図1] のように MBR 領域を悪性シェルコードにより上書きする。このシェルコードが実行されると、外部との通信によってモネロをマイニングするファイルを PC にダウンロードし、実行する。また、シェルコードは、API パッチによって改ざんされた MRB 領域に正常なブートコードが表示されるように隠蔽し、多くのアンチウイルスプログラムを強制終了させる。
このマルウェアが MBR 領域への感染を企図したとき、V3 製品が行為ベースで事前にそれを検知し、検知ウィンドウを表示してユーザーに知らせる。通知ウィンドウが表示された場合、ユーザーは検知されたファイルが疑わしいファイルではないか確認し、「実行しない」 ボタンをクリックするとマルウェアを遮断することができる。
V3 製品では、このマイニングマルウェアについて、下記の検知名で検知している。
<V3検知名>
Trojan/Win32.Agent
Malware/Win32.Generic


