


仮想通貨取引所を標的とする攻撃 相次ぎ発見
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
このところ、仮想通貨取引所を標的とする攻撃が相次いで確認されている。攻撃者は、受信者がクリックするように誘導する e メールやファイル名のほか、マクロや有効な証明書の利用など、さまざまな方式を用いてマルウェア感染を試みている。
今回確認された韓国国内の仮想通貨取引所を対象とした攻撃では、Amadey と呼ばれるマルウェアが使用された。このマルウェアに Amadey という名前が付けられたのは、感染後に接続されるページに、[図1] のように 「AMADEY」 という文字列が含まれているためである。
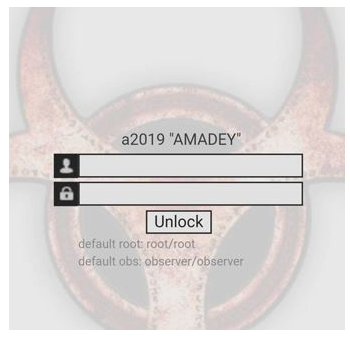
[図1] マルウェア感染後に接続される攻撃者のページ
攻撃者は、韓国国内の仮想通貨取引所をターゲットとして悪意あるファイルが添付された
e メールを流布するが、その際、▲仮想通貨 (トークン、コイン) に対する予測 ▲コインに関する問い合わせ ▲取引内訳 ▲税務調整計算書など、さまざまなファイル名を使って、受信者が実行するよう誘導する。
[図2] は、そのような e メールに添付された文書ファイルだが、ブロックチェーンをベースとしたセキュリティプラットフォームに関連する内容に偽装されている。受信者がこのファイルを開くと、内部のマクロが起動してユーザーが知らないうちに
Amadey を流布するための悪意あるサイト ([図1] 参照) に接続する。
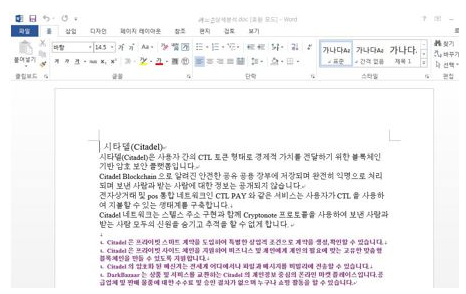
[図2] 攻撃に使用された Word ファイルの内容
悪意あるページから追加でダウンロードされたマルウェアは、特定のパスにフォルダーやファイルを作成し、自動で実行されるようにするため、自分のコピーをレジストリに登録する。
また、多くの Amadey の場合、一般的なマルウェアと同様に証明書が付いていないが、中には、[図3]のように有効な証明書が含まれているものもあった。
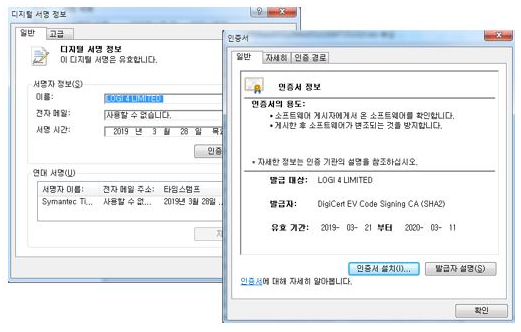
[図3] 有効な証明書を悪用した Amadey
今回の例のように、近ごろ、業務に関するメールや社会的な話題に偽装した
e メールを利用してマルウェアを流布する攻撃が頻発している。悪意ある e メールによる被害を防ぐためには、差出人が不明な
e メールの添付ファイルを実行してはならない。また、差出人が明らかなメールの添付ファイルについても、実行する前にアンチウイルスプログラムでチェックするのが望ましい。そして、アンチウイルスプログラムのエンジンを最新の状態に維持し、リアルタイムに検知する機能を起動させておくとよい。
V3 製品では、このマルウェアについて、下記の検知名で検知している。
<V3 検知名>
-Trojan/Win32.Amabot
-BAT/Amabot
-BinImage/Amabot
-Win-Trojan/Logi.Exp
-Win-Trojan/Craydoor.Exp
-Win-Trojan/Alisa.Exp
-Win-Trojan/ALLColour.Exp


