


アンラボ、2019年第1四半期のランサムウェアに関する集計結果を発表
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
- 新たに発見されたランサムウェアのサンプル (既存のランサムウェアの亜種を含む) は前年同期比48%増の34万件
- ランサムウェアの検知件数 Top3は、GandCrab (57%)、WannaCry (20%)、VenusLocker (9%)
- 履歴書/警告書などの文書ファイル偽装、対応が不十分な脆弱性の利用、脆弱な管理者アカウントを搾取した上での流布など、攻撃方式が多様化しており、ユーザーの注意が必要
株式会社アンラボ (本社:韓国、CEO 權 治重、www.ahnlab.com / 日本法人:東京都港区、代表取締役社長:金 基仁、http://jp.ahnlab.com 、以下アンラボ) は、2019年第1四半期のランサムウェアの動向について発表した。
アンラボによる分析の結果、今年第1四半期における新たなランサムウェアのサンプル収集件数は前年同期比で48%増加しており、検知件数は GandCrab が57%最多であった。
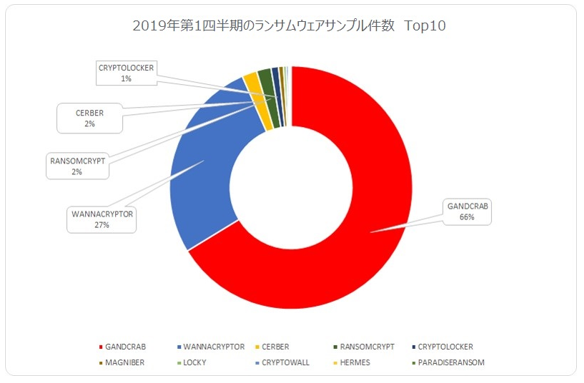
[図1] 2019年第1四半期のランサムウェアサンプル件数
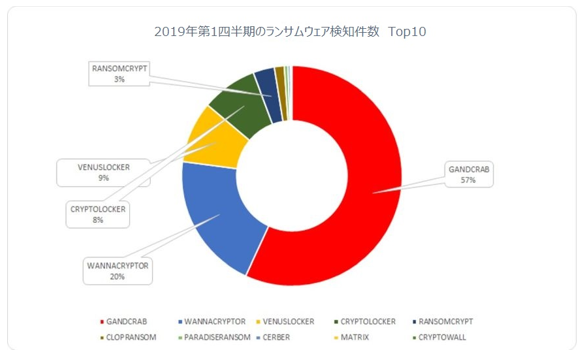
[図2] 2019年第1四半期のランサムウェア検知件数
[新規ランサムウェアのサンプル件数は前年比で48%増加]
アンラボは、2019年第1四半期の間に、新たなランサムウェアのサンプル (既存のランサムウェアの亜種を含む) 約34万件を収集した。これは、前年同期の約23万件に比べて約48%増加した値であり、前四半期 (2018年第4四半期) からは21%減少している。今年第1四半期の間に新たに収集されたサンプルを見ると、GandCrab (66%) と WannaCryptor (27%) が全体の93%を占めている。GandCrab は、前四半期 (2018年第4四半期) の2万2千件から今四半期の11万1千件へ400%、WannaCryptor は前四半期の2万件から今四半期の4万5千件へ117%、それぞれ増加している。
[検知件数は GandCrab が1位]
今年第1四半期のランサムウェア検知件数は前四半期 (2018年第4四半期) に比べて84%増加した。GandCrab が検知件数全体の57%を占め、今年第1四半期におけるランサムウェア検知件数の中では最も多かった。これに、WannaCry (20%)、VenusLocker (9%)、CryptoLocker (8%) が続いている。特に、GandCrab 系のランサムウェアは、前四半期に比べて検知件数が約77%増加しており、韓国国内で最も活発な活動が見られた。
[多様化した流布方式]
今年第1四半期におけるランサムウェアの流布方式は、ターゲットごとにさらに多様化している。業務の担当者を狙って、履歴書、インボイス、警告書といった文書ファイルに偽装したランサムウェアを流布する事例が見つかっており、「セキュリティアップデートが不十分なユーザー」 を狙ってユーザーの PC 環境を分析し、各種脆弱性を悪用する事例も発見された。特に、企業のサーバー管理者のアカウントを搾取した上で、組織内の下位システムをランサムウェアに感染させ、企業に致命的な被害を及ぼす事例も見つかっている。
ランサムウェアの被害を予防するためには、▲差出人が不明なメールの添付ファイルを実行しない ▲OS およびインターネットブラウザ (Internet Explorer、Chrome、Firefox など)、応用プログラム (Adobe、Java など)、Office ツールなどのプログラムを最新の状態に維持し、セキュリティパッチを適用する ▲正規品のソフトウェア・コンテンツをダウンロードする ▲疑わしい Web サイトにアクセスしない ▲アンチウイルスプログラムを最新の状態に維持し、定期的にチェックするなど、セキュリティルールの実行が求められる。
アンラボでは、「ランサムウェアの流布が増え続けているということは、攻撃者がランサムウェアにより収益を上げているという意味であり、新たなランサムウェアの作成や流布方式の多様化によって、ランサムウェアが今後も流布され続ける可能性が高いことから、個人ユーザーや各組織においてはいっそうの注意が必要である」 と説明している。


