


デジタルトランスフォーメーションがもたらすセキュリティ脅威の変化
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
ガートナー (Gartner) や IDC など世界的なリサーチ企業がまとめたところによると、2019 年を先導するトレンドは、人工知能 (AI)、5G、IoT、ブロックチェーン、クラウドなどに集約されるようだ。過去 2~3 年の間に、これらの技術の成熟度は見違えるほどの変化を遂げた。その追い風を受け、近年、世界的に話題になっているデジタルトランスフォーメーション (Digital Transformation) も本格化するものと見込まれる。同時に、技術の発展が頂点を目指す一方で、アメリカと中国との貿易摩擦による余波が世界規模で押し寄せる 1 年になるものと予想される。このように、IT 環境と世界経済において変化の機運が激化する中で、悪意ある攻撃者たちは、既に変化の歩みを加速させている。
今回は、アンラボのセキュリティ専門家が、最新の IT 環境の変化と脅威に対する継続的なモニタリングを元に、2019 年のセキュリティ脅威の変化について展望した。
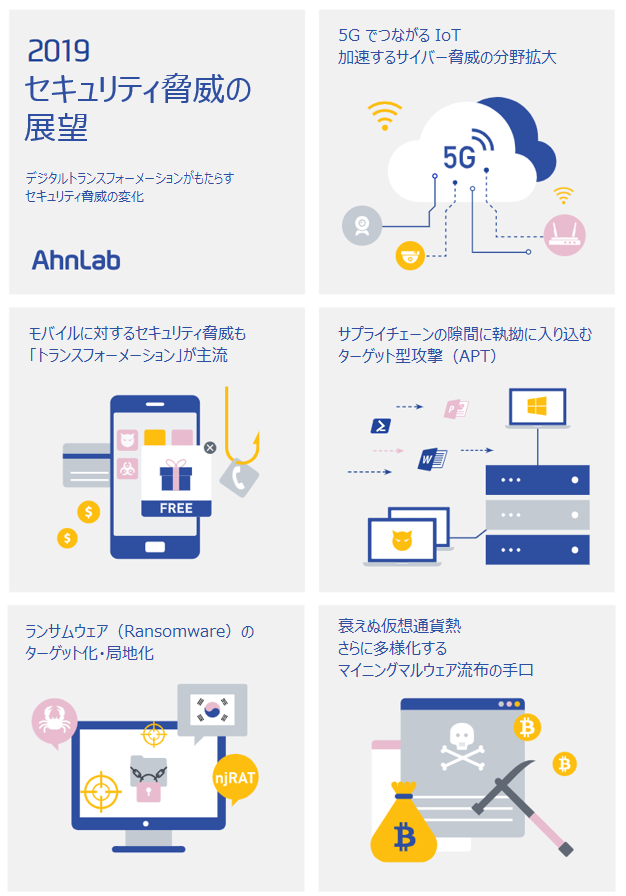
5G でつながる IoT、加速するサイバー脅威の分野拡大
スマートフォンメーカーなどを中心とした世界中の通信会社では、第
5 世代移動通信 (5th Generation Networks、以下 「5G」 ) 市場を先取りするための競争が熾烈さを増している。国内外の主な企業は 5G の商用化に向けて勢いづいており、2019 年は、従来の 4G 環境よりも 10 倍以上速い速度で、さらに多くのデバイスが接続される、まさにハイパーコネクテッド (Hyper-connected) の年となるだろう。こうした環境の変化は、これまで特定の分野、特定の消費者に限られていた
IoT (Internet of Things) 製品が大きく成長する起爆剤になるものと思われる。
5G が本格化し、IoE (Internet of Everything、あらゆるモノが接続される) 化が加速するのに伴って、IoT デバイスを狙ったセキュリティ脅威も本格化するだろう。既に 2018 年下半期から、ネットワークへの接続やアクセスが可能な各種デバイスを狙ったセキュリティ脅威がさまざまな分野で続けて発生している。今年は
IoT デバイスだけでなく、関連するサービスにまで、セキュリティ脅威の分野が大きく拡大するものと見られる。それとともに、近年、深刻な社会問題になりつつある
Web カメラや IP カメラのハッキングをはじめ、無線ルータを狙ったセキュリティ脅威も引き続き増加するものと予想される。
モバイルに対するセキュリティ脅威も 「トランスフォーメーション」 が主流
海外の市場調査会社の調べによると、2018 年の 1 年間における悪性モバイルアプリを用いた金融詐欺は、前年比で
3 倍以上増加している。韓国国内でも、悪性モバイルアプリを用いた金融詐欺の発生が続いており、特に、振り込め詐欺と結びついた悪性アプリが増加している。
従来のモバイル攻撃は、金融に関連する情報などの個人情報を搾取する目的で悪性アプリをインストールさせる形態が主であった。しかし、近年増加しつつある、悪性アプリと振り込め詐欺が結びついた形態は、悪意ある目的を達成するために、必ず攻撃者 (犯罪者) が介入することになる。こうした変化の背景には、モバイル
OS や金融機関などのセキュリティ強化がある。
モバイルに対するこうした脅威の勢いは 2019 年もとどまることなく、悪性アプリと結びついた振り込め詐欺が流行するものと思われる。また、攻撃者が悪性アプリをツールとして活用する新たなタイプの金融詐欺が登場する可能性もある。
一方で、国内外を問わず、ユーザーに対し、不用な広告を見させるモバイルアドウェア (Adware) も引き続き流布されており、悪性アプリ全体のうち、アドウェア型がかなりの比率を占めている。このタイプの悪性アプリは、主に、正常なアプリを装う形でサードパーティーマーケットから配布されているが、公式マーケットである Google Play からも見つかっており、特に注意が必要である。
サプライチェーンの隙間に執拗に入り込むターゲット型攻撃 (APT)
超インフレなどにより世界各地で景気が低迷し続ける中で、企業や団体の機密情報を狙ったターゲット型攻撃 (Advanced Persistent Threat, APT) の発生が続いている。特に企業や団体のセキュリティ体制が強化されるにつれて、攻撃者はサプライチェーン攻撃 (Supply Chain Attack) に軸足を移している。
サプライチェーン攻撃は、企業や団体で使用する製品またはサービスの供給の過程にマルウェアを組み込んだり、ハッキングするなどして、最終ターゲットである企業や団体のインフラ内部に侵入する手口である。マンパワーや予算などの限界のためにセキュリティに注意を払うことが困難な小規模な開発会社や
ITサービス提供企業などがサプライチェーン攻撃の主なターゲットになっている。サプライチェーンを狙う攻撃者は、未知の脆弱性を利用したり、文書ファイルに偽装した実行ファイル、悪性マクロが組み込まれた
office 文書などを使って攻撃した上で WMI (Windows Management Instrumentation) や PowerShell
などを使うことで、ファイルの生成を最小化してインフラ内部を偵察するといった攻撃手法を主に使用しているものと見られる。
こうしたサプライチェーン攻撃の被害を未然に防ぐために、ソフトウェアメーカーやサービス提供企業は、ソリューションの供給過程全体において脆弱な部分がないかチェックし、マルウェア感染の予防に努力を傾けなければならない。また、企業や団体においても、組織内で使用しているプログラムやサービスに対し、継続的なセキュリティの検証やモニタリングの方法を確立しなければならない。
ランサムウェア (Ransomware) のターゲット化・局地化
2018 年の初め、ランサムウェアの拡散の勢いが以前ほどではなくなったとして、ランサムウェアの消滅を予想する向きもあった。ところが約 1 年が経過した現在でも、ランサムウェアは個人ユーザーだけでなく企業や団体においても、セキュリティをめぐる重大な懸案となっている。マルウェア全体における比率だけで見ると、仮想通貨マイニングマルウェアの増加によってランサムウェアの比率は相対的に下がっているように見える。
例年に比べ、ランサムウェアの比率が下がったのは事実だが、仮想通貨マイニングマルウェアと比べると、似たような比率を占めている。
アンラボの分析によると、2018 年に韓国国内で流布されたランサムウェアは、サンプル数は減少しているものの、感染被害件数はむしろ小幅の増加を示していた。これは、韓国のユーザーをターゲットにして作成、流布されたランサムウェア 「Magniber」 と 「GandCrab」 に、その原因があると言えるだろう。
昨年、韓国のユーザーに最も大きな被害をもたらした
Magniber は、韓国語版 Windows 環境でのみ動作するように設定されていた。また、韓国のアンチウイルス企業が用いるおとりファイル診断方式を回避するタイプも発見されている。一方、GandCrab は、ユーザーの IP アドレスをチェックして、韓国のユーザーとその他の地域のユーザーに対してそれぞれ異なる感染方式を使用している。また、Magniber と同じく、韓国国内のアンチウイルス製品の検知を回避するのはもちろんのこと、アンチウイルス製品の無力化まで行おうとする。これら 2 つのランサムウェアの攻撃は今年も続くことが見込まれ、特に韓国のユーザーへの被害が懸念される。
そのほか、ランサムウェアへの感染も同時に行わせようとするマルウェアの発見も続いており、ランサムウェアの感染経路はさらに多様化している状況だ。2018 年 4 月、韓国の P2P サイトにおいて成人向けに偽装して流布された 「njRAT」 という名前のバックドア型マルウェアに、ランサムウェア感染機能が付け加えれていることが確認された。最近では、ユーザーのセンシティブ情報を搾取した後、GandCrab に感染させるマルウェア 「Vidar」 も流布されていた。
衰えぬ仮想通貨熱 さらに多様化するマイニングマルウェア流布の手口
世界的にブロックチェーン技術への関心が高まり、投資が継続するのに伴い、仮想通貨 (Cryptocurrency) が依然として話題を集めている。貿易摩擦、超インフレなどによって通貨の価値が不安定さを増す中で、仮想通貨への関心は続くものと見込まれる。特に、マルウェア作成者は仮想通貨に強い関心を示している。
2018 年におけるマルウェアのタイプ別統計を見ると、仮想通貨をマイニング (Mining) するマイニングマルウェアが最も高い比率を占めている。2018 年
12 月だけでも、韓国国内のおよそ 20 のウェブサイトが仮想通貨マイニングマルウェアに感染したことがわかっている。また、過去にオンラインゲーム、インターネットバンキング向けマルウェアの踏み台として悪用された脆弱なウェブサイトが、今度は仮想通貨マイニングマルウェアの踏み台として再利用されている。スクリプトコードを使用してウェブページを訪問したり、動画をストリーミング再生しただけでも仮想通貨をマイニングするクリプトジャッキング (Cryptojacking) 攻撃も相変わらず増えている。また最近では、モバイルゲームを介したクリプトジャッキング攻撃の例も確認されている。今後は、PC 以外のさまざまなプラットフォーム上でも、クリプトジャッキングや、それに類似する攻撃が発生するものと予想される。
ところで、ハッキングなどによって改ざんされたウェブサイトだけでなく、一部のウェブサイトや個人のブログにおいて、収益を上げるために、ユーザーのシステムをリソースとして合法的に利用して仮想通貨をマイニングする事例も増えている。この場合、直接または間接的にユーザーの同意を得た上で仮想通貨をマイニングするため、セキュリティ企業として、これを悪意ある行為として検知あるいはブロックすることは困難である。そのため、ウェブサイトやサービスを利用する際は、ユーザー約款をしっかり読むなど、特別な注意が求められることになるだろう。


