


局地戦の様相に突入したランサムウェア Top 10
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
アンラボセキュリティ対応センター (ASEC, AhnLab Security Emergency response Center) は、収集したサンプルの数と感染報告の件数をもとに、2018 年のマルウェアに関する統計をまとめた。その結果、仮想通貨マイニングマルウェアとランサムウェアが圧倒的な比重を占めていたが、2018 年を代表するこれら 2 つのマルウェアは、これまでとはかなり異なる様相を見せていることがわかった。
ここ数年にわたり勢いを見せていたランサムウェアの勢力は、2018 年は全体としてやや弱まりを見せた。2018 年の 1 年間にアンラボに届いたサンプルの数は 2017 年に比べて 18.3 %減少し、感染報告の件数は約 1.5 %と小幅の増加を示している。なお、2018 年最悪のランサムウェアは GandCrab であり、1 年間で見つかったランサムウェア全体の約 53 %を占めていた。
本文では、アンラボセキュリティ対応センター (ASEC) が分析した 2018 年におけるランサムウェアのトレンドと主な特徴について紹介する。
2018 年の 1 年間にアンラボに届いたランサムウェアのサンプルの数は 120 万件であり、2017 年の 147 万件に比べて 18.3 %減少した。一方、感染報告の件数は 84 万 5 千件と、前年の 83 万 2 千件よりわずかに約 1.5 %増加した。
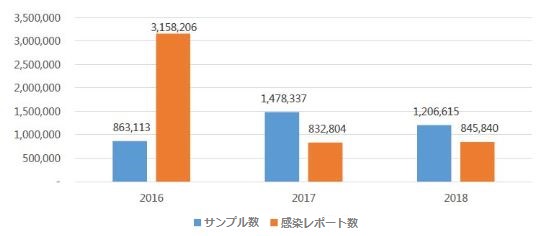
[図 1] 年度別のランサムウェアのサンプル数および感染レポートの件数
Cerber と Magniber は、Malvertising (不正広告) として流布され、セキュリティアップデートを適用していない脆弱な IE (Internet Explorer) を使用している場合に、ユーザーの介入を必要とせずに感染する。Magniber は上半期にはファイル形式で、下半期にはファイルレスの形式で流布された。特に、このランサムウェアは韓国のユーザーがターゲットであり、韓国語版 Windows でのみ実行されるように仕組まれているため、韓国国内では特に注意が必要である。
GandCrab は代表的な RaaS (Ransomware-as-a-Service) の形式で、さまざまな方法により流布されている。脆弱性攻撃ツールである Exploit Kit を介して流布されるケースや、ユーザーがインターネットで検索することの多いファイル名を装って流布されるケースも多かった。また、マルウェア流布のために韓国語で書かれた偽のメールが使用されたケースもあった。ランサムウェアの作成者とアンラボとの間では激しい勝負が繰り広げられており、今も継続中である。2018年に話題になったランサムウェア Cerber 、 Magniber 、 GandCrab の流布方法や感染形態など、主な特徴は [表 1] に示すとおりである。
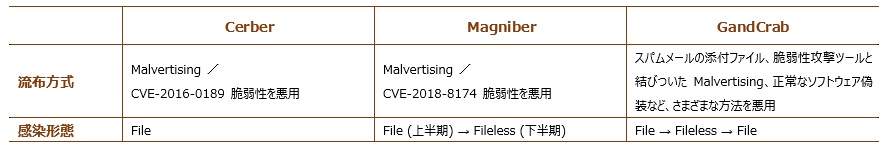
[表 1] 2018 年の主なランサムウェアの流布方式および感染形態
ランサムウェア vs マイニングマルウェア、勝者は?
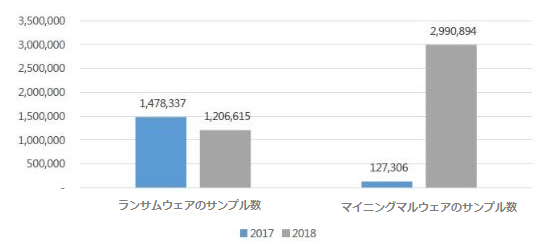
ランサムウェアが減少した原因としては、マルウェアの作成者らが昨年、仮想通貨のマイニングに関連するマルウェアの作成と流布に重心を移したためであると考えられる。実際、2018 年はランサムウェアよりも 「マイニングマルウェアの年」 と言うこともできる。マイニングマルウェアのサンプルは、2018 年の 1 年間で 299 万 894 件報告されているが、これは、2017 年の 12 万 7306 件に比べ格段に高い数値である( [図 2] 参照)。
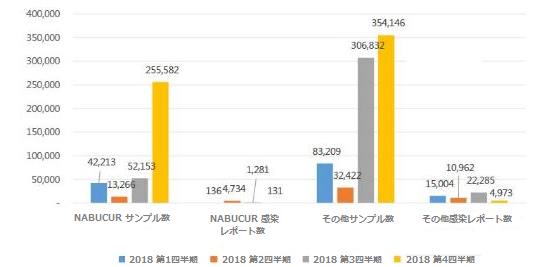
一般的に、例年 12 月は年末年始の特需により、マルウェアの流布と感染が増加することが知られている。ところが、2018 年 12 月はランサムウェアが急激に減少した。その理由は何だったのだろうか? 因果関係は明らかでないが、初めに述べたように、マイニングマルウェアの急激な増加が原因の一つではないかと思われる。マイニングマルウェアのタイプは、2017 年末と 2018 年第 1 四半期に爆発的に増加した。そして、2018 年第 4 四半期にはサンプルの数と感染報告の件数が第 3 四半期よりも増加したが、唯一 12 月に集中していた。しかしながら、ランサムウェアの攻撃の様相が局地的に表れているため、安心はできない。韓国国内では Magniber と GandCrab が常に活動している状況であり、2018年第3四半期に初めて報告されたランサムウェア Ryukran については、12月に米国で被害が発生したことが明らかになっている。
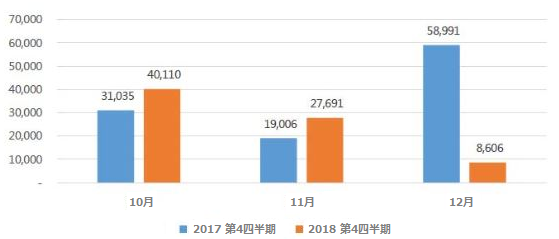
[図 4] ランサムウェア感染報告の推移 ( 2017 年第 4 四半期 vs 2018 年第 4 四半期)
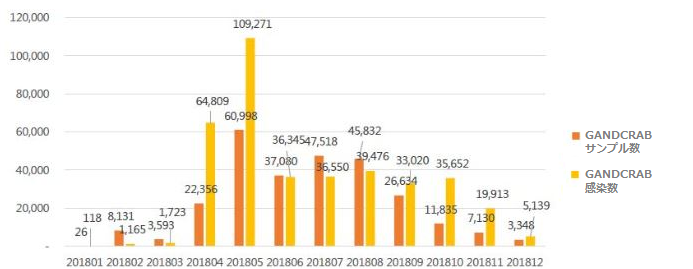
[図 5] GandCrab サンプルおよび感染報告の傾向 (2018.01 ~ 2018.12)
このランサムウェアは、さまざまな流布方式を使用するため、Web 上からファイルをダウンロードする際や、メールに添付されたファイルを実行する際には注意が必要である。
2018 年最悪のランサムウェアは 「GandCrab」
以下のグラフは、2018 年に収集されたランサムウェアの Top 10 である。なお、この資料には Nabucur を含め、感染報告の件数がきわめて少ないために 「その他」 に分類されているランサムウェア群は含まれていない。
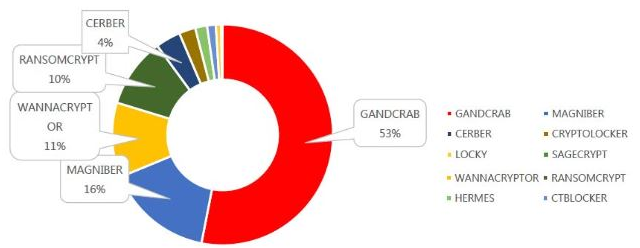
[図 6] 2018 年ランサムウェアのサンプル Top 10
このグラフから、2018年における最悪のランサムウェアは GandCrab であったことがわかる。GandCrab は 2018 年 1 月に初めて登場し、1 年間で見つかったランサムウェアの約 53 %を占めていた。2 位には、ファイルレス (Fileless) 形式で隠れて活動する Magniber が続いた。[図 6] に関して特に説明すべき事柄としては、2017 年 5 月に世界的に大きな話題となったランサムウェア Wannacryptor が Top 3 に含まれていることであろう。特に、第 4 四半期において、サンプルの数と感染報告の件数がどちらも第 3 四半期に比べて大幅に増加している。
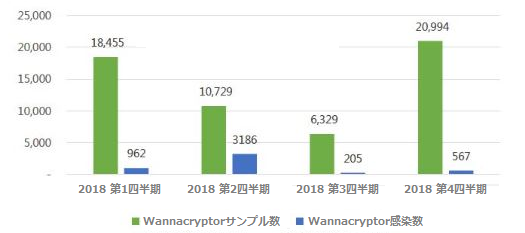
2018年には、マイニングマルウェアの爆発的な増加によりランサムウェアが後退したように見えたが、ランサムウェアの脅威が消えたわけではない。むしろ、初期には不特定多数に向けて無作為に配布する方式であったのが、現在は、特定の国や企業などに狙いを定め、緻密に計画されたランサムウェア攻撃が行われている。また、Windows 中心だった攻撃範囲も Linux サーバーへと拡大を見せている。そのため、2019 年においても依然として、セキュリティに対する破壊力の大きい脅威であるという点を理解し、ランサムウェアに対する警戒を緩めてはならない。


