


韓国と日本を狙う金融関連悪性アプリのタイプ別特徴および関係性
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
海外市場調査機関であるイーマーケター (eMarketer) の調査によると、2018年に発生した悪性アプリを利用した金融詐欺は2017年に比べ3倍以上増加している。韓国でも、金融情報を狙うアプリや、ボイスフィッシングなどの手法を利用して金銭を搾取するアプリが継続的に確認されている。
本文では、金融関連悪性アプリのタイプ別動作方式と特徴、および日本で流布された悪性アプリとの関係性について、韓国で確認されたサンプルを中心に説明する。
金融関連悪性アプリのタイプ別動作方式と特徴
1. 正常なアプリを削除し、悪性アプリのインストールを誘導するタイプ
1-1) Android-Trojan/Bankun – 韓国
「Android-Trojan/Bankun (V3 検知名)」 は、正常なアプリを削除 (Uninstall) し、悪性アプリをインストールするようにユーザーを誘導する。このタイプの悪性アプリは、韓国の主要銀行アプリや、[図 1] のような流通、かんたん決済サービスなどの有名アプリに偽装する。
[図 1] Android-Trojan/Bankunが偽装したアプリ
これらのアプリは、アセット (Asset) 部分のファイルをデコードして悪性行為を遂行する。(※[図 2])
デコードされた内容を確認したところ、当該悪性アプリが削除を誘導するのは、韓国の主要銀行アプリであった。
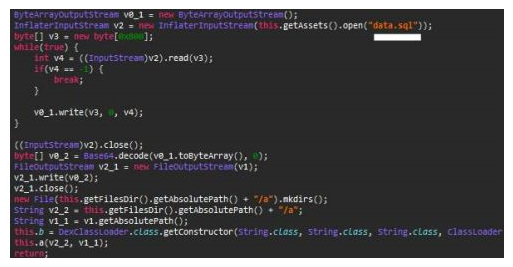
[図 2] 悪性行為の遂行のためにデコードするコードの一部
1-2) Android-Dropper/PhishingApp – 日本
2018年8月頃に悪性アプリ 「Android-Dropper/PhishingApp (V3 検知名)」 が日本で流布された。当時、このアプリは、日本の有名運送業者である佐川急便のアプリに偽装していた。
[図 3] 日本の有名運送業者のアプリに偽装した悪性アプリ
Android-Dropper/PhishingAppの動作方式は、韓国で流布された AndroidTrojan/Bankun に非常に類似している。
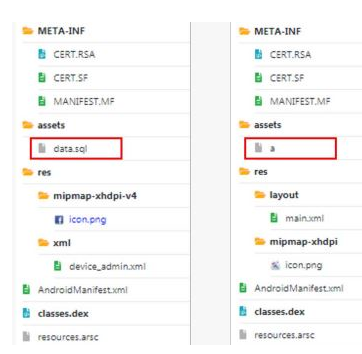
[図 4] Android-Trojan/Bankun (左) と Android-Dropper/PhishingApp (右) のディレクトリ構造
[図 4] は、韓国と日本でそれぞれ流布された悪性アプリのディレクトリ構造である。赤い枠の中のファイルが、各アプリで実際に悪性行為を遂行するコードがエンコードされているファイルである。2つの悪性ファイルのエンコード方式およびデコードして使用するコードのパターンも非常に類似している。
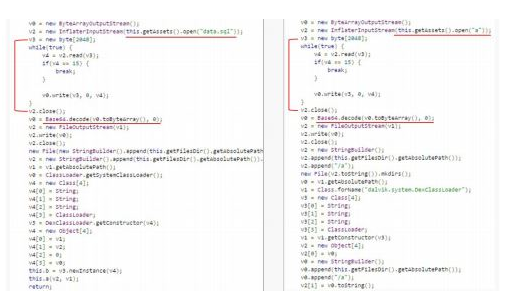
[図 5] Android-Trojan/Bankun (左) と Android-Dropper/PhishingApp (右) のデコードルーチン
また、これらの悪性アプリは、一般的なアプリと異なり、com/tog/StssMyApplication のような非一般的なクラス名 (classname) のパスを共通して持っている。これと同一のクラス名パスを持っている悪性アプリが多数存在する。
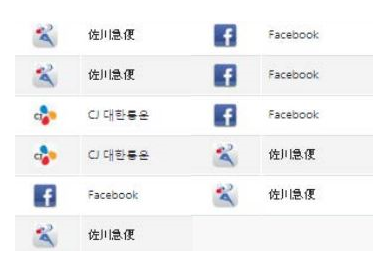
[図 6] 非一般的クラス名パスを持った悪性アプリ
[図 6] は同一の非一般的クラス名パスを持った悪性アプリリストである。韓国で流布された Android Trojan/Bankun および日本で流布された AndroidDropper/PhishingApp のサンプルが多数含まれている。
上記のようなことから、韓国と日本で流布された2つの悪性アプリの制作者は同一人物であることが推測できる。
2. 電話発信を横取りし、リダイレクトさせるタイプ
2-1) Android-Trojan/Kaishi – 画面の上書きによる隠ぺい
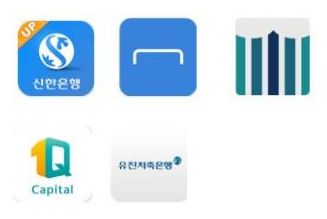
[図 7] Android-Trojan/Kaishi が偽装したアプリ
「Android-Trojan/Kaishi (V3 検知名)」 は、ユーザーが特定の電話番号に電話を発信する際にこれを横取りし、攻撃者があらかじめ指定しておいた電話番号に繋げる悪性アプリである。
銀行や金融監督院などの特定の番号に繋がることを妨害し、ユーザーに気付かれないように発信画面の一部を別のイメージで上書きする。(※[図 8])
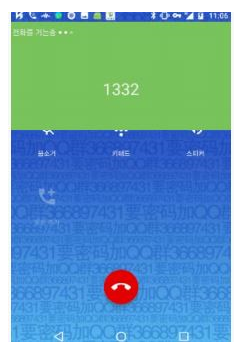
[図 8] 悪性アプリにより改ざんされた電話発信画面
Android-Trojan/Kaishi の一部サンプルは、正常なアプリの証明書を盗用する手法を使用している。
盗用された証明書は、現在 Tencent、Xiaomi などのアプリストアで高い評判を得ている 「搜狗地图」 という中国の有名マップアプリのものである。Android-Trojan/Kaishi の制作者がセキュリティ対策製品やアプリストアによる検知を回避するために、評判の良いアプリの証明書を盗用したと見られる。
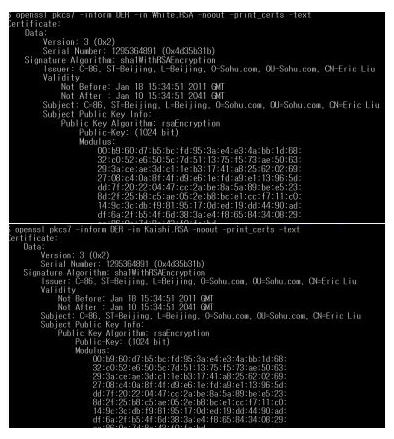
[図 9] 上:正常なアプリ (搜狗地图) の証明書 / 下:悪性アプリの証明書
2-2) Android-Trojan/Spov – アドレス帳への登録による隠ぺい
電話発信を横取りして特定の番号にリダイレクトさせるもう一つの悪性アプリ 「Android-Trojan/Spov (V3 検知名)」 は、[図 10] のように消費者金融や金融監督委員会のロゴに類似したアイコンを主に使用する。
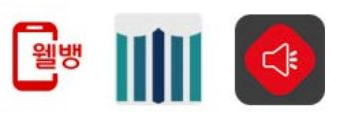
[図 10] 悪性アプリが偽装したアイコン
Android-Trojan/Kaishi と Android-Trojan/Spov は、コードの類似性は低いが、ユーザーが特定の電話番号に電話をかけた際に攻撃者が指定した電話番号にリダイレクトさせる点、かつユーザーに気付かれないための工夫を施す点は一緒である。同一イメージファイルを使用した事例も確認されている。
しかし、悪意行為の遂行方式においては、多少異なる点がある。 (※[表 1])
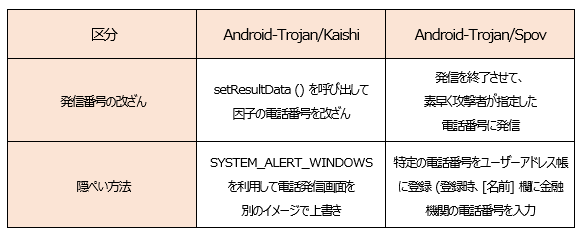
[表 1] 悪性アプリの動作方式の比較
隠ぺい方法を変更したのは、2017年後半にリリースされたAndroid OS 8.0から、発信画面を上書きすることが禁止されたのが原因であると思われる。
Android-Trojan/Spov は、2018年夏からイメージの上書きの代わりに、攻撃者が指定した電話番号をユーザーアドレス帳に金融機関の電話番号として登録する手法を使用している。登録する際に [名前] 欄に電話番号を入力することで、ユーザーが発信したときに発信先に電話番号が表示されるようになるため、ユーザーは発信先が変わったことに気付きにくい。
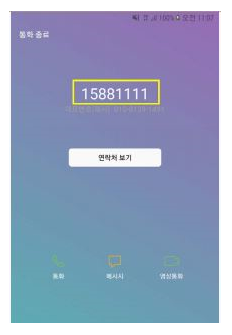
[図 11] アドレス帳への登録による発信番号の隠ぺい
2-3) 悪性アプリの制作者
最近、中国製スマートフォン端末に Android-Trojan/Kaishi と Android-Trojan/Spov が共に存在することが継続的に確認されている。
[図 12] は、同一の pkey 値を持つ端末 (すなわち、同一端末) の情報をまとめたものである。Application Label、My Application などの情報、ファイルパスのファイル名から、これらのアプリが配布前の段階 (テスト段階) であること、同一製作者が1台の端末で2つの悪性アプリのテストを実施したことが推測できる。また、国情報から、中国でテストが行われたことが分かる。
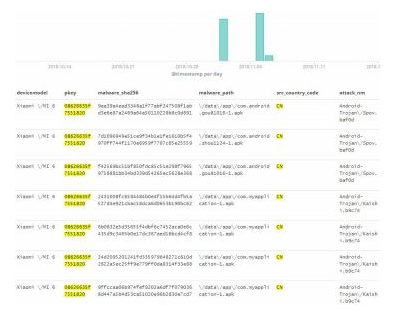
[図 12] 悪性アプリのテスト端末情報
韓国および日本をターゲットにする悪性アプリの高度化
悪性アプリの製作者は、悪意ある目的を達成するために、正常なアプリの証明書の搾取や悪性行為の隠ぺい手法の多様化など、さまざまな努力をしている。
注目すべきなのは、上記で説明した2つのタイプのアプリが同一攻撃者によって制作されたと推測できる特徴を持っている点である。また、これらの悪性アプリを制作した攻撃者は、攻撃対象である韓国と日本のユーザーに関する相当な情報を持っていると判断できる。
攻撃者が多様な亜種アプリをテストし続けていることから、今後も韓国と日本をターゲットにした同一タイプの悪性アプリが継続的に流布される可能性が高い。


