


密かに仮想通貨を採掘する攻撃が相次いで発生
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
最近、仮想通貨 (または、暗号通貨) への関心が高まっている中で、密かにユーザーシステムを利用して仮想通貨を採掘するマルウェアが相次いで発見されており、注意が必要である。
仮想通貨を所有する方法としては、仮想通貨取引所などを通じて他人から購入する方法と、複雑な暗号を解読して仮想通貨を採掘する方法がある。採掘の難易度によってパソコンリソースの使用量が急激に増加するため、ユーザーシステムを密かに仮想通貨の採掘に利用するセキュリティ脅威の被害が相次いでいる。主に、ユーザーシステムにマルウェアをインストールし、システムリソースで仮想通貨を採掘した後、攻撃者の仮想通貨ウォレットに転送する方式が多い。一般的なマルウェアを作成するより、オープンソースを利用して悪性採掘プログラムを作成した方が比較的簡単なため、サイバー犯罪組織の新しい攻撃手法として悪用されている。
最近、ユーザー PC にインストールされ仮想通貨を採掘する方式以外に、Web ブラウザ基盤の採掘プログラムを利用してユーザーが Web サイトにアクセスするだけで仮想通貨の採掘にリソースが悪用される事例が確認された。
Web ページ内にマルウェアを挿入して、Web サイトにアクセスしたユーザーの Web ブラウザで採掘プログラムを動作させる方式であり、「クリプトジャッキング (cryptojacking)」 または 「ドライブバイマイニング (Drive-By-Mining)」 と呼ばれる。Web サイトにアクセスする不特定多数を対象にマルウェアを流布する 「ドライブバイダウンロード (Drive-By-Download)」 方式に似ている。
今回韓国で確認された Web 基盤の悪性採掘プログラムは、トレントサイトを利用している。[図 1] は当該トレントサイトのメインページであり、表から見ると掲示板リンクとバナー広告に見える。
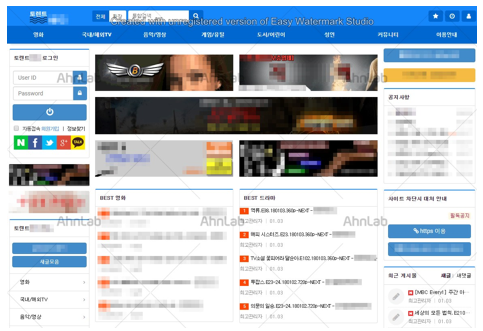
[図 1] トレントサイトのメインページ
しかし、メインページの内部情報を確認すると、[図 2] のように仮想通貨採掘プログラムを実行するコードが挿入されている。
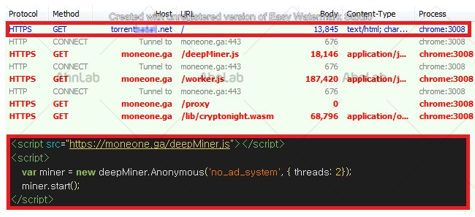
[図 2] トレントサイトメインページの内部情報
メインページに挿入された採掘プログラウムが当該サイトにアクセスするユーザーのシステムリソースを利用して採掘機能を遂行する。ユーザーに別途プログラムのインストールを要求しないため、ユーザーは自分の PC が仮想通貨の採掘に利用されていることに気づかない。
[図 3] のように、ユーザー PC のシステムリソースが仮想通貨の採掘に利用され、システムが遅くなる結果をもたらす。
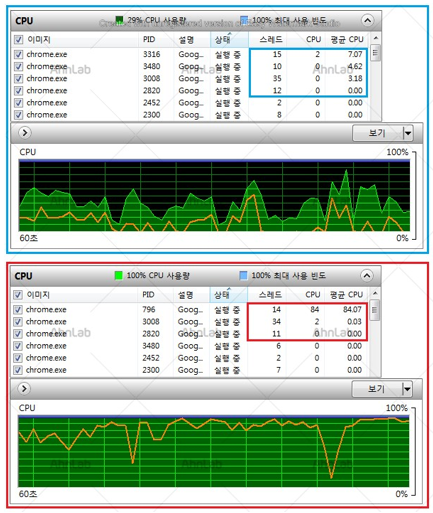
[図 3] 採掘プログラムの実行前 (上) と実行後 (下) の CPU 状態
ほとんどの採掘プログラムは、システム情報を流出したりバックドアの役割をするなどの一般的なマルウェアが行う悪性行為は遂行しないが、ユーザーの同意なしに無断でシステムリソースを使用するという点だけでも大きな被害を引き起こす。
従って、普段から OS および主要アプリケーションを最新バージョンにアップデートし、アンチウイルス製品のリアルタイムスキャン機能を有効化するなど、基本的なセキュリティルールを守らなければならない。また、普段使用する Web ブラウザおよびAdobe Flash Player などを最新バージョンにアップデートしなければならない。
V3 製品では、当該ランサムウェアを以下の診断名で検知できる。
- JS/Coinminer


