


Windows アップデートを偽装するランサムウェア
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
最近、海外で Windows アップデートを偽装したランサムウェアが2件発見された。
このような類型のランサムウェアは国内でも流布される可能性があるため、あらかじめ対策を練っておく必要がある。
特に、ランサムウェア対策として Windows などの OS および主要プログラムのセキュリティアップデートの適用が強調されており、当該ランサムウェアによる被害が懸念される。
まず1件目のランサムウェアは英語圏をターゲットにしていると推定される。
実行すると 「WindowsUpdate.exe」 という名のファイルがシステムに生成および実行され、[図 1] のような偽のアップデート画面が表示される。
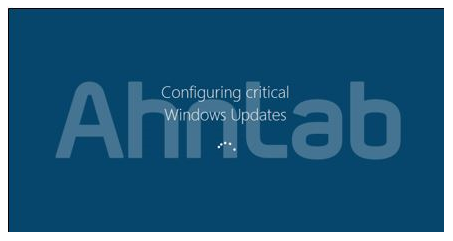
[図 1] 偽の Windows アップデート画面
偽の Windows アップデートが行われる間にランサムウェアは裏でこっそりとシステム内のファイルを暗号化する。他のランサムウェアと同様に PC のすべてのフォーマットのファイルを暗号化し、拡張子名には 「.fantom」 という文字を追加する。
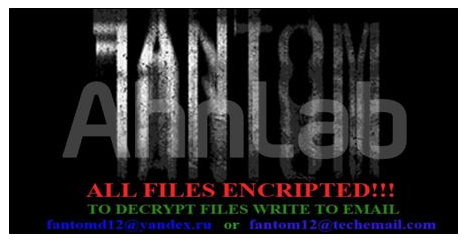
[図 2] ランサムウェア感染後に変更されたデスクトップ画面
その後、デスクトップ画面を [図 2] のように変更し、「DECRYPT_YOUR_FILES.HTML」 ファイルを生成してユーザーに暗号化されたファイルの復旧について案内する。
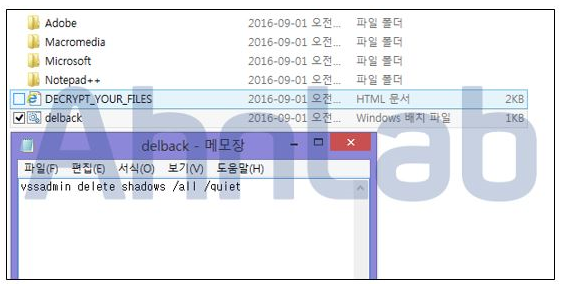
[図 3] Volume Shadow Copy の削除
また、追加で生成される 「%APPDATA%\delback.bat」 ファイルが VSC (Volume Shadow Copy) ファイルを削除し、システム復元を妨害する。
2件目のWindows アップデートランサムウェアは、ロシア語を使用するユーザーを狙ったとされる。「RAA ランサムウェア」 と呼ばれるこのランサムウェアは DOC 文書ファイル形式で流布された。
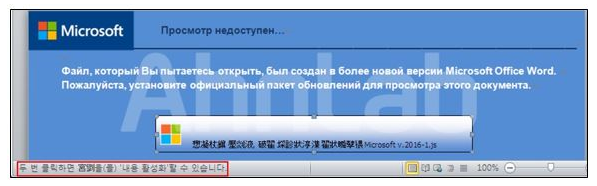
[図 4] RAA スクリプト (Java Script) が含まれたランサムウェア DOC 文書
悪性 DOC ファイルを実行すると [図 4] のようにロシア語で 「MS Word 最新バージョンで作成されたため、文書を閲覧するために公式アップデートパッケージをインストールするように」 というメッセージが表示される。メッセージの下に MS ロゴが含まれたパッケージインストールボタンが表示され、ユーザーの実行を誘導する。
ボタンをクリックすると攻撃者が挿入したスクリプト (Java Script, JS) が実行される。当該スクリプトには以下のようなコードが含まれている。
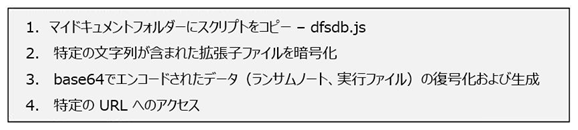
< ランサムウェアスクリプトに含まれたコード情報 >
また、Java スクリプトの indexOf で、拡張子を利用して暗号化対象ファイルを検索する。 暗号化対象ファイルを検索する文字列は以下のとおりであり、docm、docx、xlsx などのファイルも暗号化対象になる。

< 暗号化対象の拡張子文字列 >
スクリプトを通じて生成された実行ファイル (ii.exe) は特定のネットワークへのアクセスを試みるが、アンラボの分析時にはアクセスできなかった。
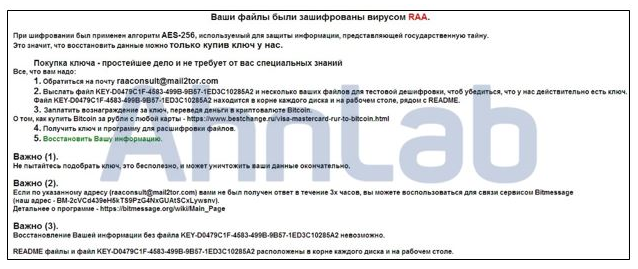
[図 4] RAA ランサムウェアの感染メッセージ
今回発見された2つのランサムウェアはそれぞれ英語とロシア語で作成されており国内ユーザーを狙ったものではないと思われるが、いつでもその亜種が国内に流入される恐れがあるため注意しなければならない。
特に、使用中の OS およびプログラムを最新バージョンにアップデートする際は必ず正規版の OS およびソフトウェアが提供するアップデート機能およびメーカーのアップデートサイトを通じて行うのが望ましい。
V3 製品では、今回発見されたランサムウェアをそれぞれ以下の診断名で検知できる。
- Trojan/Win32.Tear (2016.08.26.03)
- DOC/Downloader (2016.09.01.00)
- JS/Downloader (2016.09.01.00)
- Trojan/Win32.Upbot (2016.08.30.03)


