


ランサムウェア 「Locky」、今回は DLL ファイル形式で流布
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
ランサムウェア 「Locky」 が文書ファイル、スクリプトファイルに続き、今回は DLL ファイル形式で流布されている。
初期には他のランサムウェアと同様に文書ファイルを偽装して流布されていたが、次はスクリプトファイルで流布され、ファイル暗号化後に拡張子を zepto に変更するなどの特徴を見せた。
今回発見された Locky は DLL ファイルを利用している。
DLL (dynamic linking library) ファイルは、Windows などの OS でソフトウェアを実行する際にメモリ上にロードされプロセスを形成するファイルであり、拡張子が 「.dll」 であるため DLL ファイルと呼ばれる。
DLL ファイルを利用する Locky も、既存通り、Java スクリプト(.js) 形式のダウンロードファイルが添付されたスパムメールを通じて流布される。異なる点は、ダウンロードファイルが実行される際に DLL ファイルが一時フォルダーにダウンロードされた後 rundll32.exe を通じて実行される点である。
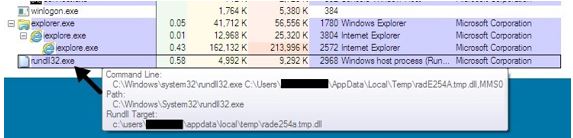
[図 1] Rundll32 を通じた感染 (malware-traffic-analysis.net)
スパムメールを通じて流入されたダウンロードファイルを実行すると、特定の URL 接続により以下のような %Temp% フォルダーにランサムウェアファイルがダウンロードされる。

ランサムウェアファイルが実行されると [図 2] のようにデスクトップにメッセージが表示される。
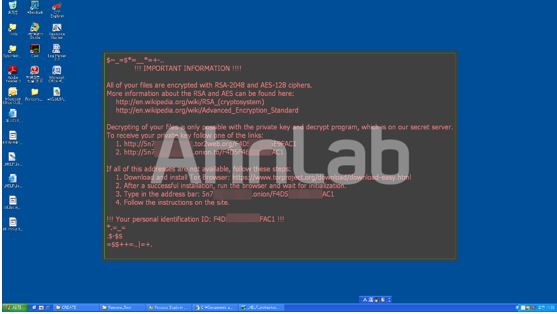
[図 2] 感染メッセージ
また、暗号化されたファイルのファイル名と拡張子が変更される。拡張子が zepto に変更される点はスクリプトファイル形式の Locky と同様である。
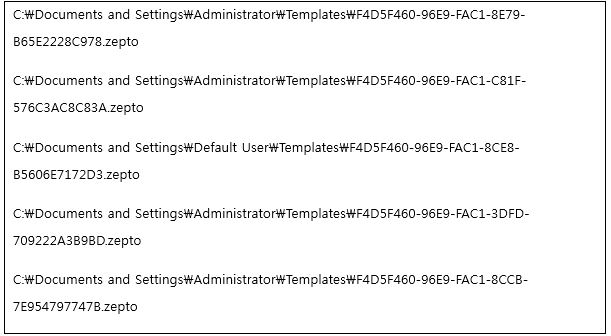
V3 製品では、今回発見された Locky を以下の診断名で検知できる。
- Trojan/Win32.Locky (2016.08.24.05)
- JS/Obfus.S111 (2016.08.25.00)
ランサムウェアに感染してファイルが暗号化されると、復旧できる可能性はほぼゼロに近いため、事前予防が何より重要である。ランサムウェアによる被害を防止するためには、OS および主要プログラムに最新のセキュリティアップデートを適用し、重要データは定期的にバックアップしておくことが望ましい。


