


ランサムウェア 「Locky」 の亜種が急増!
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
E メールの添付ファイルを通じて流布されるランサムウェア 「Locky」 の亜種が急増しており、格別に注意しなければならない。現在大量の迷惑メールを通じて拡散されている亜種は、支払い (payment)、請求書 (invoice)、契約書 (contract) などを装っており、 zip 形式のファイルが添付されている。
亜種最大の特徴は、MS Office のマクロ機能を利用する既存の Locky (※ 新種ランサムウェア 「Locky」 登場 http://jp.ahnlab.com/site/securitycenter/securityinsight/securityInsightView.do?seq=2274 を参照) と違って、JavaScript (.js) ファイルを利用するところである。
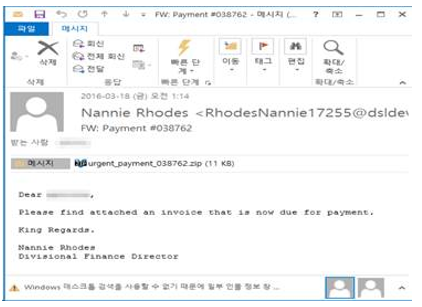
[図 1] 迷惑メールを通じて流布されるランサムウェア Locky の亜種
Locky の亜種は、ユーザーがメールに添付されたファイルを実行すると、ランサムウェア作成者が予め作っておいたサーバーに接続して悪性ファイルを追加でダウンロード ・ 実行する。その後、ユーザー PC 内の特定ファイルを暗号化し、暗号化したファイルの拡張子を 「Locky」 に変更する。
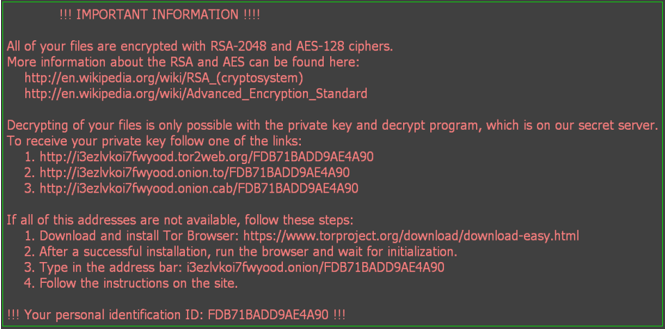
[図 2] Locky の亜種に感染した際の画面
亜種に含まれている JavaScript ファイルは難読化されており、ファイルを実行してみるか難読化を解除するまではその内容と動作を把握しにくいため、セキュリティソリューションでの検知が難しいのである。
また、ランサムウェアは暗号化アルゴリズムを利用して暗号化するため、一度感染してしまうと、ファイルを復旧することは事実上困難である。
ランサムウェアの新種 ・ 亜種に感染しないためには、以下のような対策が必要である。
1. 送信者不明または疑わしい E メールはなるべくすぐに削除する。
2. 有名な宅配業者からのEメールでも、すぐに添付ファイルを実行せず、一旦PC に保存してアンチウイルスでスキャンしてから実行する。
3. 普段から重要なデータはバックアップしておく。
4. 使用中のセキュリティソリューションのエンジンを最新バージョンに維持する。
特に、Locky の亜種に感染しないための注意事項は以下のとおりである。
1. 支払い (payment)、請求書 (invoice)、契約書 (contract) の内容で海外から送られてきた E メールの添付ファイルを実行しない。
2. E メールに添付された圧縮ファイル (.zip) に JavaScript (.js) が存在する場合は実行しない。
V3 製品では、現在まで発見された Locky を以下の診断名で検知できる。


