


新種ランサムウェア 「Locky」 登場
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
最近、MS Office のマクロ機能を利用して感染する新しいランサムウェアが発見され、注意が必要である。
「Locky」 と名付けられたこのランサムウェアは、不特定多数を対象に、請求書 (invoice) 迷惑メールを通じて流布されている。
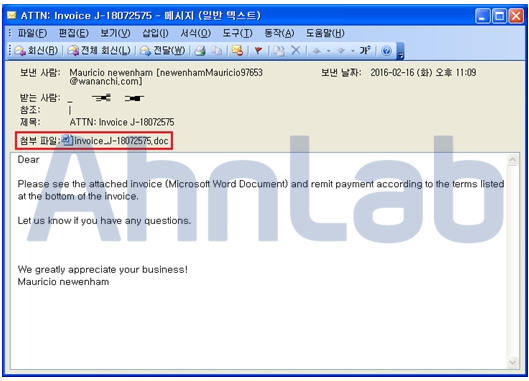
[図 1] 請求書 (invoice) 迷惑メールを通じて流布される Locky
迷惑メールに添付された Word ファイルを開くと、エンコードされた内容の確認のためにマクロ機能を使用するよう誘導される。
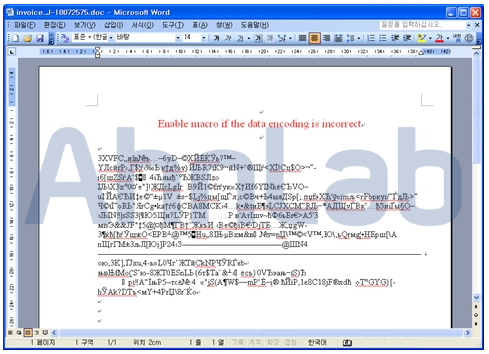
[図 2] 添付された Word ファイルを開くと表示されるメッセージ
[図 2] の Word ファイルに含まれているマクロでは、難読化された JavaScript が確認された。このファイルは、追加で悪性ファイルをダウンロードし、特定 URL への接続を試みる。C&C サーバーに接続することで感染 PC 内のファイルを暗号化するためのキーを取得していると推定されるが、分析時には当該 URL に接続されなかったため、悪性行為を確認することはできなかった。
Locky により暗号化されたファイルは、拡張子名が 「.locky」 に変更される。これは、TeslaCrypt などの既存のランサムウェアと同様の方式である。
V3 製品では、Locky を以下の診断名で検知できる。
- W97M/Downloader (2016.02.18.00)
Locky による被害を防止するためには、送信者不明の E メールまたは疑わしい E メールをなるべくすぐに削除し、有名な宅配業者からの Eメールでも、一旦 PC に保存してアンチウイルスでスキャンしてから実行することを推奨する。
また、ランサムウェアは暗号化アルゴリズムを利用して暗号化するため、一度感染してしまうとファイルの復旧が難しく、普段から重要なデータをバックアップする習慣を身につけることが重要である。


