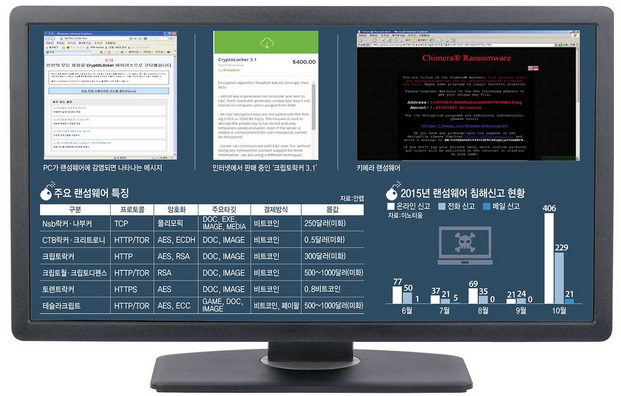
主要なランサムウェアの特徴
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
ランサムウェアはここ数年、進化を重ねており、最近イシューになっているのは、以下の6つのランサムウェアである。
・ Nabucur
・ CBT Locker
・ Cryptolocker
・ CryptoWall
・ TorrentLocker
・ TeslaCrypt
Nabucurは、システムに保存されたイメージファイル、文書ファイル、メディアファイル、実行ファイル、圧縮ファイルなどをエンコードされた形でバックアップし、実行ファイルに変更する。変更された実行ファイルにNabucurも含まれ、実行ファイルそのものが他のファイルを感染させるランサムウェアになる。暗号化されていないので、アンチウイルスソリューションにより復元できる。
2014年7月に公開されたCBT Lockerは、迷惑メールを通じて流布される。
「.zip」や「.cap」の形で圧縮され添付されており、圧縮を解除してファイルを実行すると、「TEMP%」フォルダーに正常な「.rtf」ファイルを生成して自らを文書ファイルに偽装する。しかし、バックグラウンドでは、密かにマルウェアをインストールして各種ファイルを暗号化する。その後、ユーザーに「96時間以内にビットコインを支払え」といったメッセージを表示する。
Cryptolockerは、迷惑メールの添付ファイルまたはP2P方式の「Gameover Zeus」ボットネットを通じて流布される。自らをレジストリに登録して自動実行されるようにした後、C&Cサーバーに接続して公開キーを取得しシステムファイルを暗号化する。
2014年にセキュリティ専門家がマルウェア作成者のサーバーをダウンさせ、ファイル復号化キーを多数獲得した。
現在はC&Cサーバーがダウンしているため、ランサムウェアの機能をしていない。
CryptoWallもCryptolockerと同様に、下位プロセスを生成後、PEイメージを実行することで作動する。C&Cサーバーから公開キーを取得してランサムウェア機能を実行する。
TorrentLockerもCryptolocker、CryptoWallに類似しているが、「HKCUSoftwareBit Torrent Applicationconfiguration」レジストリに暗号化したファイルリストを登録する特徴がある。
海外では、スピード違反通知書、電気料金通知書、宅配業者を装うなど、様々なソーシャルエンジニアリング手法が用いられている。
TeslaCryptは、ゲーム機能と保存データを攻撃する。インラインフレーム(iframe)の代わりにタグ(div)を利用したFlash player脆弱性を悪用してユーザーPCにインストールされる。文書ファイルのみならずプロフィール、セーブデータ、マップ、モードなど、ゲーム関連ファイルも暗号化する特徴がある。デスクトップに生成される「HELP_RESTORE_FILES.txt」に暗号化解除のためにビットコインを支払う流れが説明されている。
この他にも、最近、ユーザーが使用しているアンチウイルスソリューションが適切かどうかをテストするといってファイルを暗号化するCryptoWall 4.0が再登場している。CryptoWall 4.0はデータのみならずファイル名まで暗号化してしまうので、注意が必要である。
スマートフォンを対象にしたランサムウェアも登場した。ユーザーが増加しているウェアラブルデバイスを狙うランサムウェアも登場すると予想されており、脅威の対象と範囲が次第に拡大する恐れがある。