


金融情報を流出するマルウェアが69%で最も高い割合を占める
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
韓国インターネット振興院(以下KISA)の「月間マルウェア隠ぺいサイト検知動向報告書」(2015年8月)によると、8月におけるマルウェア配布元の検知件数は、前月比69.3%(101件→171件)増加した。
また、マルウェア経由地の検知件数も、前月比174.7%(674件→1,852件)増加した。
経由地を業種別に分類すると、中小零細企業(旅行/飲食/宿泊/法人/不動産/結婚/写真/美容/就職/採用/広告/マーケティング)が最も多く、宅配/交通/運送/製造/販売/建設の順に検知された。KISA侵害事故対応団はこれに対し、削除およびセキュリティ措置を取るよう要請したと明らかにした。
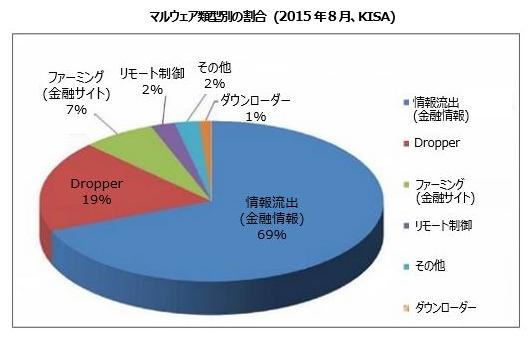
マルウェア類型別の割合をみると、「金融情報の流出」が69%で最も高く(※このうち、中国のブログ(qzone.qq.com)からファーミングIPを取得して認証書を搾取した割合が25%を占めた。)、この他にも、「Dropper」、「ファーミング(金融サイト)」、「リモート制御」、「ダウンローダー」など、さまざまな類型があった。
脆弱性の悪用および脆弱なソフトウェアの悪用状況については、CVE-2011-2140/CVE-2014-0569/CVE-2015-0336/CVE-2015-3113/CVE-2015-5119(Adobe Flash Player脆弱性)、CVE-2011-3544/CVE-2012-4681/CVE-2013-0422(Java Applet脆弱性)、CVE-2014-6332(MS OLE脆弱性)などが複合的に悪用され、ソフトフェアの中で最も悪用された割合が高かったのは、Adobe Flash Player脆弱性であった。(45%)
KISA侵害事故対応団は、「今後も複合的な脆弱性を利用したマルウェアを流布する事例が継続的に発生すると予想される。個人および企業は、セキュリティ点検およびセキュリティパッチなど、セキュリティを強化し、金融情報の流出およびサイバー攻撃に対する対策を講じなければならない。企業は、ホームページの開発段階からセキュアコーディングによりホームページを構築し、定期的な脆弱性の点検およびパッチの適用を通じてWebサーバーがハッキングされないように事前防止しなければならない。」と注意を促した。


