


Internet Explorer 旧バージョンへのサポート終了に伴い、最新バージョンへのアップグレードが必要
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
マイクロソフト(MS)社が2016年1月12日以降、各OS上で利用できる最新のInternet Explorer (以下、IE)のみを対象に技術サポートの提供およびセキュリティアップデートの適用を行うと発表しており、現在旧バージョンを使用中のユーザーは最新バージョンにアップグレードする必要がある。
※例えば、Windows VistaではIE9、Windows 7ではIE11のみがサポート対象となる。
◆ Windows 7上で IE 10以下のバージョンを使用中のユーザーは、10人中3人 (※韓国の場合)
旧バージョンIEへのサポート終了まであと3か月を切ったが、旧バージョンを使用中のインターネットユーザーは相変わらず多い。
韓国インターネット振興院(以下、KISA)によると、2015年8月時点で、Windows7におけるIE 10以下のバージョンの使用率は29.48%であった。10人中3人は最新バージョンを使用していないのである。
KISAインターネット環境改善チームのシム・ドンウクチーム長は、「最新バージョンへのアップグレードの必要性をユーザーが感じていないところが最も大きい原因である。また、IEはChrome、Firefoxと異なり、最新バージョンでのみ自動アップグレードがデフォルト設定されている。それ以外のバージョンではユーザーが直接アップグレードしなければならない。」と説明した。
◆ 旧バージョンにおけるセキュリティ脅威が増加すると予想される
毎年、IE脆弱性が新たに発見されている状況で、旧バージョンのIEをこのまま使用し続けると、セキュリティ脅威にさらされる危険性がさらに高まる。
セキュリティ企業であるHAURIによると、マルウェアの流布に利用されたIEの新規脆弱性は、2015年(1月~9月)に4個発見されている。2013年に13個でピークを迎え、その後減少傾向ではあるものの、IE脆弱性は2006年から10年間にわたり、マルウェアの流布に利用され続けている。
<マルウェアの流布に利用されたIE新規脆弱性の推移>
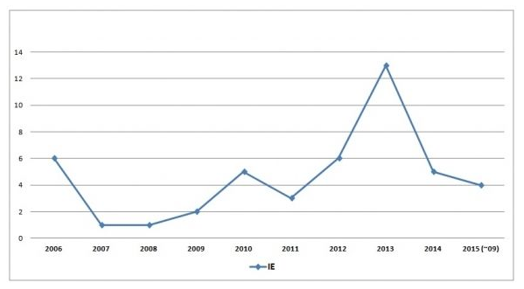
<出所:HAURI>
HAURIの侵害事故対応チーム(CERT)のチェ・サンミョン室長は、「IEのすべての脆弱性がマルウェアの流布に利用されるわけではないが、 毎年数十件の脆弱性が新たに発見されている。旧バージョンへのセキュリティアップデートが終了すると、万が一IEの共通脆弱性が発見された場合、旧バージョンを使用するユーザーは対応ができないため、非常に危険である。」と指摘した。
また、アンラボの関係者も、「アンチウイルスのようなセキュリティ対策製品は、ブラウザの旧バージョンの脆弱性を悪用するマルウェアを検知することはできるが、ブラウザそのものの脆弱性を修正することは当該ブラウザを作成したメーカーにしかできない。そのため、サポート終了する旧バージョンのブラウザを使用し続けると、さまざまなセキュリティ脅威にさらされる危険性がある。」と警告している。


