日本年金機構の個人情報流出事故が示唆すること
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
2015年5月、日本年金機構の職員宛にマルウェアが添付された攻撃メールが送られ、職員がこのメールの添付ファイルを開いたことでPCが感染し、その後攻撃者により個人情報が約125万件流出する事故が発生した。
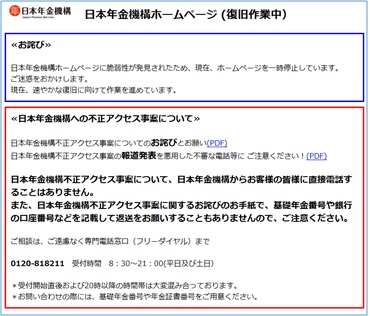
[図 1] 個人情報の流出に関する日本年金機構のお知らせ
日本年金機構へのハッキング事故が示唆する点は、以下のとおりである。
1. セキュリティ体制における問題
行政機関を守るために日本政府が指定している重要対象の範囲に日本年金機構は入っておらず、日本年金機構におけるセキュリティ審査はそれほど厳しくなかったと考えられる。
また、個人情報が含まれた重要資料が個人のパソコンに保存されていたことから、ネットワークの分離もされていなかった可能性がある。資料が暗号化されていたとしても、攻撃者は復号化のためのキーや、キーロガー(Keylogger)などを通じて簡単に暗号化を無効にすることができる。
2. 職員のセキュリティ知識不足
攻撃メールに添付されていたマルウェアは、日本でよく使用されているLZH形式で圧縮したファイルであった。
発表された情報によると、5月から攻撃メールを受信し、日本年金機構は数回に渡り職員に注意を呼び掛けたという。しかし、この呼びかけは効果が得られず、攻撃者によるハッキングは成功した。
もし、職員へのセキュリティに関する事前教育がきちんと行われていたら、こんなに簡単にハッキングされてしまうことはなかったのかもしれない。
3. 対応における問題 : 日本年金機構の消極的な対応
日本年金機構は5月23日に19台のパソコンから大量の情報が送信されたことを確認した。マルウェア感染が疑われる状況にもかかわらず、日本年金機構はその当日、パソコンが設置された部署のインターネット接続を遮断するという消極的な対応にとどまった。果たして、日本年金機構には今回のようなセキュリティ事故に備えた組織が存在したのだろうか。
4. 報告における問題 : 厚生労働省の手遅れな対応
セキュリティ事故が発生した際は、どのような対応を行うかが最も重要である。しかし、今回の事故では、日本年金機構とその監督官庁である厚生労働省の手遅れな対応が明らかになった。
内閣サイバーセキュリティセンターが5月8日に疑わしい通信履歴を発見したと厚生労働省に報告したことで、初めてマルウェア感染の事実が発覚した。しかし、日本年金機構に連絡した厚生労働省の係長は、日本年金機構が5月19日に警視庁にこの事件を届け出るまで上司に報告していなかった。
その後、個人情報の流出を確認した警視庁が5月28日に日本年金機構に通知を行い、日本年金機構が厚生労働省に報告した。厚生労働大臣は、初めてマルウェア感染が確認された日から20日が経過してから、情報流出に関する報告を受けたと述べた。
5. 地域に特化されたマルウェア
今回の攻撃に使用されたマルウェアを分析したところ、日本のユーザーを狙って作成されたマルウェアの可能性が高いことが分かった。添付ファイル名と正常なファイルに偽装した文書はすべて日本語で作成されており、マルウェアの中には日本で広く使われているヤフージャパン(Yahoo Japan)などのような日本サイトに関連した文字列が存在した。
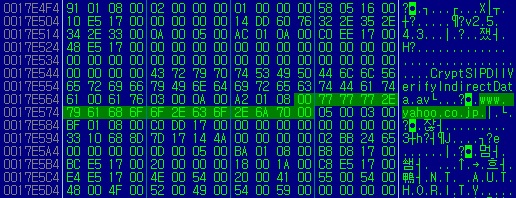
[図 2] マルウェア内のヤフージャパン(Yahoo Japan)の文字列
この他にも、「一太郎(Ichitaro)」の脆弱性を利用した攻撃も発生している。
菅官房長官は、今回の個人情報流出事故について、「政府も責任を感じており、歳費返上を始め、対策を検討している。」と述べた。サイバー攻撃に対するより体系的な対応体制の構築が急がれる。


