


悪性行為に利用されるPDFファイル、正常なファイルにも注意
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
PDFファイルに偽装するマルウェアは、拡張子を非表示にした実行ファイル(exe、src)であったり、アイコンをPDFファイルのように偽装して流布される場合が一般的である。
それでは、Windows実行ファイルでもなく、アイコンを偽装してもいないPDFファイルは安全なのだろうか?
[図 1] 悪性PDFファイル
[図 1]は、拡張子やアイコンを偽装していない正常なPDFファイルである。実行すると、ファイル名と一致する内容が表示されるため、ユーザーは正常なファイルであると信じてしまう場合が多い。しかし、PDFファイルの内部構造を確認すると、PDFファイルの実行時に動作するOpenActionとJavaScriptが存在する。また、Embedded Fileを確認すると、23番目のオブジェクトに他のファイルが含まれていることが確認できる。
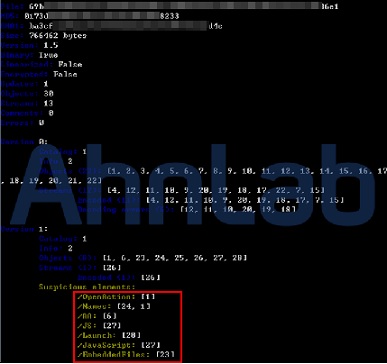
[図 2] PDFファイルの内部構造
OpenActionは、PDFファイルの実行時に遂行される動作が保存されている部分である。JavaScriptを利用して作成することができる。もし、この部分に悪性スクリプトが含まれている場合、マルウェアに感染する恐れがある。
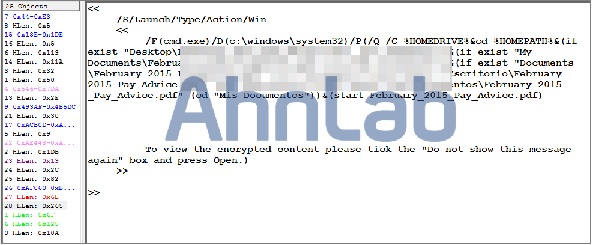
[図 3] 悪性PDFファイルのOpenAction
当該ファイルのOpenActionには、PDF内に存在する実行ファイルをシステムに保存し実行させるスクリプトが含まれている。PDFファイルによりドロップされた悪性ファイルは、PDFファイルと同様のファイル名のアイコンで表示され、 実行時、C&Cサーバーへの接続を試みる。
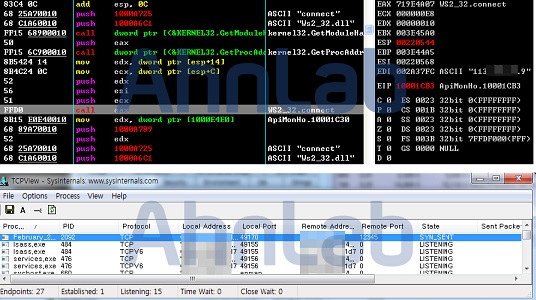
[図 4] C&Cサーバーへの接続の試み
C&Cサーバーに接続されると、コマンドを受信し、[図 5]のように追加ファイルに対してダウンロード、レジストリの改ざん、サービスの改ざんなど、システムを制御できるさまざまなコマンドを遂行する。
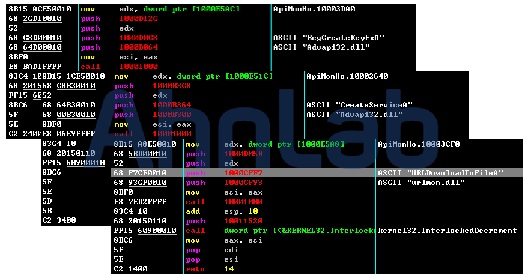
[図 5] C&Cサーバーからのコマンドにより実行される機能
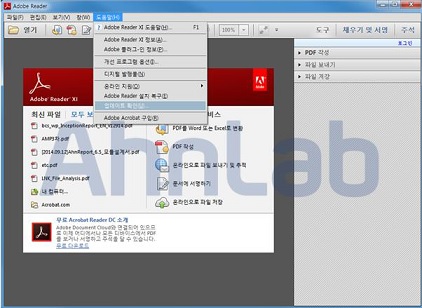
[図 6] PDFリーダーのアップデート
この他にも悪性PDFファイルは、特定の脆弱性を利用してシェルコードを実行する。また、悪性スクリプトが存在するサイトにリダイレクトさせるなど、さまざまな方法によりマルウェアに感染させる。
PDFファイルによる感染を予防するためには、PDFビューアプログラムを常に最新バージョンに維持し、既知の脆弱性に備え、提供元が不明なメールに添付されたPDFファイルの実行を控えるなどの注意が必要である。


