


アプリがリモート制御を?個人情報の流出に注意
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
最近、音楽アプリに偽装してリモート攻撃を行った事例が発見され、ユーザーの注意が必要である。
悪性アプリはGoogle Playストアおよびサードパーティ(Third party)のアプリストアを通じて流布された。
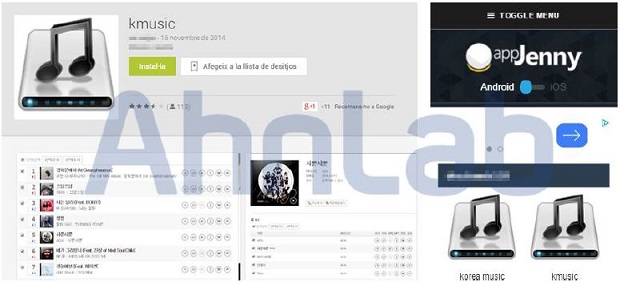
[図 1] Google Playストア(左)/ サードパーティのアプリストア(右)
出所 : <ElevenPaths blog> El mes de la RATa en Google Play (2015.03.30)
ストアからアプリをインストールすると、アプリが持つアクセス権限情報が表示される。
正常なアプリの場合、個人情報において「アドレス帳の閲覧」、メッセージにおいて「SMSの受信」などの権限が要求されるが、悪性アプリの場合は、個人情報において「アドレス帳の閲覧・修正、通話履歴の読み込み・書き込み」、課金サービスにおいて「SMSの送信」、位置情報において「大体の位置(ネットワーク基盤)、正確な位置(GPS)」、メッセージにおいて「SMSまたはMMSの閲覧・修正、SMSの受信」などが要求されていた。
また、悪性アプリは、ユーザーに疑われないように正常な音楽ストリーミングアプリの機能(音楽のダウンロード、再生)を搭載しており、音楽情報は、中国の音楽サイトを利用して得ていた。
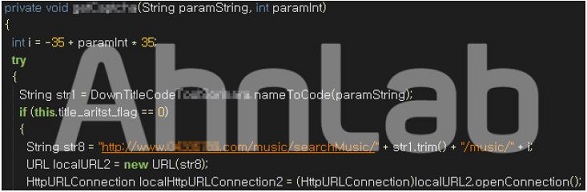
[図 2] 音楽情報の要求
リモート攻撃には中国のクラウド、プッシュサービスを利用している。プッシュサービスを利用して攻撃者はスマートフォンに保存された連絡先、SMS、写真ファイルなどの個人情報を攻撃者サーバーに転送することができる。
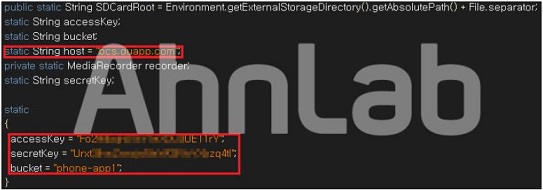
[図 3] 攻撃者のクラウドアクセスキー
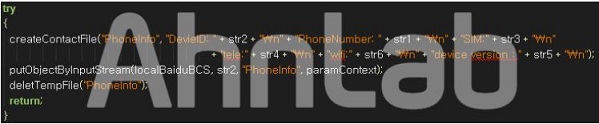
[図 4] スマートフォン情報収集コマンド
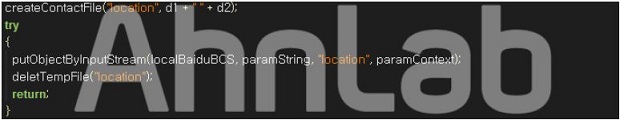
[図 5] 位置情報収集コマンド
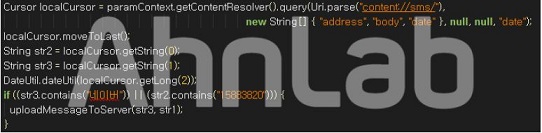
[図 6] SMS情報収集コマンド
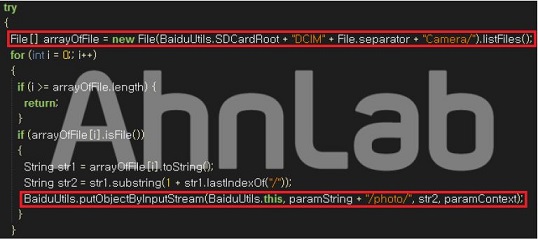
[図 7] 写真ファイル収集コマンド
また、ダウンロードコマンドを送信して、追加で悪性アプリをダウンロード・実行することができる。
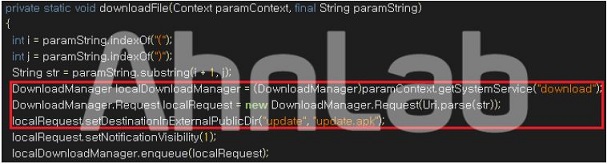
[図 8] ダウンロードコマンド
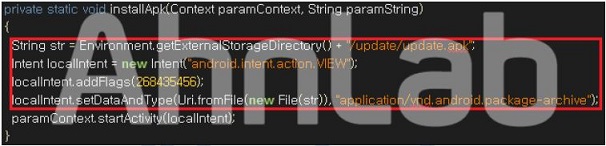
[図 9] アプリインストールコマンド
正常なアプリに見えてもリモート制御を通じて個人情報が流出されたり、悪性アプリが追加でインストールされる場合がある。このような悪性アプリによる被害を予防するためには、疑わしいアプリのインストールを控え、モバイルセキュリティアプリによるスキャンを行うことを推奨する。


