


(2016年上半期) ランサムウェアの総まとめ : Show Me the Money!
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
アンラボセキュリティ対応センター (ASEC) の集計結果によると、2016年上半期に発見されたランサムウェアは52個であり (6月10日基準) 、知られていないランサムウェアまで入れるとその数はさらに増えると予想される。
なぜこんなにランサムウェアを作成するのだろうか。それは、ランサムウェアが 「お金」 になるからである。
実際に、2015年1月に発見されたCryptowall 3.0の作成者は、全世界で3.25億ドルの収入を得ていると言われている。
このように 「短時間」 「低リスク」 「高収益」 という理由から、マルウェア作成者はランサムウェアに魅力を感じているのである。
$how me the MONEY!!
ランサムウェア作成者は、収益の最大化のために、アンチウイルスによる検知を迂回し、感染手法に変化を与え、ターゲットの範囲を拡大し、ランサムウェアを代理で作成・配布するサービスである 「RaaS (Ransomware as a Service)」 を提供し追加収益を創出するなど、努力を続けている。
また、感染対象をより具体化し、特定環境のユーザーを狙い始めている。
2016年1月に発見された Ransom32 の場合、Web 開発モジュールがインストールされた開発者環境またはパワーユーザー環境をターゲットにしており、2月に発見された CTB-Locker for Web は、Web サーバー環境で動作するように設定されている。
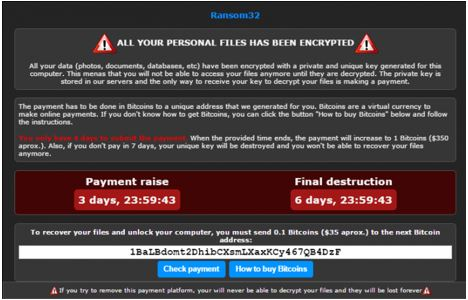
< 特定の環境を狙う Ransom32 >
2016年上半期の主要なランサムウェア
■ TeslaCrypt
2016年1月に TeslaCrypt 3.0、3月に4.0、4月に一部機能を改善した4.1、4.2バージョンが連続で登場した。
しかし、2016年5月18日、TeslaCrypt作成者が急にファイルの暗号化を解除できる復号化マスターキーを公開し、活動を終了している。
■ Locky
2016年に登場した Locky は、全世界で想像を絶するほど広く流布され話題となった悪名高いランサムウェアである。
■ CERBER
3月初旬に発見された CERBER は、感染すると、データが暗号化されたことをユーザーに音声で知らせてくれる。
脆弱な広告サーバーの Flash ファイルを通じてマルウェアを流布するマルバタイジング (Malvertising) 手法が使用されている。
■ Maktub
3月末に発見された Maktub は、原本ファイルを圧縮した後、暗号化する。
■ Petya
3月には、ユーザー PC の MBR (Master Boot Record) 領域を改ざんし、正常な PC 起動を妨害するPetya が登場した。
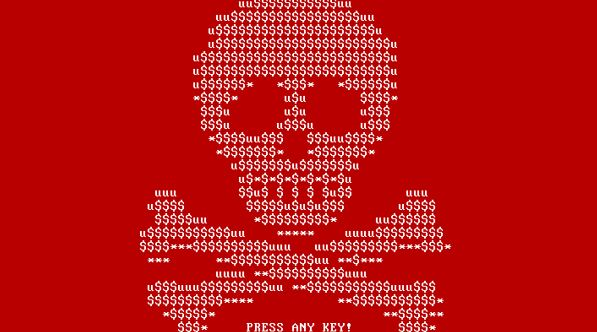
< Petya 感染画面 >
■ Mischa
5月中旬に発見された Mischa は、MBR の暗号化とユーザーファイル (データ) の暗号化のいずれかを選択し暗号化することができる。主に、スパムメールに含まれたURL リンクを通じてダウンロード・実行するように誘導する。
■ CryptXXX
2016年4月から登場した CryptXXX は、広い範囲で急速に流布されている。1.0バージョンが発見されてから約3週間後に2.0が発見され、その約2週間後に3.0が確認された。
6月初旬に韓国の有名コミュニティを通じて流布され、多くの被害が発生している。Flash で作成された特定サイトの広告モジュールの脆弱性を利用し、マルバタイジング (Malvertising) 手法を使用しており、当該広告会社のモジュールを使用した大半のサイトで被害が報告された。
ユーザーのためのランサムウェア対策
1. 最新バージョンの OS をインストールする。
2. マイクロソフトが毎月第2週目の水曜日に発表するセキュリティアップデートを適用する。
3. Internet Explorer 以外のブラウザを使用する。(Edge、Chrome、Firefox など)
4. Web ブラウザ、Java、Adobe Flash Player の最新バージョンを使用する。
5. Java、Adobe Flash Player の使用が必須ではない場合は、なるべく PC からアンインストールする。
6. データのバックアップを定期的に行う。
7. アンチウイルスプログラムに最新エンジンバージョンを適用する。また、リアルタイムスキャンを実行する。
8. 不要または本来の目的でない PC の使い方をしない。
9. 常に無料サイトの危険性を認識しておく。
10. 疑わしいメールのクリックおよび添付ファイルの実行を控える。


