


「お気に入り」に登録されたURLを改ざんするファーミングマルウェア
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
「お気に入り」は、ユーザーが頻繁に接続するWebページのURLを登録するWebブラウザ機能であり、登録リストから選ぶだけでWebページに接続することができるため、インターネットユーザーに広く使用されている。
ところで、最近、「お気に入り」に登録されたURLを改ざんしてユーザーを偽Webページに誘導するファーミング (Pharming)マルウェアが発見され、注意が必要である。
ファーミングとは、ユーザーPCをマルウェアに感染させ、ユーザーが銀行サイトに接続する際に偽銀行サイトへ誘導し、金融情報を搾取する攻撃手法である。
今回発見されたファーミングマルウェアは、多くのユーザーが銀行サイトをお気に入りに登録して使用しているところを狙って作成されたものである。
マルウェアは実行ファイル(.exe)であり、ファイルを実行すると、[図 2]のように「4.exe」と「5.exe」が実行ファイルと同様のパスに生成・実行される。
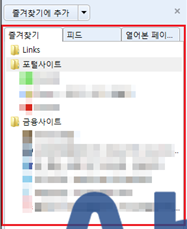
[図 1] 「お気に入り」に登録されたURLを改ざんするファーミングマルウェア
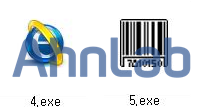
[図 2] 「4.exe」と「5.exe」
このうち、「4.exe」が実行されると、「user.qzone.qq.com」というサイトに接続し、偽銀行サイトのURLおよびカウンターページのURLを呼び出す。また、ユーザーのIPアドレスを収集するために「www.get-ip.me 」に接続し、感染したシステムのOS情報を収集する。
一方で、「5.exe」は、ユーザーPC内の公認認証書のパスを探索する。公認認証書が存在する場合、これを圧縮して FTPを通じて外部に転送する。
マルウェアは、Internet Explorer、ChromeなどのWebブラウザのお気に入りファイルが保存されたパスを確認する。もしお気に入りの登録URLの中に攻撃者が設定しておいた銀行に関連する特定の単語が含まれている場合は、当該URLを偽銀行サイトのURLに改ざんする。
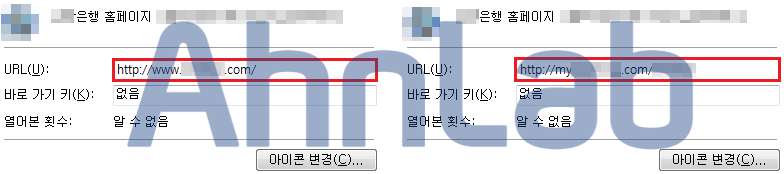
[図 3] 正常なURL(左) / 改ざんされたURL(右)
ユーザーがお気に入りを通じて銀行サイトに接続すると、改ざんされたURL(偽サイト)に接続される。
偽サイトは実際のサイトに非常に類似しているため、ユーザーは偽サイトに接続されたことに気づきにくい。
偽サイトの内部には特定のコードが挿入されており、ユーザーが偽サイトで何かのメニューをクリックすると、「サービス利用のために追加認証が必要です。」というウィンドウが画面に表示される。
ウィンドウの[OK]ボタンをクリックすると、ユーザーの個人情報および金融情報を入力するページが開かれる。
当該ページでは、ユーザー名、住民登録番号、携帯電話番号を始め、口座番号、暗証番号、ユーザーID、パスワード、公認認証書のパスワード、セキュリティカードの一連番号などを要求される。このページでユーザーが入力する情報はすべて攻撃者に転送される。
2011年以来、ファーミングマルウェアは継続的に増加しており、次第に巧妙化している。
ファーミング攻撃を予防するためには、以下の対策を実施する必要がある。
① インターネットブラウザおよび主に使用するプログラムのセキュリティアップデートを適用し、アンチウイルス製品のエンジンを最新状態に維持する。
② ファーミングマルウェアの流布パスとしてよく利用される不要なプログラム(PUP)をインストールしないように注意する。
※ AhnLabのV3製品群では、当該マルウェアを以下の診断名で検知できる。
- Trojan/Win32.Banki (2015.07.04.01)


