


[分析レポート] 2025年日本企業を対象としたランサムウェアの被害状況
日本はアジア地域においてランサムウェア被害件数で第2位に位置しており、世界経済および主要産業分野で影響力を持つ企業が多数存在することから、攻撃者にとって主な標的となっている。
特に2023年以降、日本を標的とした攻撃が急増しており、製造業、情報通信業、建設業などの主要産業に被害が集中している。これは、日本企業が保有する膨大なデータ、サプライチェーン上での影響力、ならびに一部産業におけるセキュリティ脆弱性が攻撃者にとって高い経済的利益を狙える機会を与えているためと考えられる。
アンラボは、独自に収集したデータと ransomware.live に記録された日本企業の被害データを統合し、2024年11月から2025年10月までの日本企業を対象としたランサムウェア被害事例を統計分析した。
期間別では、2023年以降攻撃が急増し、2024年には57件、2025年(1~10月)には93件と約2倍に増加しており、これは単発的な事象ではなく年間を通じて継続するキャンペーン型攻撃へと移行したものと評価される。特に2025年8月と10月にはそれぞれ16件、14件が発生し、脅威水準が一層高まった。
産業別では製造業が全体の半数以上を占めて最も大きな被害を受けており、卸売・小売業、情報通信業、建設業、運輸・郵便業、金融・保険業、医療・福祉など多様な産業でも被害が報告され、全産業が攻撃対象となっていることが明らかになった。
主要な攻撃グループはQilinが最も活発であり、Unknown、SafePay、Lynx、World Leaksなどが続いた。既存の大規模グループが弱体化した後、中堅・新興グループが台頭し、グループ間でのリブランディングやコード再利用、アフィリエイトの移動が活発に行われ、協調的なエコシステムへと発展している。
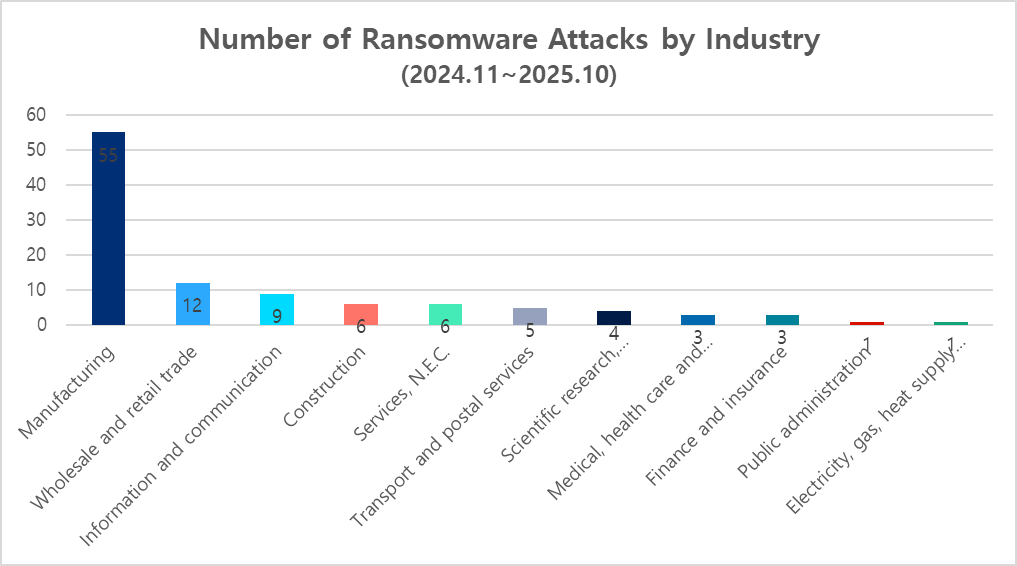
[図 1] 産業別ランサムウェア攻撃状況
このため日本企業は特定グループの追跡に依存するのではなく、TTP に基づく行動分析を強化し、ダークウェブのモニタリング、脆弱性管理、ネットワーク分割、バックアップと復旧、検知と対応の自動化、従業員教育、サプライチェーンのセキュリティ検証など、多層的かつ持続的なセキュリティ戦略を実行する必要がある。全体として、日本のランサムウェア環境は製造業中心の被害構造を維持しつつも、金融・通信など高収益産業へ拡大する可能性が高いため、企業は多様な攻撃者と侵入経路を考慮した総合的な対応体制を整備することが不可欠である。