


ランサムウェアの侵入経路となった業務文書、どう守るべきか
2025年12月8日、アンラボは標的型攻撃対策ソリューション「AhnLab MDS」に新機能『CDR (Contents Disarm & Reconstruction、コンテンツの無害化と再構築)』を追加したと発表した。今回の機能追加により、アンラボは Eメール・Web などを通じて流入する文書ベースの攻撃への対策を強化した。
近年、攻撃者は Eメールの添付ファイルや業務用文書などを悪用してマルウェアを配布するなど、攻撃手法を高度化させている。特に、正常な文書と見分けがつきにくい形式のファイルを利用してセキュリティ検知を回避したり、業務上ファイルを開かざるを得ない状況を狙った事例が増加している。アンラボはこうした変化に対応するため、「検知後」の段階で発生し得る対応の空白を最小化することを目的として、CDR 機能を自社の MDS ソリューションに新たに適用した。

文書ベース攻撃対策の新たな基準を提示
AhnLab MDS に搭載された CDR は、文書内に含まれる潜在的な脅威要素を除去した後、原本と類似した形式の安全なファイルとして再構築 (Reconstruction) する技術である。既存のシグネチャベースやビヘイビアベースの分析方式では悪性の有無の判断が困難な文書ファイルであっても、業務の継続性を損なうことなく安全に活用できるようサポートする。
CDR は Office 文書、PDF、HWP、ZIP などの多様なフォーマットに対応しており、文書内部のアクティブコンテンツ (JavaScript、Flash、ActiveX など) を除去することで脅威要素を根本から遮断する。これにより、ユーザーは悪性の可能性がある文書を開けずに業務が停止する事態を避け、無害化された安全な文書を即座に利用できる。
MDS・MTA 環境で実現する CDR 自動無害化
AhnLab MDS は CDR 機能を通じて単なる検知にとどまらず、実質的な対応段階まで文書セキュリティの範囲を拡張した。
MDS および MTA 環境では、アップロードされたファイルや検知履歴から選択したファイルを CDR 処理し、安全なファイルとしてダウンロードすることが可能である。また MTA では、自動対応ポリシーと連携し、悪性または疑わしい添付ファイルを自動的に CDR 処理したうえで受信者に配布する機能も提供する。これにより、セキュリティ担当者は個別の手動対応を行うことなく、文書ベースの脅威を先制的に無力化できる。
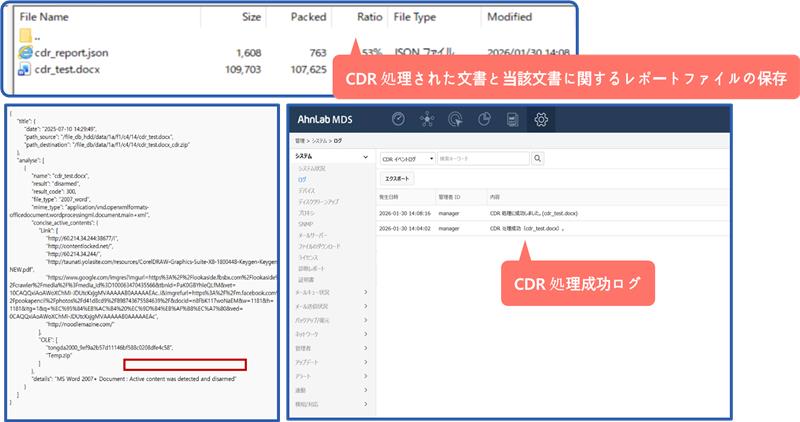
CDR 処理結果に関するログおよびレポートファイルを管理画面から確認でき、セキュリティの可視性と管理効率の向上に役立つ。
|
|
|
|
|
[図 1] CDR 処理成功ログおよびレポート確認による可視性の強化
文書セキュリティ強化と UX 改善の両立
AhnLab MDS に適用された CDR は、「文書セキュリティの強化」、「未検知・誤検知による業務遅延の最小化」、「UX (ユーザーエクスペリエンス) の向上」という効果を同時に提供する。
特に、「業務上必ず開く必要があるが、セキュリティに対する不安から開けない文書」という従来のジレンマを解消し、セキュリティと生産性のバランスを実現した点が特長である。
アンラボは CDR の導入を通じて、増加する文書ベースの攻撃トレンドと高度化する攻撃手法に先制的に対応し、顧客環境に対してより実質的なセキュリティ価値を提供する方針である。
ライセンスおよびサポート範囲
CDR 機能は「AhnLab MDS CDR Lite License」の形で提供され、別途ライセンスを購入後 MDS・MTA デバイスで有効化して利用できる。対応ファームウェアは MDS 2.1.25、対応モデルは MDS 5000B/10000B/20000B である。
既存の MDS または MTA デバイスを利用中の顧客も CDR ライセンスを追加購入することで既存の機能を維持したまま CDR 機能を拡張適用できる。ライセンスはデバイス単位の年次更新方式で運用される。
アンラボは今後 API ベースの「CDR Advanced」ライセンスの提供も検討している。AhnLab MDS 製品担当マネージャーのイ・ヨンジュは、「CDR は、既存の検知技術だけでは対応が難しい文書ベースの攻撃に対し、実際の業務環境で活用可能な現実的な解決策である」とし、「CDR (Jiransecurity SDK ベース) を搭載した AhnLab MDS は検知から無害化、配布までを一貫して行う文書セキュリティ体制を段階的に完成させていく」と述べた。