


Gunra ランサムウェアの攻撃者はどのように動いたのか?
2025年4月より活動を開始したGunra ランサムウェアグループは、主に Windows および Linux システムを標的としている。日本、韓国、エジプト、パナマ、イタリア、アルゼンチンなど、多国籍企業を対象に攻撃を実行していることが確認されている。特に、2025年において韓国内の企業および機関に対する攻撃が明らかとなり、業界内において注目を集めている。
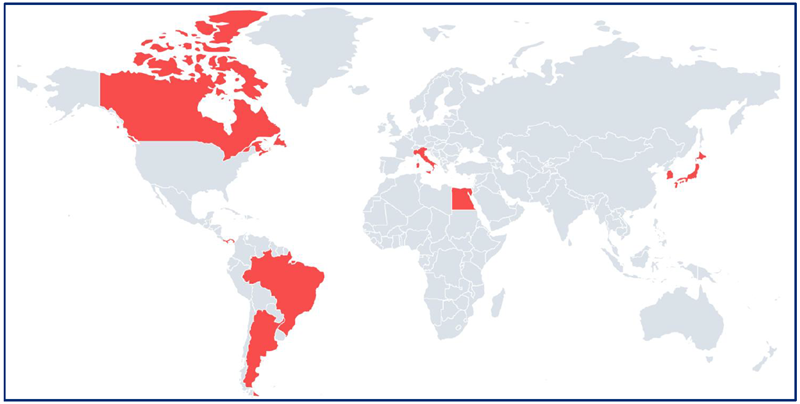
[図] Gunraランサムウェアの被害国
アンラボは、Gunra ランサムウェアに関する包括的な分析を実施し、詳細な内容を含む報告書を発刊した。アンラボの分析結果によると、Gunra ランサムウェアグループは、Linux システムに対しては ELF 形式、Windows システムに対しては EXE 形式のランサムウェアを使用していることが判明した。
Linux 環境を標的とする ELF 形式の Gunra ランサムウェアは、ChaCha20 暗号化アルゴリズムを使用している。
当該ランサムウェアは、暗号化に必要な鍵および Nonce の生成において、time() 関数に基づく rand() 関数を用いており、これは暗号学的に脆弱な乱数生成方式である。このため、高い確率で暗号化されたデータの復号が可能であると判断される。
一方、Windows システムを標的とする EXE 形式の Gunra ランサムウェアは、ChaCha8 暗号化アルゴリズムを使用している。
キーおよび Nonce の生成には、Cryptographic Service Provider(CSP)に基づくCryptGenRandom() APIが使用されており、これは暗号学的に安全な乱数生成方式である。したがって、復号は事実上不可能であると評価される。
|
項目 |
ELF (Linux) |
EXE (Windows) |
|
暗号化アルゴリズム |
ChaCha20 |
ChaCha8 |
|
乱数生成方式 |
time()関数に基づくrand()関数使用 |
CryptGenRandom() API使用 |
|
復号可能性 |
可能 |
不可能 |
[表] ELF 形式とEXE 形式の Gunra ランサムウェアの特徴比較
詳細な分析内容は以下のレポートから確認できる。