


Clickfix から BPFDoor まで: 2025年の主要なサイバー脅威トレンドと事例分析
技術の進化が急速に進む中、サイバー攻撃はますます巧妙かつ精密になり、私たちの日常にも深く浸透している。2025年も社会工学的手法と最新の脆弱性を悪用したハッキング攻撃が活発に検知されており、実際の被害事例も急速に拡散している。
今回は 2025年上半期に確認された主要なサイバー脅威トレンドと実際の事例分析を紹介する。
技術の進化とサイバー脅威の加速化
今日、私たちは新しい技術やサービスが発表されてから数日、さらには数時間で多くのユーザーに拡散している。デジタル時代において、このような変化のスピードは想像を超えるレベルである。実際に主要なオンラインサービスが 100万人のユーザーを確保するのにかかった時間は、わずか数年の間に劇的に短縮された。例えば、Facebook は 10か月、Twitter は 2年かかったのに対し、最近の ChatGPT はサービス開始からわずか 5日で 100万人のユーザーを獲得するという記録を打ち立てた。このように、10年余りの間に新しい技術やサービスが日常に浸透するスピードが革新的に加速化している。
新技術の拡散は、私たちが準備や対応する暇もなく、新しい危険をもたらしている。過去、海外で登場した新種のランサムウェアが韓国国内に本格的に拡散するまでには、約2年程度の時間的余裕があった。しかし、最近、生成型 AI の悪用、新しいセキュリティ脆弱性、新しいマルウェアの配布手法など、海外で発見された脅威がわずか数ヶ月または数日で韓国国内でも使用される現象が見られている。このように、新技術の導入の加速はサイバー脅威が私たちの生活により短時間で侵入する要因となっている。もはやサイバー攻撃は毎年新しい方式で登場し、発生件数もまた持続的に最高記録を更新し続けている。最新の統計によれば、サイバー脅威および攻撃は単なる IT 管理のイシューを越え、私たちの日常の運営全般に直接的な影響を与える核心的なリスクとして浮上していることがわかる。
サイバー脅威の動向
2024年下半期の間に勧告国内の民間分野で報告されたサイバー攻撃の統計を見てみると、次のような特徴が際立っている。
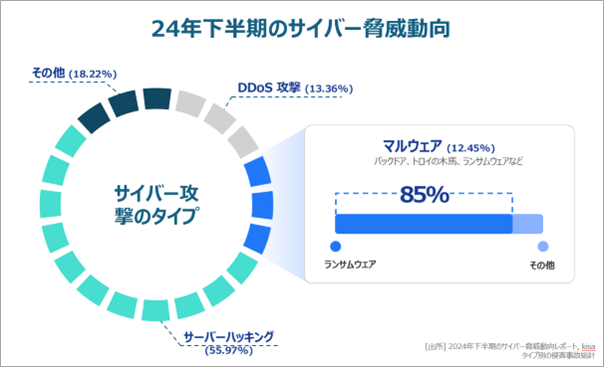
[図1] 24年下半期のサイバー脅威統計 (出典: KISA)
- サーバーハッキング:
全体の約 56%で、過半数を超え、最も大きな割合を占めた。特に企業の Web サイト、データベース、サーバーインフラなど、主要な攻撃対象になっている。 - マルウェア感染:
全体のハッキング攻撃のうち約12%を占め、マルウェア侵害タイプのうちランサムウェアが85%で最も多く発生した。このようなランサムウェア攻撃は、企業、病院、公共機関など、社会全般を対象に行われている。
2025年上半期には、より活発にハッキング攻撃が発生しており、最近の金融機関とオンライン書店のハッキング事例を見てみると、ランサムウェア感染によりサービスが数日間遅延する事態が発生し、多くの顧客が直接的な不便を経験した。これだけではなく、攻撃方法が徐々に精巧になっており、検知と防御が困難になっている。このような現実は、サイバー攻撃が単純な IT 問題を越え、社会の至る所に実質的な危機と混乱を引き起こしていることを示している。では、上半期に発生した実際の攻撃事例とその対応方法について見ていこう。
最新のハッキング攻撃事例と対応方法
サイバー攻撃は、ユーザーの振る舞いを誘導、正常機能の悪用、偽装サイトの製作などの手法で多様な形態に進化している。攻撃者は社会工学的手法と脆弱性を巧妙に組み合わせて被害者に直接的な実行を誘導しており、実際に勧告国内でもその影響を受けた事例が継続的に報告されている。2025年上半期に確認された主要な攻撃事例と対応方法は次の通りである。
1. Clickfix (クリックフィックス)
Clickfix は、2024年の中盤に初めて報告された新種の社会工学的マルウェア配布方式である。攻撃方法は次の通りである。
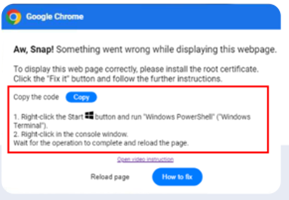
[図2] Clickfix 攻撃画面
1. ユーザー誘引: 攻撃者はユーザーがメールやメッセージを通じて Web サイトにアクセスするよう誘導
2. 悪意のあるスクリプトコピーの誘導: セキュリティ問題の解決を偽った案内メッセージとユーザーがボタンをクリックするよう誘導して、ユーザー PC のクリップボードに悪意のあるコマンドがコピーされるような Web サイトを構築 (代表的に「ここをクリックして問題解決のためにコピーされたコードを実行してください」などの誘導メッセージが使用される)
3. 悪意のあるスクリプトの実行および追加感染: ユーザーが案内に従って悪意のあるコマンドを直接入力して実行するようにし、この過程でさらなるマルウェアに感染
攻撃者はロボット確認キャプチャボタンのように見える画面でユーザーのクリックを誘導する。この時、攻撃者はクリック時にのみクリップボードにアクセスを許可する JavaScript 機能を悪用し、ユーザーが該当ボタンをクリックした瞬間、悪意のあるコマンドが PC クリップボードに自動的にコピーされるようにする。
その後、攻撃者は社会工学的手法でユーザーにクリップボードのコマンドを直接実行するように誘導し、これに従うとマルウェアが活性化される。このように、普通のユーザー動作を通じて攻撃を完了させるのが ClickFix の主な特徴である。
ClickFix は、前述のように 2024 年中盤に初めて発見され、わずか 6カ月後の 2025年初めには韓国国内でも実際の被害例が報告されている。初期には主に Web サイトを通じて感染するケースが発生したが、最近韓国国内で発見された事例では、巧妙なスピアフィッシング方式に変化した。
- メールの添付ファイルを利用した攻撃
メールのセキュリティソリューションなどの製品でテキストファイルに書かれたマルウェアを単純な文字列として認識する脆弱性を狙った攻撃方式である。メールを通じて悪意のあるコマンドが含まれたテキストファイルと実際の案内文のように巧妙に作成された PDF マニュアルを添付し、ユーザーがこれに従って直接マルウェアをコピーして実行するように誘導する。 - Web サイトを利用した攻撃
定期的な採用告知や職務内容説明書の掲載がある実際の掲示板のように偽装した Web サイトを作成した後、掲示板をクリックする際のポップアップを通じてマルウェアをコピーして実行するように誘導する。
ClickFix(クリックフィックス) タイプの攻撃は、ユーザーの行動を誘導する社会工学的な手法であるため、攻撃手法を事前に理解する必要があり、セキュリティ教育が並行して行われるべきである。
2.正常なソフトウェアに偽装した攻撃 (偽ソフトウェアダウンロードページ)
最新のサイバー脅威の 2 番目の事例は、正常なソフトウェアに偽装した攻撃方式である。攻撃者はマルウェアを正常なソフトウェアのダウンロードページに偽装した偽サイトを作成し、これを通じてユーザーがマルウェアをダウンロードするように騙す。
正常なソフトウェアに偽装した攻撃のプロセスは次の通りである。
1. 偽ページの作成: 偽ソフトウェアダウンロードページを作成した後、Google 広告領域に登録して表示
2. 検索エンジンの最上部に表示: 検索エンジン最適化機能を悪用して作成した偽ページを検索結果の最上部に表示
3. マルウェア感染: ユーザーがソフトウェアをダウンロードして実行するとマルウェアに感染
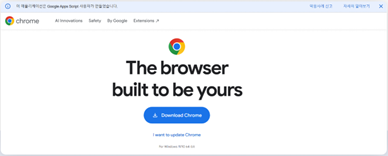
[図3] Chrome ダウンロードサイトに偽装した偽の Web ページ
代表的な事例は Google Chrome ダウンロードに偽装したマルウェアである。攻撃者は実際のソフトウェアダウンロードページのように見せかけるために実際のロゴを使用し、似たデザインを活用してユーザーを騙す。また、Google Apps Script プラットフォームを利用すれば、実際の Google ドメインがアドレスバーに表示されるが、内部的には iframe タグを利用して Google ドメインとは無関係な攻撃者が作成した偽の Chrome Web サイトを表示させることができる。結局、このページは Google Chrome ダウンロードに偽装しているが、実際にはマルウェアがダウンロードされる最終目的地に接続される Web サイトである。
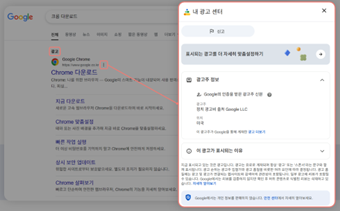
[図4] 広告主情報の確認方法
このような攻撃を防ぐことは難しくない。検索結果に表示される横のアイコンをクリックして広告主情報を確認することで、正常なページかどうかを確認することができる。しかし、企業の場合は毎回広告主情報を確認して正当なサイトかどうかを検証することは非常に面倒な作業であるため、業務でよく使用するソフトウェアを一か所で統合してダウンロードできるダウンロードセンターを運営することも非常に効果的である。
3. BPFDoor
BPFDoor は、Linux システムを主要ターゲットとするバックドア型マルウェアである。これは長期的な隠蔽および再侵入を目的に設計されており、システムに侵入した後、長期間にわたって検知されずに密かに活動できる点が最大の特徴である。
BPF はもともと非効率なネットワークパケット分析の問題を解決するために開発された技術で、性能低下なしにネットワークトラフィックのみを分析できるようにサポートする。従来方式のネットワーク分析は、カーネルのすべてのネットワークパケットをユーザー領域にコピーした後、必要なパケットを選別するのに対し、BPF はカーネル領域で事前にフィルタリングを適用して必要なパケットのみユーザー領域に送信する。これにより、不要なデータ移動が最小化され、性能低下なしにネットワークトラフィックを迅速に分析できる。
BPFDoor マルウェアは、このような BPF 技術を悪用して次のような方式で動作する。
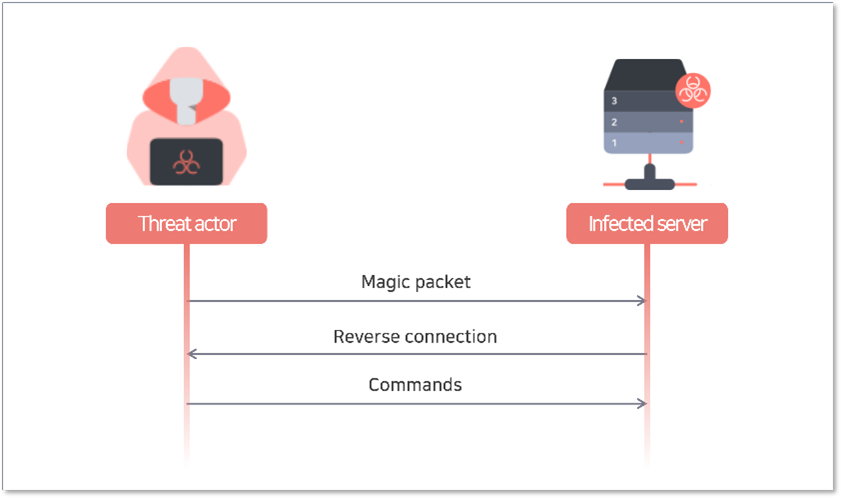
[図5] BPFDoor 攻撃フロー
1. BPF フィルタの登録: 攻撃者によってシステムが BPFDoor に感染すると、マルウェアはカーネル領域に BPF フィルタを登録し、攻撃者があらかじめ指定したマジックナンバーが含まれる特定のネットワークパケットを監視し続ける
2. コマンド制御用の攻撃者認識: ネットワークパケットを監視しているとマジックナンバーが含まれたパケットを発見し、該当パケットの送信元 IP アドレスを攻撃者のコマンド制御サーバーとして認識
3. リバースコネクションの試行: BPFDoor は攻撃者のコマンドに応じてリバースコネクション方式を活用し、感染したシステムから攻撃者のコマンド制御サーバーに直接接続
4. リモートコマンドの実行: 接続に成功すると攻撃者からのリモートコマンドを受け取り、システムで実行
BPFDoor はカーネル領域でネットワークパケットを監視できるため、特定ポートを開かなくてもネットワーク上を行き交うすべてのパケットからあらかじめ指定したマジックナンバーを探し出すことができる。つまり、既存のファイアウォールやネットワークセキュリティソリューションが固定ポートを基に検知する外部接続方式なしでも、正常なシステムのように静かにコマンドをやりとりすることができる。さらに、リバースコネクション方式を活用して攻撃者サーバーと通信するため、インバウンド接続を遮断する一般的なファイアウォール規則も容易に回避できる。
BPFDoor のこのような特徴により、検知が難しい場合が多いため、Linux 専用のセキュリティソリューションを活用して継続的にモニタリングおよび防止する必要がある。
4. 詐欺 (Scam)
詐欺は、日常でよく見かける詐欺と方式が似ており、その種類と範囲が非常に多様である。韓国国内では特に悪名高い詐欺が2つあるが、ロマンス詐欺と投資詐欺である。
- ロマンス詐欺: 恋愛感情に便乗し、ユーザーの金銭を奪い取る手法
- 投資詐欺: 偽の株式取引所のような偽の投資プラットフォームを活用し、ユーザーが自発的に送金するように誘導
このような詐欺アプリは、被害者が自らお金を送金するように誘導するため、アプリケーション自体は単純に Web ページを表示する役割のみを実行する。このため、Google や Apple のアプリマーケットでは、このようなアプリを不正なアプリとして検知されない事例が多い。ユーザーのインストールを誘導する詐欺アプリは、実際に Apple App Store や Google Play ストアにもアップロードされていることを確認できる。表面上は韓国国内の企業や金融会社と同じアイコンを使用しており、実際にはすべてスパム用に作成された偽のアプリであることに注意しなければならない。
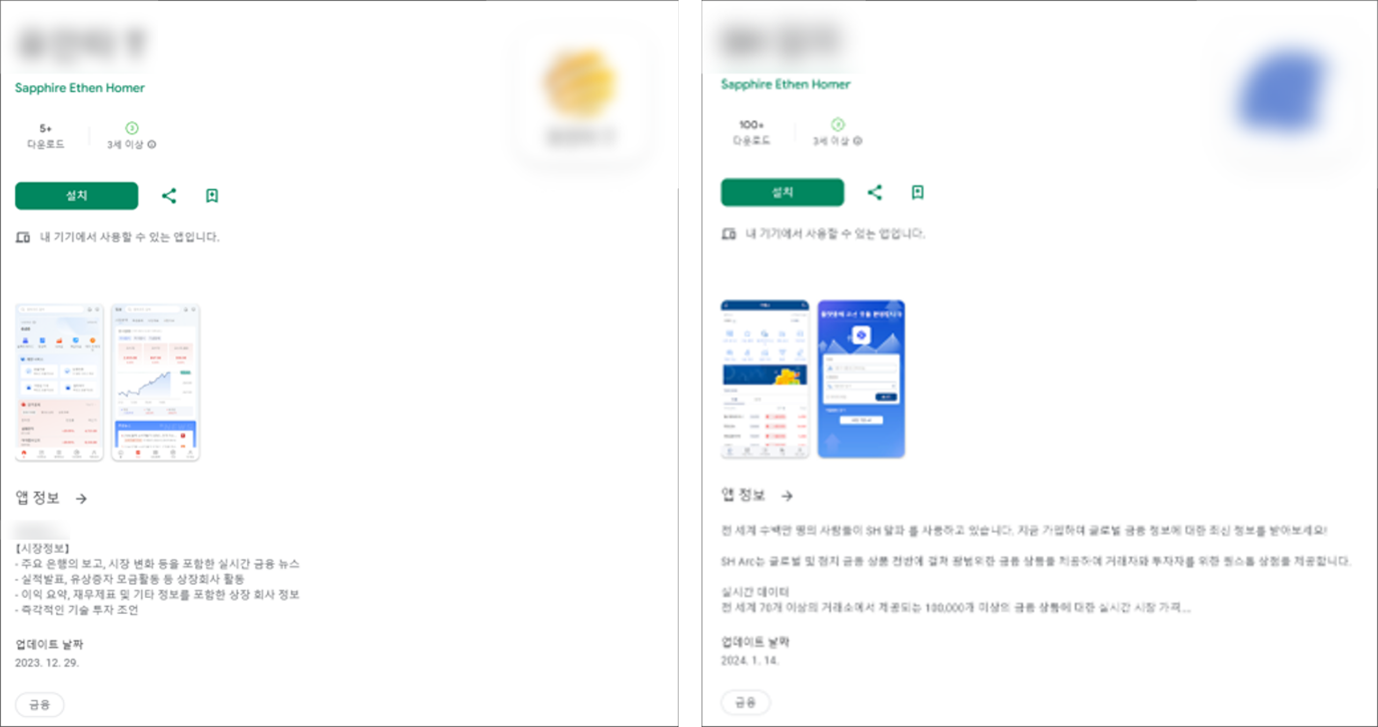
[図6] Play ストアに掲載されたスキャンアプリの例
5. ウォータリングホール (Watering Hole)
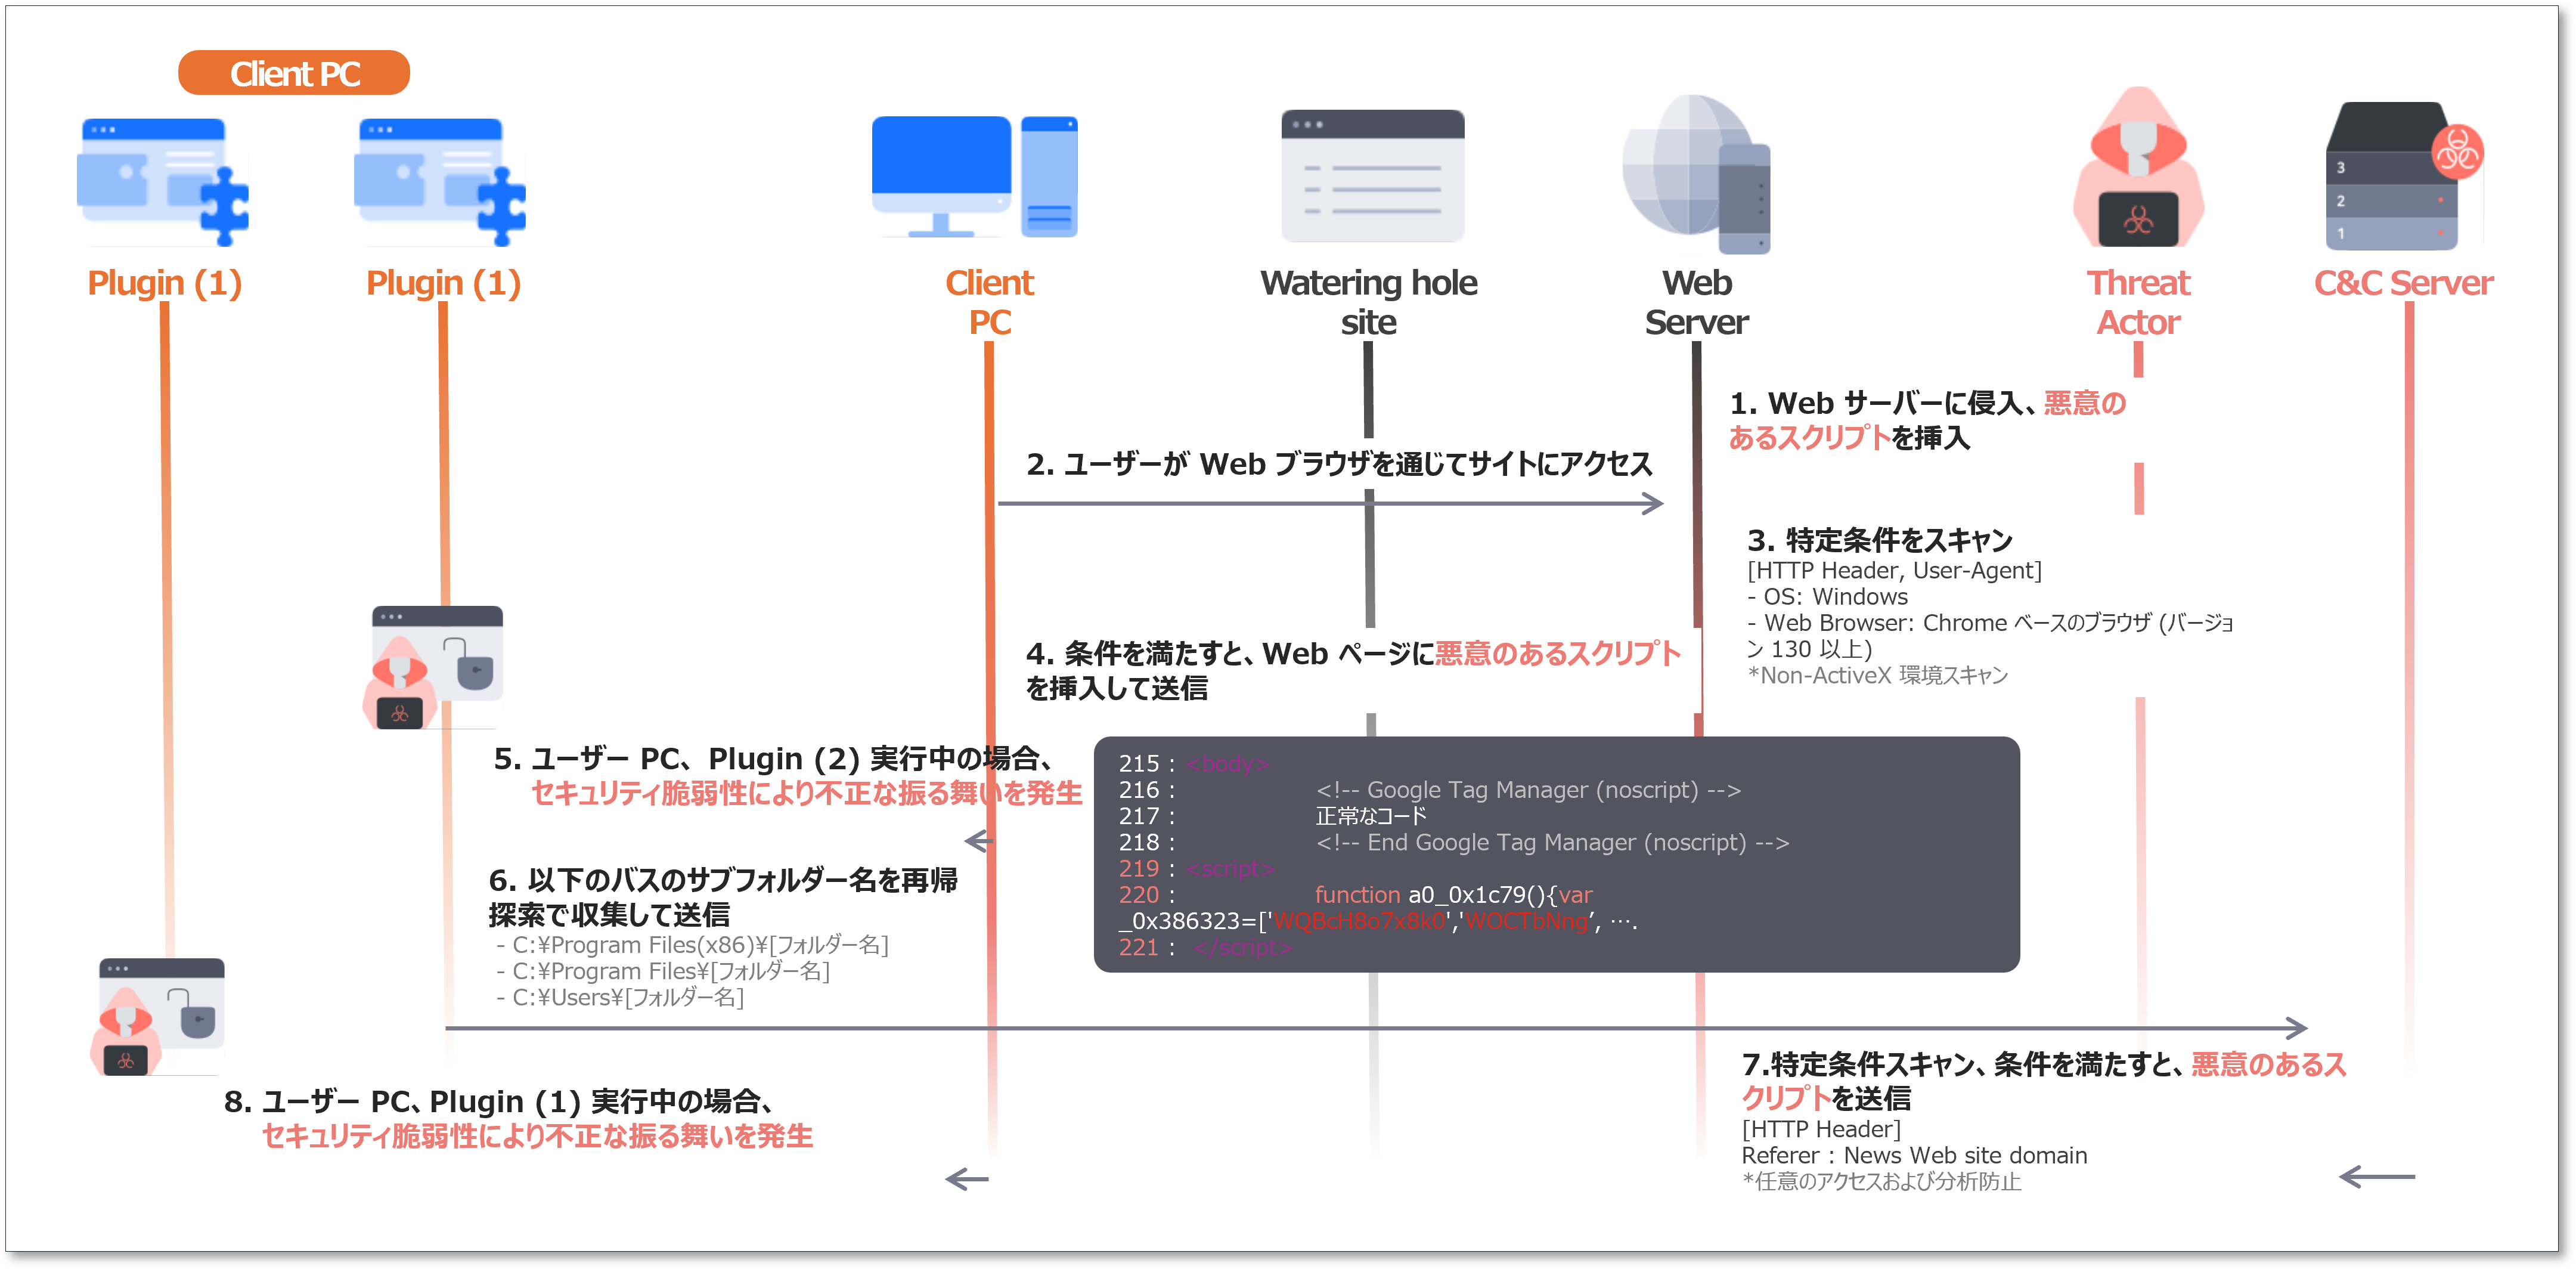
[図7] ウォータリングホール攻撃フロー
ウォータリングホールは、ユーザーが普段よく訪れる合法的な Web サイトを攻撃者がまず感染させ、この Web サイトを訪れる PC にマルウェアを配布する APT 型攻撃手法である。
攻撃方式は以下のように展開される。
1. 悪意のあるスクリプト挿入: 攻撃対象がよく使用するWeb サーバーに侵入し、悪意のあるスクリプトを挿入
2. 攻撃対象の検証: Web サイトにアクセスしたユーザーが攻撃対象かどうかを確認
3. 悪意のあるスクリプトの送信: 攻撃対象に該当する場合、Web サイトから追加の悪意のあるスクリプトを送信
4. 情報収集および窃取: セキュリティの脆弱性を悪用してシステムの各種情報を収集し、外部サーバーに窃取
5. 連鎖的な脆弱性の悪用: さらに他の不正なスクリプトも実行し、連鎖的にマルウェアのダウンロードおよび実行
ウォータリングホール攻撃の被害を防ぐためには、Web サイトのセキュリティ対応も重要だが、ユーザーもこのようなハッキング方式に対して認知し、セキュリティソフトウェアを最新状態に維持して攻撃に備える必要がある。
結論
前述の 5つのサイバー攻撃事例は、すべて形態や侵入経路は異なるが、共通して人の心理を利用した社会工学手法と技術的脆弱性を巧妙に組み合わせているという特徴がある。ユーザーのクリック、コピー、ダウンロードなどの平凡な行動を通じて攻撃が実行され、企業内部の小さな油断が全体のシステムを麻痺させる結果を招く。
特に最近のサイバー脅威は過去よりもはるかに速いスピードで登場し、より短時間内に実際の攻撃に活用される。ClickFix のように既存のセキュリティ検知システムを回避する新種の手法や、正常なソフトウェアを装ったマルウェアの配布方式は、技術的防御だけでは防ぎにくい。攻撃者が進化を続ける中で、私たちもサイバーセキュリティ戦略の方式を共に変えていかなければならない。
今のサイバーセキュリティは単にシステムを「守る」ことではなく、危険を「予測して防止」することが重要になっている。これには、セキュリティソリューションの最新化だけでなく、社員対象のセキュリティ教育、ユーザー行動習慣のチェック、脆弱性に対する迅速なパッチ適用と内部プロセスの整備など複合的な努力が並行して行われなければならない。持続的に進化するサイバー攻撃の前で完璧なセキュリティは存在しないが、脅威を正確に理解し、先制的に対応する姿勢が何よりも重要である。
アンラボは、このような流れに合わせて TIP サービスを通じた脅威情報の提供、リアルタイムの脆弱性通知、韓国国内外の機関との協力を強化していく。今後も企業とユーザーがより安全なデジタル環境を構築できるように、技術とインフラを継続的に発展させていく。