


アンラボ、「2025年の5大サイバーセキュリティ脅威予測」 を発表
- 2025年の5大サイバーセキュリティ脅威予測:▲人工知能(AI)基盤攻撃の拡散 ▲ソフトウェア(SW)サプライチェーン攻撃の増加 ▲クラウドおよび IoT の普及に伴う攻撃面の拡大 ▲敵対勢力間のサイバー戦およびハクティビスト活動の激化 ▲ランサムウェア攻撃の高度化
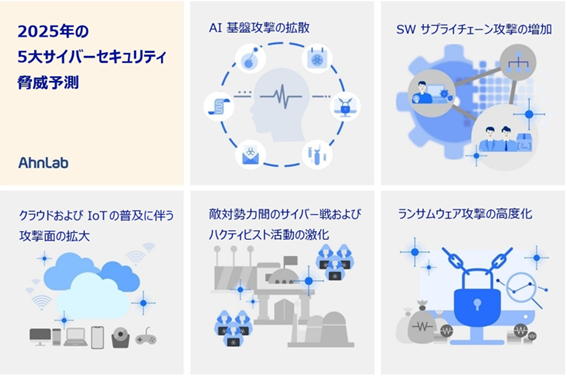
株式会社アンラボ (CEO 姜 錫均、www.ahnlab.com 、以下アンラボ) が2025年に発生し得る主要なサイバーセキュリティ脅威を分析した 「2025年の5大サイバーセキュリティ脅威予測」 を発表した。
アンラボは、2025年に注目すべき5つの主要なセキュリティ脅威として、▲人工知能(AI)基盤攻撃の拡散、▲ソフトウェア(SW)サプライチェーン攻撃の増加、▲クラウドおよび IoT 拡張に伴う攻撃面の拡大、▲敵対勢力間のサイバー戦およびハクティビスト活動の激化、▲ランサムウェア攻撃の高度化を選定した。
アンラボセキュリティインテリジェンスセンター(ASEC)のヤン・ハヨン所長は、「2025年のサイバーセキュリティ環境は、AI 技術の発展、クラウドおよび IoT の普及により、さらに複雑で挑戦的な様相を呈することが予想される。組織と個人は、事後対応ではなく予防中心のアプローチで普段からセキュリティルールを実践する必要がある」 と述べた。
[2025年の5大サイバーセキュリティ脅威予測の詳細]
1. 人工知能(AI)基盤攻撃の拡大
生成型 AI をはじめとするさまざまな AI 技術が産業全体に広がる中、2025年にはこれを活用したサイバー攻撃がさらに高度化することが予想される。来年には、△AI を利用した特定のユーザーグループの言語、文化、心理の把握、または信頼される人物に成りすましたディープフェイク動画を攻撃に利用する 「ソーシャルエンジニアリング攻撃 (*)」、△プログラムやシステムにおける 「脆弱性発見」 の試み、△システム環境を学習して検知を回避しようとする 「適応型マルウェア」 の作成、△小規模なハッカーグループの攻撃スケールの拡大など、攻撃者がさまざまな攻撃に AI を活用するとみられる。
*ソーシャルエンジニアリング攻撃:人間行動の心理的操作に基づくサイバーセキュリティ攻撃
生成型 AI の発展により、専門的な技術が不足している攻撃者でも比較的容易にマルウェアの開発および脆弱性を検知できる環境が作られ、サイバー攻撃への参入障壁が低くなっている。組織は AhnLab TIP のような脅威インテリジェンス(TI、Threat Intelligence)サービスを利用して最新の攻撃手法の変化を把握するなど、特に注意が必要である。
2. ソフトウェア(SW)サプライチェーン攻撃の増加
デジタルトランスフォーメーション (DX) により、多くのソフトウェア、システム、サービスが相互連携する 「ハイパーコネクティビティ(Hyperconnectivity)時代」 に突入し、ソフトウェアおよび IT システムへの依存度およびサプライチェーンの複雑度がかつてないほど高まっている。攻撃者はこのような環境を狙って一度の攻撃でサプライチェーン内の複数の組織の運営に打撃を与える 「ソフトウェアサプライチェーン攻撃」 をさらに活発に行うとみられる。
ソフトウェアサプライチェーン攻撃とは、攻撃者が協力会社や供給業者のソフトウェア開発段階で侵入し、最終的に完成した製品/サービスおよびそのユーザーに被害を与える攻撃を指す。攻撃者はセキュリティ管理が比較的脆弱な中小会社を主に狙うため、組織はソフトウェアサプライチェーンの可視性を確保するために協力会社と定期的にサプライチェーンのセキュリティ監査を実施しなければならない。
3. クラウドおよび IoT の普及に伴う攻撃面の増加
公共および民間の領域におけるクラウドの導入が加速する中、クラウドの脆弱性を悪用した攻撃が増加すると予想される。特に最近、多くの組織がさまざまな供給者(CSP)のクラウドサービスを同時に利用する 「マルチクラウド」 戦略を採用しており、クラウド間の相互作用管理や一貫したセキュリティ運用に苦労している。攻撃者は設定ミス、誤ったアクセス権の付与、クラウド間のデータ移動時の侵害など、クラウドの複雑性から生じる脆弱性を狙う可能性がある。
IoT (*) デバイスの急増とクラウド接続ポイントの拡大により、攻撃面も拡大すると見込まれる。最近急増している IoT デバイスは、ユーザーのセキュリティ更新の遅れなどにより脆弱性が放置されることが多く、攻撃者にとって容易な攻撃経路となり得る。また、脆弱なデバイスがクラウドに接続されると侵害がネットワーク全体に拡散する可能性が高く、ユーザーはセキュリティ更新の適用など基本的なセキュリティルールを必ず守らなければならない。
*IoT(モノのインターネット):デバイス、車両などのさまざまな物にセンサーと通信機能を内蔵し、インターネットに接続して制御する技術。
4. 敵対勢力間のサイバー戦およびハクティビスト活動の激化
世界中で発生しているイデオロギー、宗教、利権の対立がサイバー空間にまで拡大している。それに伴い、敵対勢力間のサイバー攻撃やハクティビスト (*) の活動は来年も活発に続くとみられる。攻撃者は政治的・社会的メッセージを広めるために、DDoS 攻撃、Web サイト改ざん、情報流出、ディープフェイク動画の拡散などさまざまな手法を利用すると予想される。
*ハクティビスト:ハッカー(hacker)とアクティビスト(activist)を組み合わせた言葉であり、政治的・社会的問題に対する闘争の手段としてハッキングを使用する活動家を指す。
また、単にメッセージを伝えるだけでなく、相手の電力、通信などの主要インフラを標的にする可能性も高い。来年もロシア・ウクライナ戦争やイスラエル・パレスチナ紛争など、さまざまな勢力間の大小の対立が続くと予想されるため、サイバー戦やハクティビスト活動はさらに破壊的な形に進化するとみられる。
5. ランサムウェア攻撃の高度化
2025年のランサムウェア脅威はさらに進化すると予想される。2024年に発生した主要なランサムウェア攻撃は、その被害が特定の国や産業に限られず、広範な領域で人々の実生活に影響を与えた。各国および国際司法機関はランサムウェアグループへの対応を強化したが、攻撃者は直接的な収益源となるランサムウェア攻撃を来年も続けるとみられる。
技術的な側面では、レッドオーシャン化しているランサムウェア市場で攻撃グループ間の技術競争によるランサムウェアの巧妙化が促進されると予想され、自己拡散能力を持つ 「クリプトワーム (Crypt Worm)」 の亜種など新しい形のランサムウェアが急速に成長すると見込まれる。また、交渉時に大規模言語モデル(LLM)を使用するなど、さらに高度な戦術を使用することが予想される。
このようなセキュリティ脅威を予防するために、組織は、△PC、OS、ソフトウェア、Web サイトなどに対する定期的なセキュリティチェックおよびパッチの適用、△従業員に対する継続的なセキュリティ教育の実施、△主要アカウント認証履歴のモニタリング、△多要素認証(Multi-Factor Authentication)の導入、△脅威インテリジェンスサービスの活用による最新の攻撃手法の把握、△協力会社との定期的なサプライチェーンセキュリティ体制の点検など、組織の環境に最適化された対策を講じる必要がある。
また、個人は、△提供元が不明なメールに添付されているファイルや URL の実行禁止、△公式なルートからのコンテンツ/ソフトウェアのダウンロード、 △ソフトウェア、OS、インターネットブラウザなどに対する最新セキュリティパッチの適用、△ログイン時にパスワードに加え、二段階認証の利用、△ウイルス対策製品を最新バージョンに維持し、リアルタイム監視機能を有効にするなどのセキュリティルールを守らなければならない。


