


ASEC マルウェア統計 (11月9日~11月15日)
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
アンラボの ASEC 分析チームでは、ASEC 自動分析システム 「RAPIT」 を利用して既知のマルウェアを分類し、対応を行っている。
2020年11月9日から11月15日まで収集されたマルウェアは、以下のとおりである。
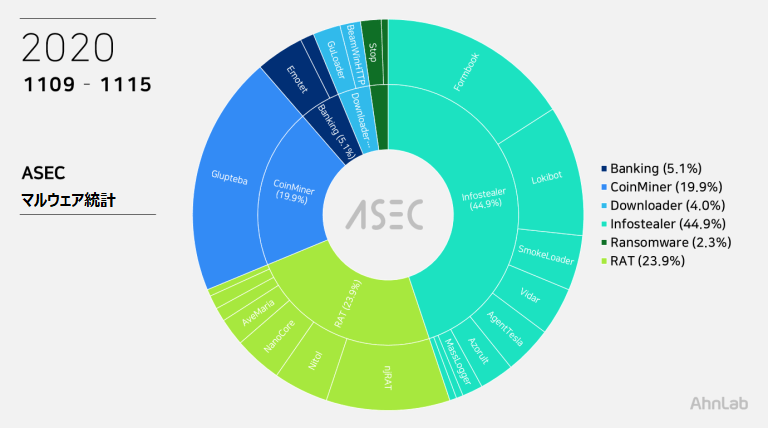
Top 1 - Glupteba
19.9%を占めた Glupteba は Golang で開発されたマルウェアである。多数の追加モジュールをダウンロードし、複数の機能が存在するが実質的には仮想通貨モネロ (XMR) マイナーをインストールするマイニングマルウェアである。
Glupteba が実行されると、UAC Bypass を経て TrustedInstaller の権限を利用し、システム権限を有することになる。そして、C:\Windows\rss\csrss.exe という名前の正常なプロセスを装ってシステムに常駐する。その後、追加でモジュールをダウンロードするが、その対象はプロセスおよびファイルを隠すためのルートキットドライバーであり、最終的にモネロ (XMR) マイナーと SMB 脆弱性を利用して流布させるための Eternal Blue パッケージをインストールする。
現在まで確認されたほとんどの Glupteba は PUP を通じてダウンロードされており、MalPe パッカーの形状をしていることが特徴である。
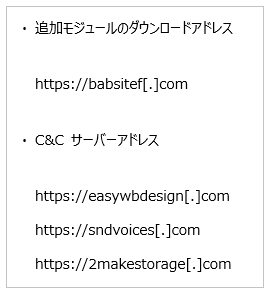
確認された C&C サーバーアドレスおよび追加モジュールのダウンロードアドレスは、以下のとおりである。
Top 2 - Formbook
15.9%を占めたFormbook は Infostealer マルウェアであり、他の Infostealer マルウェアと同様にスパムメールにより流布され、ファイル名も類似している。
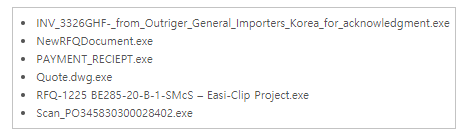
Formbook は、実行中の正常なプロセスである explorer.exe および system32 経路にある別の正常なプロセスにインジェクションする。悪意ある動作を行うのは正常なプロセスである。
Web ブラウザのユーザーアカウント情報の他にも、キーロガー、Clipboard Grabbing、Web ブラウザの Form Grabbing など、さまざまな情報を搾取する。
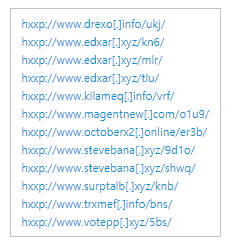
以下は、確認された Formbook の C&C サーバーアドレスである。
Top 3 - Lokibot
10.8%を占めた Lokibot は Infostealer マルウェアであり、Web ブラウザ、メールクライアント、FTP クライアントなどのプログラム情報を流出する。
AgentTesla と同様にスパムメールを通じて流布されており、類似したファイル名を持つ。
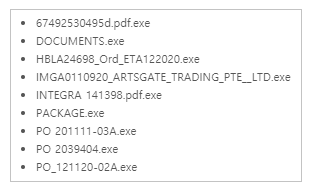
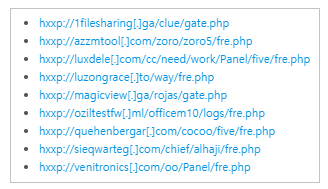
Lokibot の C&C サーバーは、以下のように fre.php で終わる特徴がある。
Top 4 - njRAT
10.2%を占めた njRAT は、キーロギング (情報流出) 以外にも攻撃者の命令を遂行できるマルウェア RAT である。最近収集される njRAT は、主に韓国国内の無料ドメインサービスで、kro.kr や p-e.kr のようなドメインアドレスを利用して C&C サーバーアドレスを取得する。
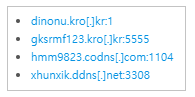
大半が Web ハードやトレントを通じて正常なファイルを装って流布されており、違法なゲームなどに含まれて流布される場合が多い。
Top 5 - Smokeloader
9.2%を占めた Smokerloader は Infostealer / ダウンローダー型マルウェアであり、エクスプロイトキットを通じて流布される他のマルウェアと同様に MalPe パッカーの形状をしている。
実行されると explorer.exe に自らをインジェクションし、実際の悪意のある行為は explorer.exe によって行われる。C&C サーバーに接続して攻撃者の命令を受けて追加でモジュールや別のマルウェアをダウンロードする。
追加でダウンロードされる大半のモジュールは Infostealer 機能を担当し、子プロセスで explorer.exe を生成してモジュールをインジェクションして動作させる。
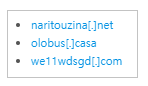
C&C サーバーアドレスは以下のとおりである。
C&C サーバーからの命令で外部から別のマルウェアをダウンロードする場合があるが、確認されたマルウェアとして Dharma、Lockbit などがある。


