


暗号化された添付ファイルで流布中のマルウェア 「Emotet」
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
ASEC 分析チームは、マルウェア 「Emotet」 が圧縮ファイルの形でメールに添付され、流布されていることを確認した。
圧縮ファイルは暗号化されており、メール本文に暗号化を解除するためのパスワードが記載されているため、メールを受信したユーザーのみがファイルを実行できる。
圧縮ファイル内のスキャンが可能なセキュリティ対策製品を使用中の場合でも、圧縮ファイルそのものが暗号化されているため、暗号化を解除するまでは自動でマルウェアを検知することが難しい。
メールは10月17日に送信されており、企業関係者を装っていた。
圧縮ファイル内には 「MYTNXTOJ3 202010月17.doc」 という名前の Word ファイルが存在し、内容は以下のとおりである。
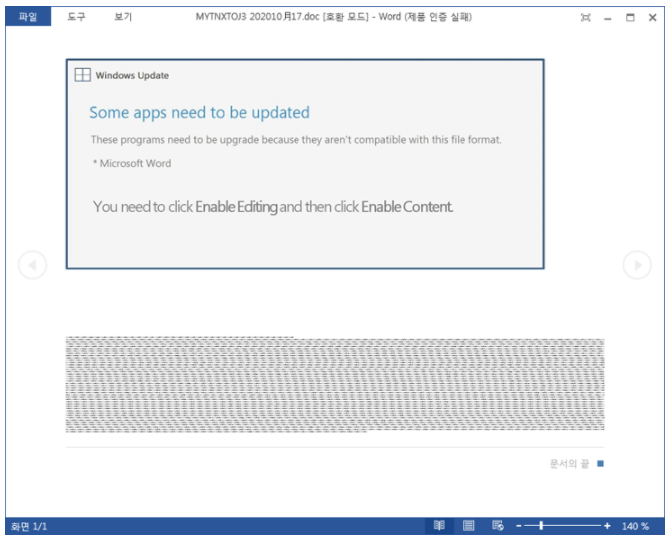
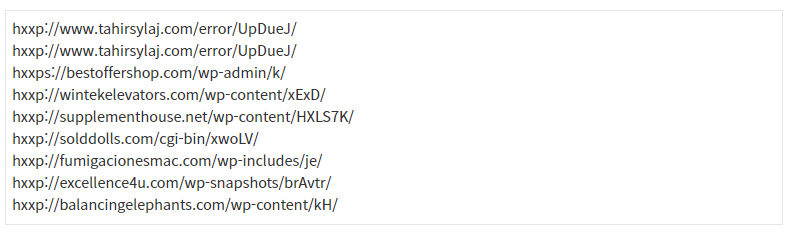
マクロを実行 (コンテンツの有効化) すると、マクロコードが動作し、悪意のある機能を実行する。マクロコードは PowerShell プロセスを実行して、複数の外部アドレスへの接続を順番に試み、マルウェア Emotet をダウンロードする。
ダウンロードされた Emotet は、C&C サーバーに接続して攻撃者の命令を受け、悪意のある動作を行う。Trickbot、Qakbot などのバンキングマルウェアを追加でダウンロードする可能性がある。

Emotet は主に悪意のあるマクロが含まれた Word ファイルにより流布されている。
ユーザーはメールの送信者を確認し、疑わしいファイルに含まれているマクロを実行しないようにしなければならない。
現在、V3 製品では、上記のファイルに関連して以下のように検知している。
[ファイル検知]
• Downloader/DOC.Emotet.S1304 (2020.10.17.00)
• Malware/Win32.Generic.C4206910 (2020.10.18.01)
[ビヘイビア検知]
• Malware/MDP.Connect.M2367 (2020.01.21.00)
[IOC 情報]
• e610a542034b1d8ffb0281c077c7d347
• a6541e1bf1fb12569ea9040742b58916
• hxxp://www.tahirsylaj.com/error/UpDueJ/
• hxxp://www.tahirsylaj.com/error/UpDueJ/
• hxxps://bestoffershop.com/wp-admin/k/
• hxxp://wintekelevators.com/wp-content/xExD/
• hxxp://supplementhouse.net/wp-content/HXLS7K/
• hxxp://solddolls.com/cgi-bin/xwoLV/
• hxxp://fumigacionesmac.com/wp-includes/je/
• hxxp://excellence4u.com/wp-snapshots/brAvtr/
• hxxp://balancingelephants.com/wp-content/kH/
• hxxp://208.180.207.205


