ASEC マルウェア統計 (9月28日~10月4日)
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
アンラボの ASEC 分析チームでは、ASEC 自動分析システム 「RAPIT」 を利用して既知のマルウェアを分類し、対応を行っている。
2020年9月28日から10月4日まで収集されたマルウェアは、以下のとおりである。
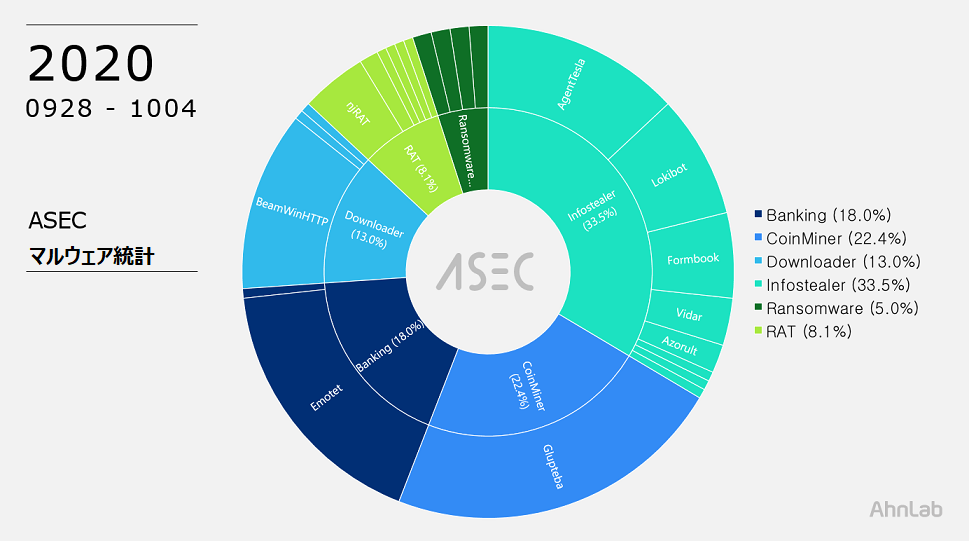
Top 1 - Glupteba
22.4%を占めた Glupteba は Golang で開発されたマルウェアである。多数の追加モジュールをダウンロードし、複数の機能が存在するが実質的には仮想通貨モネロ (XMR) マイナーをインストールするマイニングマルウェアである。
Glupteba が実行されると、UAC Bypass を経て TrustedInstaller の権限を利用し、システム権限を有することになる。そして、C:\Windows\rss\csrss.exe という名前の正常なプロセスを装ってシステムに常駐する。その後、追加でモジュールをダウンロードするが、その対象はプロセスおよびファイルを隠すためのルートキットドライバーであり、最終的にモネロ (XMR) マイナーと SMB 脆弱性を利用して流布させるための Eternal Blue パッケージをインストールする。
現在まで確認されたほとんどの Glupteba は PUP を通じてダウンロードされており、MalPe パッカーの形状をしていることが特徴である。
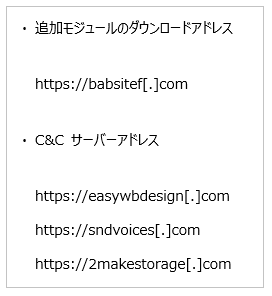
確認された C&C サーバーアドレスは以下のとおりである。
Top 2 - Emotet
17.4%を占めた Emotet はバンキングマルウェアであり、スパムメールを通じて流布されている。
基本的にダウンローダー形でインストールされ、システムにインストールされた後、追加でモジュールまたはマルウェアをダウンロードする。
追加されるモジュールは、Web ブラウザおよびメールアカウント情報などのユーザー情報を搾取するモジュール、共有フォルダーなどを利用して感染を広げるモジュールなどであり、ダウンロードされるマルウェアは、Qakbot、Trickbot などのバンキングマルウェアである。
Top 3 - AgentTesla
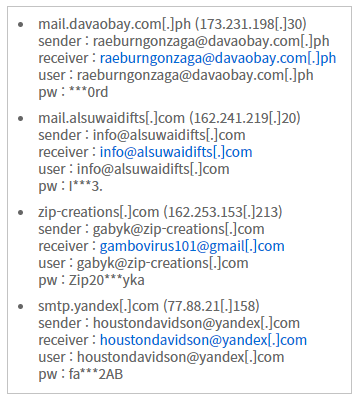
13.0%を占めた AgentTesla は、Web ブラウザ、メールおよび FTP クライアントなどに保存されているユーザー情報を流出するマルウェア 「Infostealer」 である。最近確認されたサンプルは、収集した情報を流出する際に、以下のようなメールサーバーおよびユーザーアカウントを利用している。
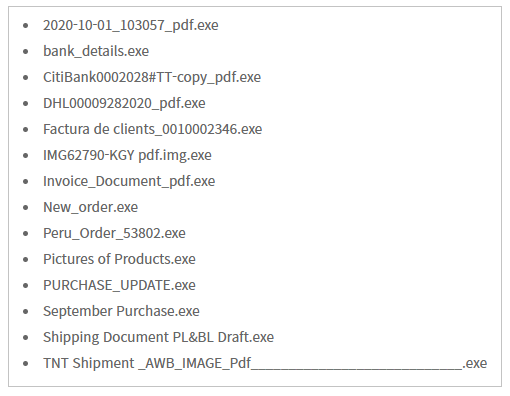
大半が送り状 (Invoice)、船籍書類 (Shipment Document)、注文書 (P.O. – Purchase Order) などを装ったスパムメールにより流布されており、文書ファイル (pdf、xlsx) や Auto CAD 図面ファイル (.dwg) を装っているものも多数存在する。
Top 4 - BeamWinHTTP
11.8%を占めた BeamWinHTTP はダウンローダー型マルウェアであり、PUP インストールプログラムを装って流布される。
BeamWinHTTP が実行されると PUP マルウェアである Garbage Cleaner をインストールし、同時に追加でマルウェアをダウンロード・インストールする可能性がある。
Top 5 - Lokibot
8.1%を占めた Lokibot は Infostealer 型マルウェアであり、Web ブラウザ、メールクライアント、FTP クライアントなどのプログラム情報を流出する。
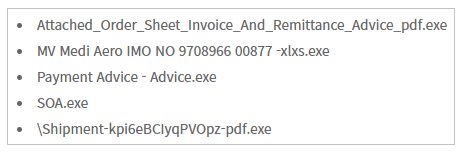
AgentTesla と同様にスパムメールを通じて流布されており、類似したファイル名を持つ。
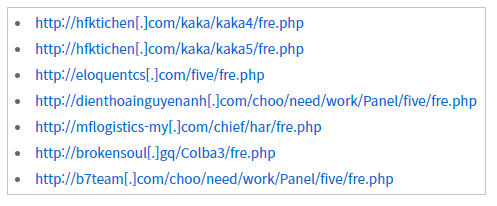
Lokibot の C&C サーバーは、以下のように fre.php で終わる特徴がある。