


ランサムウェア 「Makop」 が履歴書を装って再び拡散中
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
アンラボ ASEC 分析チームは、今年4月に履歴書を装って流布されていたランサムウェア 「Makop」 が8月から再び拡散中であると報告した。Makop は依然として Eメールで流布されており、文書ファイル (.exe) アイコンを偽装している。
Eメールに添付されている文書ファイルは、件名が [履歴書、職務経歴書、ポートフォリオ] などの求職に関する内容であることが特徴だ。
ユーザーが添付ファイルをクリックしてランサムウェアが実行されると、システム起動時の自動実行および動作維持のためのレジストリ登録をし、ボリュームシャドウコピーの削除、暗号化などの悪意のある行為を行う。
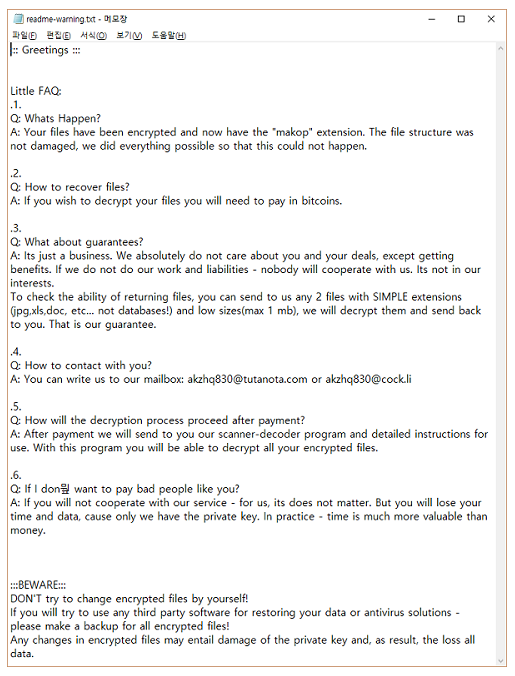
Makop に感染したファイルは 「元のファイル名.[ランダムな8文字].[akzhq830@tutanota.com].makop」 にファイル名が変更され、各ディレクトリには [図 1] のようにランサムノートが生成される。
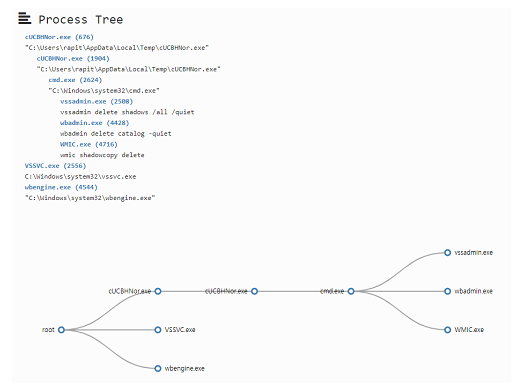
[図 2] は、ASEC 自動分析システム RAPIT により確認された Makop のプロセス呼び出しフローである。
Windows システム復元機能を妨害するためのボリュームシャドウコピーの削除などの動作が確認できる。
アンラボ V3 製品では、上記のマルウェアを以下の診断名で検知している。
[ファイル検知]
Trojan/Win32.RansomCrypt.R350593 (2020.09.08.05)
[ビヘイビア検知]
Malware/MDP.SystemManipulation.M2255 (2019.08.02.09)


