ASEC マルウェア統計 (7月6日~7月12日)
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
アンラボの ASEC 分析チームでは、ASEC 自動分析システム 「RAPIT」 を利用して既知のマルウェアを分類し、対応を行っている。
2020年7月6日から7月12日まで収集されたマルウェアは、以下のとおりである。
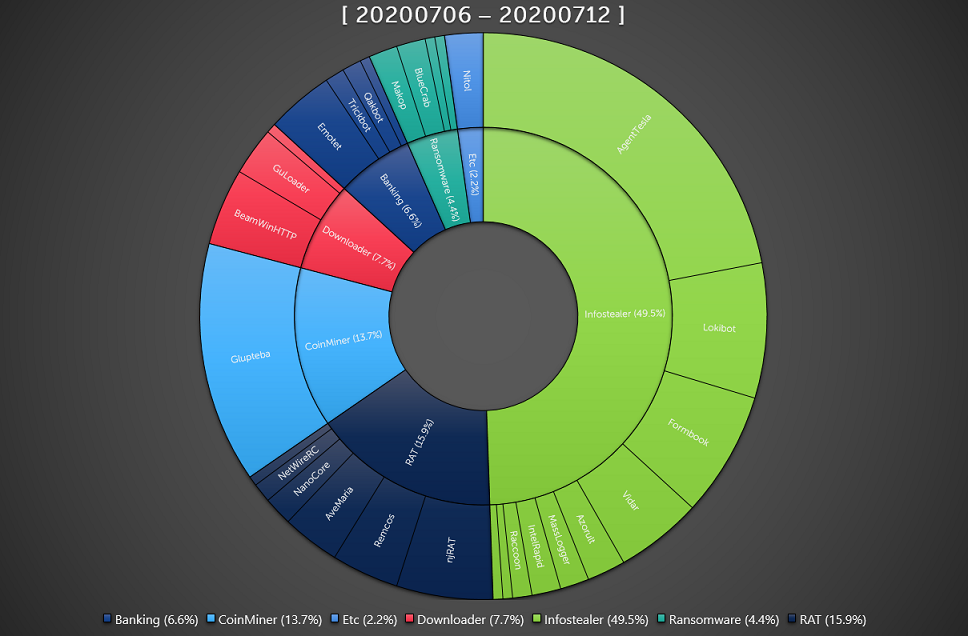
Top 1 - AgentTesla
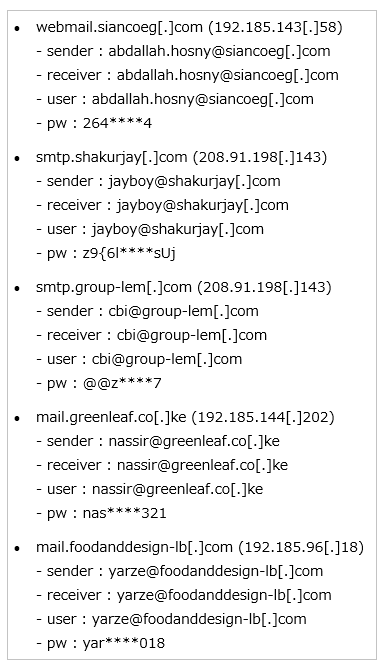
22.0%を占めた AgentTesla は、Web ブラウザ、メールおよび FTP クライアントなどに保存されているユーザー情報を流出するマルウェア 「Infostealer」 である。最近確認されたサンプルは、収集した情報を流出する際に、以下のようなメールサーバーおよびユーザーアカウントを利用している。
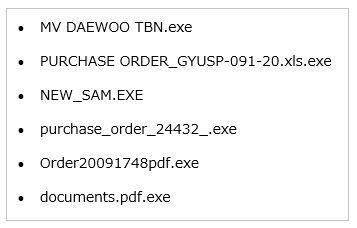
大半が送り状、船籍書類、注文書などを装ったスパムメールにより流布されており、文書ファイル (pdf、xlsx) や Auto CAD 図面ファイル (.dwg) を装っているものも多数存在する。
Top 2 - Glupteba
13.7%を占めた Glupteba は Golang で開発されたマルウェアである。多数の追加モジュールをダウンロードし、複数の機能が存在するが実質的には仮想通貨モネロ (XMR) マイナーをインストールするマイニングマルウェアである。
Glupteba が実行されると、UAC Bypass を経て TrustedInstaller の権限を利用し、システム権限を有することになる。そして、C:\Windows\rss\csrss.exe という名前の正常なプロセスを装ってシステムに常駐する。その後、追加モジュールをダウンロードするが、その対象はプロセスおよびファイルを隠すためのルートキットドライバーであり、最終的にモネロ (XMR) マイナーと SMB 脆弱性を利用して流布させるための Eternal Blue パッケージをインストールする。
現在まで確認された大半の Glupteba は PUP を通じてダウンロードされており、MalPe パッカーの形状をしていることが特徴である。
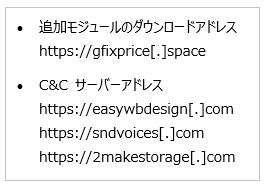
確認された C&C サーバーアドレスは以下のとおりである。
Top 3 - Lokibot
7.7%を占めた Lokibot は Infostealer であり、Web ブラウザ、メールクライアント、FTP クライアントのみならず、メッセンジャー、Putty なども攻撃対象とする。また、システムに常駐しながらキーロガーとしての動作をする機能も持っている。
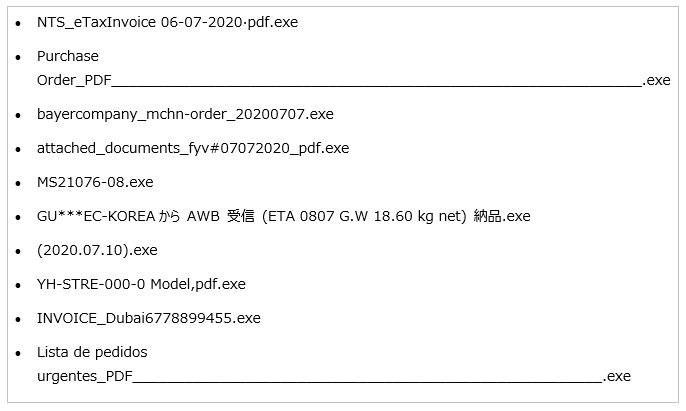
最近では主にスパムメールにより流布されており、以下のようなファイル名を持つ。
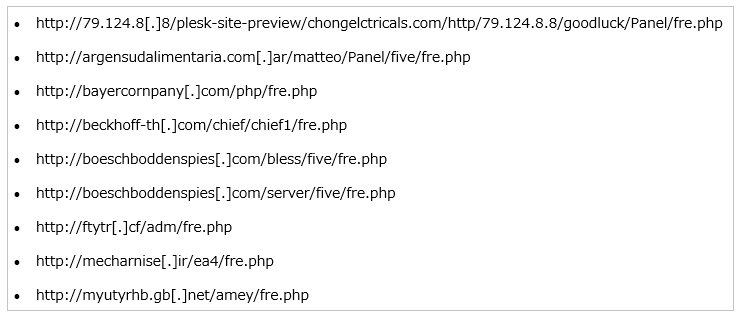
Lokibot の C&C サーバーは、以下のように fre.php で終わる特徴がある。
Top 4 - Formbook
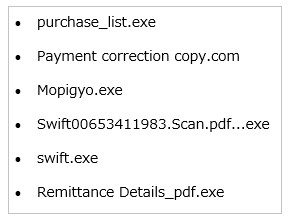
7.1%を占めた Formbook は Infostealer であり、他の Infostealer と同様にスパムメールにより流布され、ファイル名も類似している。
Formbook は、実行中の正常なプロセスである explorer.exe および system32 経路にある別の正常なプロセスにインジェクションする。悪意ある動作を行うのは正常なプロセスである。
Web ブラウザのユーザーアカウント情報の他にも、キーロガー、Clipboard Grabbing、Web ブラウザの Form Grabbing など、さまざまな情報を搾取する。
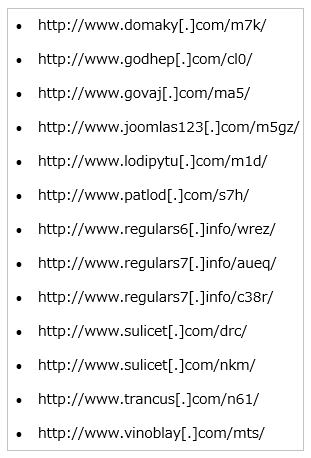
以下は、確認された Formbook の C&C サーバーアドレスである。
Top 5 - njRAT
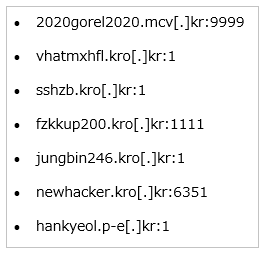
njRAT は、キーロギング (情報流出) 以外にも攻撃者の命令を遂行できるマルウェア RAT である。最近収集される njRAT は、主に韓国国内の無料ドメインサービスで、kro.kr や p-e.kr のようなドメインアドレスを利用して C&C サーバーアドレスを取得する。
njRAT は大半が Web ハードやトレントを通じて正常なファイルを装って流布されており、違法なゲームなどに含まれて流布される場合が多い。