


悪名高い脅威グループ 「Turla」 の韓国における攻撃活動
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
ロシアに基盤を置く脅威グループ 「Turla」 が韓国の防衛産業企業体を狙って APT 攻撃を試みたことが明らかになった。Turla はロシア語を駆使し、全世界の政府機関、外交機関、国防機関、教育機関、研究調査機関を対象に攻撃を行う悪名高い脅威グループである。
アンラボは、今年3月に韓国防衛産業企業体から報告があったマルウェアを分析し、Turla が2016年3月以降に韓国で活動していた痕跡を確認した。
本文では、Turla が使用するマルウェア 「Skipper」 を詳細分析し、韓国での攻撃活動内容について説明する。
グループ 88、KRYPTON、Hippo Team、Snake、Uroburos、Venomous Bear、Waterbug、Wraith、Pfinet、TAG_0530、Pacifier APT、Popeye、SIG23、Iron Hunter、MAKERSMARK など、さまざまな別名を持つ Turla は、特定の国の支援を受けて世界各国の政府と外交機関などに対する攻撃を行うと知られており、2014年以来セキュリティ各社が分析内容を公開している。
Turla の攻撃者は、主に E メールとウォータリングホール (Watering hole) 手法を利用してマルウェアに感染させるとされている。
「Skipper」 タイムライン
2016年5月、スイスの侵害事故対応チーム (CERT) は RUAG が受けた攻撃内容を公開し、Bitdefender はPacifier APT 情報を公開した。 使用されたマルウェアは Turla の Skipper であることが分かった。
ESET も Turla に対する追跡を続け、多数の報告書を公開しており、イタリアのセキュリティメーカ― Telsy も2019年に Skipper を分析した資料を公開している。
2020年3月、ESET は、2019年末にアルメニアで少なくとも4つのサイトからウォータリングホール攻撃によりマルウェアが流布されたことを明らかにした。
このマルウェアの一部モジュールは2017年に発見されたマルウェアと類似しており、ユーザーがハッキングされたサイトに接続すると攻撃者が偽の Flash Player のインストールを誘導しユーザーシステムを感染させる。この Skipper に類似した亜種が2020年3月に韓国で発見された。
Turla の韓国での攻撃活動が発見されたのは最近のことだが、 Skipper 関連マルウェアのほとんどはすでにアンラボ製品群により検知可能である。
アンラボセキュリティ対応センター (ASEC) では Turla を追跡して未検知の亜種マルウェアを追加で対応しているが、確認されていない亜種マルウェアがさらに存在する可能性もある。
マルウェア 「Skipper」
Turla が使用するマルウェアの一つである Skipper は2015年に初めて発見された。通常 DLL ファイル型で、ファイルサイズは 10,752 ~ 139,800 Byte である。
Skipper ドロッパーは、Skipper をシステムにダウンロード・インストールするマルウェアであり、ほとんどが独自で圧縮を解除できるプログラムになっている。2017年に発見されたドロッパーは、キャビネット SFX (Cabinet Self Extractor) 型のファイルで、このドロッパーには13個のファイルが圧縮されており、これらのファイルの作成日は2016年3月であった。2020年3月に韓国で発見された Skipper ドロッパーの亜種は RAR SFX ファイル型である。
Skipper は複数の DLL ファイルで構成され、特徴的なエクスポート関数が存在する。2015年バージョンには CI、CS、SHR 関数が存在し、2016年バージョンの亜種には kp 関数が追加されている。また、2019年に発見された亜種には CI、CS、_GetTempPathA@8、SHR、SHRforCS が存在する。
一部の亜種には PDB (Program Data Base) パス文字列が存在する。この文字列により、作成者のユーザーネームは [work4]、[George] であることが分かる。また、コンパイラ、マルウェア名 [Kotel]、マルウェアの作成時期を推定することができる。
この他に、作成者は [tranport] という単語を繰り返し使用しているが、これは [transport] の間違いであると考えられる。
Skipper が悪用した証明書
2017年2月に確認された亜種から証明書 [AHC Hard & Software Ltd] が発見された。現在この証明書は解約されており、この証明書で署名されたファイルは計43個、初めて使用されたのは2016年12月に発見された Skipper の亜種である。
署名されたファイルのうち、2016年12月に発見された Skipper 亜種と2017年5月6日以降に収集されたファイルのドロッパーは確認されていない。
韓国における Turla の活動
2016年5月26日に韓国で初めて Turla の活動が確認された。攻撃対象は不明で、2017年7月に確認された活動においても攻撃対象は不明である。
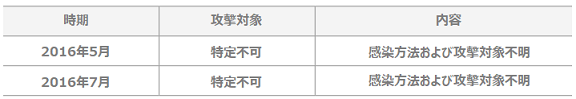
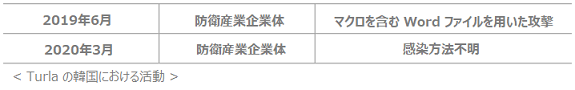
また、2019年6月に韓国の防衛産業企業体に対する攻撃の試みがあった。Word ファイルの稟議書を装っており、ファイル変更日は2019年6月4日、作成者は John であった。
ユーザーが Word ファイルを開くと、「このバージョンの Microsoft Word と互換性がありません。Microsoft Word を最新バージョンにアップデートするか、[コンテンツの有効化] ボタンをクリックしてマクロを有効にしてください。」 というメッセージを画面上に表示して、マクロの実行を誘導する。
同一対象 (防衛産業企業体) を狙った攻撃が2020年3月にも行われた。
分析対象の基本情報は以下のとおりである。
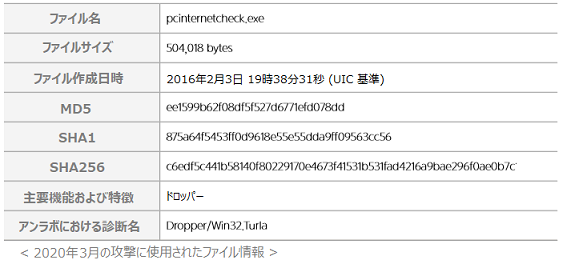
アンラボは、自社製品により Turla が使用しているマルウェアを診断・検知している。
今回の追跡を始めた当初は、これまで公開されていない新しい内容が発見されることを期待したが、残念なことに初期段階の攻撃形態しか確認することができなかった。
攻撃者の特徴から、Skipper の次の段階のマルウェアが存在する可能性が高く、感染方法も不明な状況である。
Turla にはさまざまな亜種が存在しており、Turla に関連性があるかもしれないマルウェアもまた公開されている。
( https://securelist.com/compfun-http-status-based-trojan/96874/ )
特に、政府機関や防衛産業企業体は Turla の攻撃対象になる可能性が高いため、関連情報に注目しなければならない。


