2020年1月~5月にランサムウェア BlueCrab が用いたキーワード
本内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
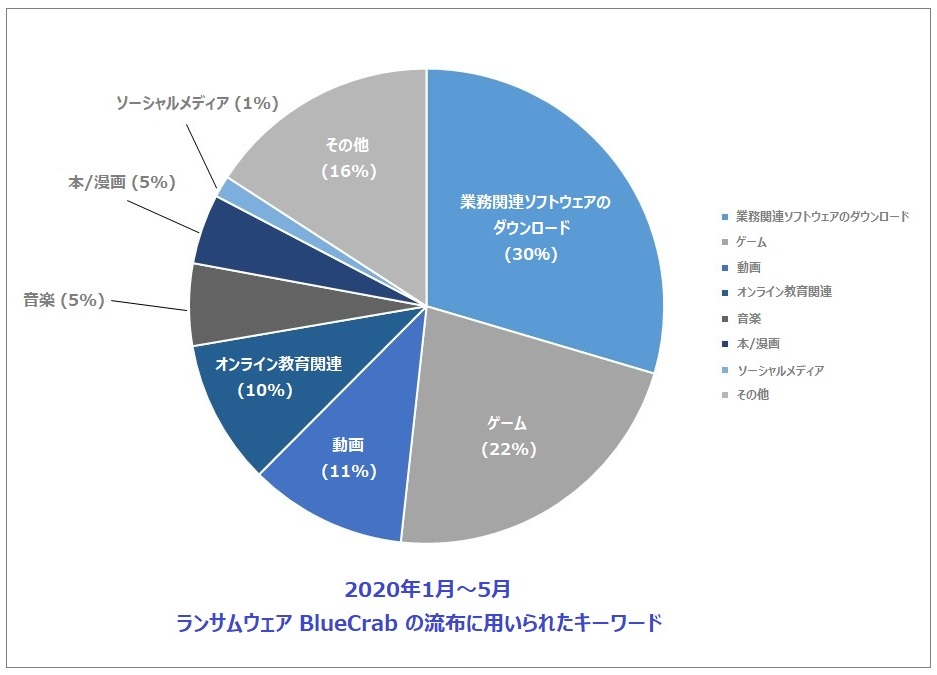
新型コロナウイルスの流行期間中である 2020年1月1日から5月25日まで V3 ユーザーがランサムウェア 「BlueCrab」 を配布するフィッシングサイトからダウンロードしたファイル名をもとに攻撃者が使用したキーワードを導出してカテゴリ別に分析 (*) した結果は以下のとおりである。
* カテゴリ内の個別キーワードは、日/月別に少しずつ変更されるため、カテゴリで分類。
* BlueCrab を用いる攻撃者は、ユーザーが検索サイトで特定のキーワードを入力して検索すると攻撃者が作成したフィッシングサイトおよび悪性ファイル (※予め脆弱性のある正常な Web サーバーをハッキングしてアップロードしておく) が検索結果に露出されるように設定してユーザーを誘導する。
[上位3位のカテゴリ:業務関連ソフトウェアのダウンロード / ゲーム / 動画]
対象期間中のキーワードの割合は、「業務関連ソフトウェア (設計および統計プログラム、イメージおよび文書ブログラム、ビュアーなど) のダウンロード」 のカテゴリが全体の30%で最も大きい割合を占め、次が 「ゲーム」 22%、その次が 「動画」 11%であった。
上位3位のカテゴリの割合を合わせると全体の63%であり、攻撃者は新型コロナウイルスの影響で需要が増えたテレワークやオンライン授業に使用されるソフトウェア、室内遊びに関連するキーワードを主に悪用したと解釈される。
被害を予防するためには、[▲疑わしい Web サイトへのアクセスを控える。 ▲正規品認証ソフトウェアおよびコンテンツをダウンロードする。 ▲OS およびインターネットブラウザ、応用プログラム、Office ソフトウェアなどのプログラムを最新の状態に維持し、セキュリティパッチを適用する。 ▲セキュリティプログラムを最新の状態に維持し、定期的にスキャンを実行する。 ▲重要なデータは別途の保存メディアにバックアップする。] などのセキュリティルールを守らなければならない。


