本レポートは、アンラボコリアより発表された内容を翻訳したものです。
----------------------------------------------------------------------------------------------
始まりは、三菱電機へのハッキング攻撃であった。
2020年1月、朝日新聞は、日本の防衛産業および主要な社会インフラを管理する大手電機メーカー 「三菱電機 (Mitsubishi Electric)」 が大規模なサイバー攻撃を受けたことを発表し、この攻撃には Aurora Panda、Emdivi、Tick、BlackTech など4つの攻撃グループが関連していると報道した。
アンラボセキュリティ対応センター (AhnLab Security Emergency response Center、以下 ASEC) は、この4つのグループの中から韓国であまり知られていない Aurora Panda に注目し、韓国における活動状況を確認するために分析を開始した。そして、Aurora Panda と関連性があるとされるグループが作成したマルウェアを分析中に新たな攻撃の痕跡を発見した。その手がかりとなった文字列が [Welcome To Shadow Force] である。
本レポートでは、ASEC が 「Operation Shadow Force」 を発見するまでの追跡過程を紹介する。
Operation Shadow Force は、Shadow Force と Wgdrop に代表されるマルウェアを用いて韓国の企業や機関を攻撃するグループである。確認されたこのグループによる最初の攻撃は2013年3月だが、マルウェアの作成日数などを考慮すると、2012年以前にも活動していた可能性が高い。彼らが主に使用していたマルウェアが 「Shadow Force」 であったことから Operation Shadow Force と名付けられた。
Operation Shadow Force の特徴
Operation Shadow Force の攻撃方式は、正確には知られていなかった。メールなどによる内部侵入も推定できるが、感染システムのほとんどが Windows Server であり、正常な SQL サーバーの実行ファイルである sqlserver.exe ファイルから異なるマルウェアをダウンロードしたケースがあり、脆弱な SQL サーバーに侵入した可能性が高い。
攻撃者が過去7年間未知の存在であった理由は、2014年以降、エラー処理プログラムやディスク管理プログラムのようなユーザーが信頼するファイルを改ざんし、これらのプログラムが実行された際にマルウェアがロードされる方法を使用していたためだ。これらのプログラムは、多少不審な動作を行ったとしても、本来ネットワーク接続が頻繁であり、ユーザーが信頼するプログラムであるため、ユーザーによる疑いを避けることが可能だ。また、相当数のマルウェアが、流出した正常なデジタル証明書で署名されており、セキュリティプログラムにおいて信頼できるプログラムとして判断されるため、ある程度不審な動作をしてもユーザーに警告を行わない。
2014年9月に初めて発見された Pemodifier (iatinfect.exe) ファイルは、マルウェア Wgdrop が DLL 形式に変更されたタイミングと類似している。攻撃者は exe ファイル形式の Wgdrop を使用していたが、2014年春以降に正常な exe ファイルを改ざんして DLL 形式のマルウェアを実行する方法へと変更した。
作成されたマルウェアには、作成者の名前が表示されているケースが多い。Melody、Syrinx、WinEggDrop が、このグループの代表的な作成者である。彼らは、ハッキングに使用するファイル属性の変更、プロセスビューアなどのいくつかのツールも作成した。
幸いに、攻撃者は2014年以降、同じ手法とファイル名を使用しているため、比較的容易に関連性を発見することができた。
Operation Shadow Force による被害事例および攻撃段階
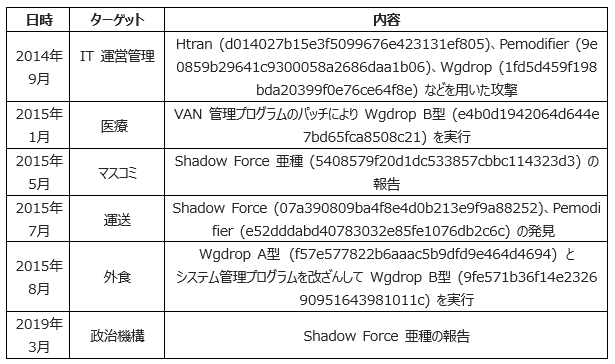
これまでに確認された攻撃事例は、以下のとおりである。
[表 1] Operation Shadow Force による被害事例
活動を始めてから7年が経つが、このグループによる被害報告は多くない。しかし、感染に気付いていなかったケースが20件以上あり、2020年3月にも活動が確認されている。
被害を受けたシステムは Windows Server が多く、攻撃者はまだ明らかになっていない方法でシステムに侵入した。多くの関連マルウェアは、aio.exe ファイルによってダウンロードされた。SQL 関連ファイルである sqlservr.exe ファイルから aio.exe ファイルをダウンロードした記録があり、攻撃者は SQL サーバーを乗っ取った後に aio.exe ファイルをダウンロードしたものと考えられる。
Htran (aio.exe) ファイルを通じて関連マルウェアをダウンロードした後、Windows の実行ファイルをパッチ適用させる Pemodifier (iatinfect.exe) によって正常なプログラムを改ざんし、特定の DLL ファイルが一緒に実行されるようにする。改ざんされた exe ファイルが実行された後、Shadow Force などの不正 DLL が同時に実行される。一部のシステムはキーロガー、画面録画などの追加プログラムをインストールする。現在までにデータを流出させる方法は明らかになっていない。
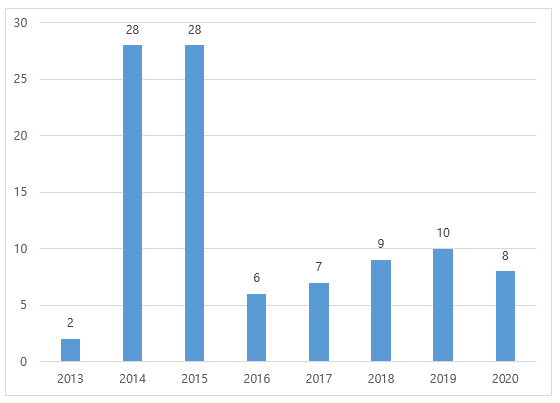
2013年から2020年3月まで、Operation Shadow Force に関連して使用されたマルウェアは98個以上である。
各年度別に発見されたマルウェアは [図1] のとおりである。ただし、攻撃の時点と発見の時点が一致しない場合もある。
[図1] Operation Shadow Force に関連したマルウェアの年度別発見数
マルウェアの種類は Wgdrop の亜種が32個と最も多く、Shadow Force の亜種は23個である。
攻撃者は2014年以降、Wgdrop に代わり Shadow Force を使用しており、Shadow Force の亜種の割合増加が予想される。攻撃者がハッキングのために使用したツールは、計34個である。
Operation Shadow Force、どのように追跡したのか
Operation Shadow Force、このグループは、珍しく他の事件に興味を持ったことでその尻尾を掴まれた。
2020年1月、日本のメディアが三菱電機へのハッキング事件を報道する。 2013年から Aurora Panda (APT17)、Emdivi、Tick、BlackTech として知られている4つのグループの攻撃の試みがあったとされている。 このうち、Emdivi による日本年金機構へのハッキング と、Tick グループの韓国内における活動 については、アンラボでも分析レポートを公開した。しかし、Aurora Panda、BlackTech は韓国ではあまり知られていないグループである。アンラボでは、Aurora Panda グループが韓国で活動状況があるかどうかを追跡することにした。
参考までに、現在まで三菱電機へのハッキングに使用されたマルウェアの情報は公開されていない。
複数のセキュリティベンダーが Aurora Panda グループに関する分析レポートを公開しており、容易にセキュリティ侵害インジケーター (Indicator of Compromise、以下 IOC) を確認することが可能であった。しかし、すでに知られている IOC では、このグループの韓国内における活動は確認できなかった。この時点で追跡を終了するところであったが、Aurora Panda と関連性があると知られる Zoxpng の亜種が韓国企業の証明書で署名されたという内容を確認し 、 4N*証明書で署名された他のマルウェアが存在する可能性もあるため、4N*証明書で署名されたファイルから疑わしいファイルを探してみることにした。
2020年1月の初回分析時点で、4N*証明書で署名されたファイルは計672個であり、疑わしいファイルをいくつか調査した。大半は正常なものであり、2017年11月に収集されたファイル (md5: 6f0e62b15efd2b2468ef37c138eb189a) から、マルウェアの可能性がある [Welcome To Shadow Force] という文字列を発見した。
------------------------------------------------------------------------------------------------------------
https://www.asahi.com/articles/ASN1M6VDSN1MULFA009.html
このファイルは、従来の4N*証明書 (シリアルナンバー:483f0bf7a6d84c6cf429d4eb4988e686) で署名されたマルウェアとは証明書のシリアルナンバーが異なり、証明書情報も不明確で、正常な証明書ではなかった。
しかし、結果的に Shadow Force の発見は重要な手がかりであった。公開済みの情報があるかを確認するため、2015年にトレンドマイクロ社が公開した分析内容を確認した。
偽造4N*証明書で Shadow Force の亜種を1つ、そしてアンラボが保有中のサンプルから関連する亜種を探し、計23個の Shadow Force 亜種を発見した。トレンドマイクロ社のレポートは2015年に韓国企業を攻撃した亜種に関する内容であったが、ハッシュ情報を公開していないため、正確にどのようなマルウェアなのかは確認できなかったものの、ファイル名などから2015年に報告されたサンプルと類似のサンプルであると推定できた。2014年9月に初めて亜種が発見されており、見つかったファイルは2019年3月に韓国の政治機構から届け出られたファイル (md5: fcd695fa1cd04b23697b2e4fdd2d557b) であることを確認した。顧客からの届け出はなかったが2019年以降も活動を続けており、2020年3月初めにも活動が確認されたファイル (md5: a952b2cd5661c94ed7f13a88f8c41ee7) もあった。
証明書の盗用および偽造
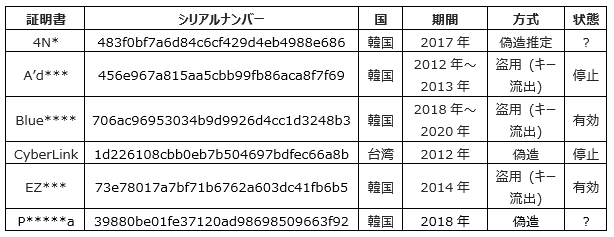
Operation Shadow Force の攻撃者は、正常な証明書を盗用および偽造して、マルウェアに署名した。つまり、攻撃者がハッキングによって取得した証明書キーをマルウェアに使用したものと推定される。
攻撃者は2012年に CyberLink 証明書、2012年~2013年に A’d*** 証明書、2014年に EZ***、2017年に 4N*、2018年~2020年には blue**** 証明書を使用した。
[表 2] 攻撃者に盗用された証明書
----------------------------------------------------------------------------------
攻撃者は、大半が韓国企業の証明書を盗用、または偽造した。
ただし、証明書だけではこのグループとの関連性を断定することはできない。何者かが、流出した証明書のキーを他の攻撃者と共有することができるためである。このグループとの関連性を確認するためには、単純に同じ証明書の署名だけでなく、攻撃方法などを同時に考慮する必要がある。
主なマルウェアおよびツールの分析
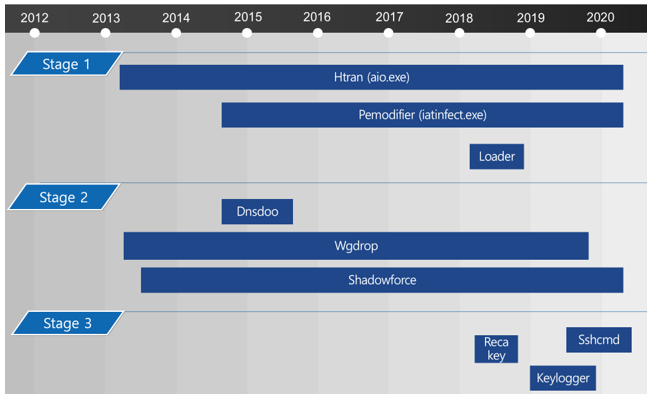
現在までに確認された Operation Shadow Force の主なマルウェアは、[図2] のとおりである。
[図 2] Operation Shadow Forceの主なマルウェア
攻撃者の攻撃段階の順序別に、1段階では Htran (aio.exe)、Pemodifier、Loader を使用した。2段階では DNsdoo、wgdrop、shadow force を、3段階では Recakey、Keylogger、SSHCMD を利用したものと分析された。これ以外にも、まだ確認されていない多数のハッキングツールが存在するものと予想される。
相関分析
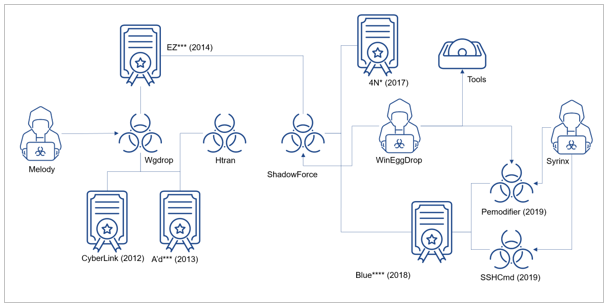
関連マルウェアを分析すると、作成者である Melody、Syrinx、WinEggDrop を何度も目にする。トレンドマイクロ社のレポートによると、「WinEggDrop」 は1982年生まれの中国人だという。これらの作成者が1人なのか複数人なのか、マルウェアのみを作成しているのか、ハッキングにも加担しているのかに関する情報は、確認することができない。特に、WinEggDrop が作成したツールのうち一部はインターネット上に公開されており、誰でも使用することができる。
マルウェア、証明書、作成者情報を通じた関連性を整理すると、[図3] のようになる。
[図3] Operation Shadow Force のマルウェア、証明書、作成者の関係性
複数のマルウェアが、同じデジタル証明書で署名されている。しかし、単純に同じ証明書で署名されていても、同一グループの仕業と断定することは難しい。しかしながら、この攻撃者は aio.exe ファイルを利用してファイルをダウンロードした後、iatinfect.exe ファイルを利用してシステムのファイルにパッチを適用して DLL をロードし、類似したバックドアを使用している。感染したシステムにおけるこれらのファイルの痕跡は、重要な手がかりである。
攻撃者は周期的にマルウェアを変更しているが、現在までに aio.exe ファイルとしてマルウェアをダウンロードし、iatinfect.exe ファイルを利用して正常なファイルを改ざんする攻撃方法は変わらない。
感染が疑われる症状
攻撃者がシステムに存在するファイルをダウンロードする時、aio.exe を使用して改ざんする際に使用したツールは iatinfect.exe というファイル名である。したがって、aio.exeやiatinfect.exe ファイルが発見された場合、このグループの攻撃を受けた可能性が高い。
攻撃者は正常なプログラムにパッチを適用し、マルウェアをロードする手法を使用している。そのため、証明書で署名されたファイルは改ざんされ、証明書が無効となる。これまで頻繁に使用してきたプログラムのデジタル署名情報が有効でない場合、ファイルの改ざんを疑うことが可能である。
特に exe ファイルに [Syrinx の被害者 (Syrinx's Victim)] という文字列が存在する場合、改ざんされたファイルである可能性が高い。また、Melody、Syrinx、WinEggDrop が作成したコマンドラインプログラムが存在する、あるいは RAR 3.80コンソールプログラムが存在している場合も Operation Shadow Force を遂行した脅威グループであることが疑われる。
結論
初めは日本の三菱電機へのハッキングを試みたグループの韓国での活動を追跡することが目的であった。
この過程において、7年間韓国で密かに活動していたグループの痕跡を発見することができた。これほど長期間にわたってあまり知られずに活動していたという点において、彼らの隠密性に驚きを隠せないこともあるが、認知されていない別のグループが確実に存在すると考えると、憂慮せずにはいられない。幸いにも、今回の攻撃者は類似した攻撃方法を使用しており、同じファイル名のツールを何年間も使用しているなど、習慣を大きくは変えていない。ここで明らかにしておく点は、この攻撃グループが密かに活動していたとしても、一部のマルウェアはすでに検知されたということである。これまでに検知されたマルウェアと攻撃手法の関連性を把握し、Operation Shadow Force という攻撃グループとしてグループ化することができ、追跡プロセスにおいてこれまでに未検知のマルウェアも追加で確認・対応することができた。そして、この攻撃グループが好んで使用しているツールが他国内のハッキング事件でも発見されたこともあり、これらとの関連性も引き続き把握していく必要がある。
このグループは、依然としてさまざまな側面において疑問点が残る。このグループの攻撃手法やマルウェアは確認されたが、彼らが他のグループと相関関係があるのか、あるいは独自のグループなのかはまだ判明していない。Operation Shadow Force を実行したグループと Aurora Panda (APT17) が関連しているという明確な根拠はない。また、マルウェア ZoxPNG と Operation Shadow Force ではシリアルナンバーが異なる同じ証明書が1つだけであるため、関連していると判断するのは難しい。
初期段階の侵入方法、情報流出の方法などはいまだに明らかになっていない。それにもかかわらず、アンラボが Operation Shadow Force を紹介した理由は、ここに公開された IOC 情報をもとに不審な侵害行為を早期に検知し、関連業界と協力して残る疑問点を共に解決しようとするためである。