


パンデミック下におけるサイバーセキュリティ
以下の内容は、アンラボコリアより発表された内容を翻訳したものです。
--------------------------------------------------------------------------------------------
4月、Frost & Sullivan のセキュリティアナリストである Kenny Yeo 氏が 「Cybersecurity as a Business Priority Amidst the COVID-19 Pandemic (新型コロナウイルスの世界的大流行下におけるビジネス優先順位としてのサイバーセキュリティ)」 というテーマでオンラインセミナーを開催した。
Frost & Sullivan は、韓国、中国、アジア太平洋と日本 (Asia Pacific & Japan) などの地域を含む13か国にさまざまな業種の顧客を保有しており、IoT、AI、クラウドコンピューティング、 サイバーセキュリティ、デジタル取引など幅広い分野で市場調査を行っている。
Frost & Sullivan が13か国を対象に実施した研究結果によると、2018年サイバーセキュリティの売上額において最も大きな割合を占めたのは 「ネットワークセキュリティ」 であり、次が 「エンドポイントセキュリティ」、その次が 「セキュリティ監視サービス (MSS)」 の順であった。
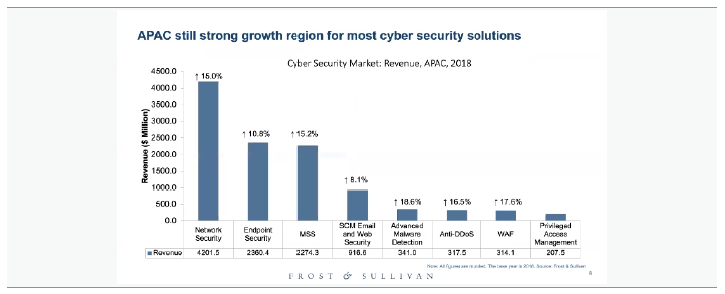
[ 2018年サイバーセキュリティ市場における営業利益と対前年比成長率 ]
順調に成長を続けてきたサイバーセキュリティ市場だが、現在の新型コロナウイルスの 「パンデミック (世界的大流行)」 の前では勢いが弱まっている。
サイバーセキュリティ市場はパンデミックによってどのように変わり、このような状況で企業はどのようにして顧客と円滑にコミュニケーションを取り、潜在顧客を発掘できるのだろうか。
Frost & Sullivan は、アジア太平洋地域 (以下、APAC) でセキュリティ産業をリードしているシンガポールとマレーシアを中心に研究を実施し、その結果に基づいて以下のように答えている。
セキュリティ市場はどのように変化したか
ここ数年最も注目されていた課題は、デジタルトランスフォーメーションであった。
しかし、新型コロナウイルスによりテレワークが増えたことから、多くの企業がセキュリティ運営に関する課題に直面し、パンデミックの中で生き残るためにどう変化すべきかで悩んでいる。
また、企業の社員は自宅で業務を行いながら、企業情報にアクセスするために個人の端末を利用したり、ファイル共有のためにクラウドコンピューティングサービスや不安定なリンクにアクセスするなど、さまざまなサイバー脅威にさらされている。
一方で、サイバー犯罪組織はこのような業務環境の変化を悪用するため、速やかに動いている。
総合脅威管理の開発・製造を行う Fortinet によると、3月に検知されたマルウェアは前年に比べ131%も増加したという。
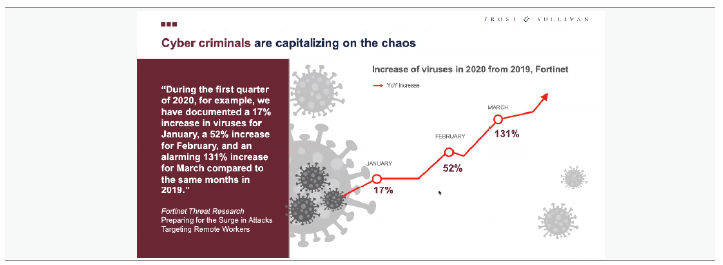
[マルウェアの増加推移]
Frost & Sullivan は、パンデミックが与える打撃は地域と業種を問わず1年以上続くと予測し、このニューノーマル (New Normal) 時代に顧客と円滑にコミュニケーションし深い関係性を築いていくためには、新しいデジタルイニシアティブが重要になると強調した。
新しいデジタルイニシアティブ:クラウドセキュリティ
シンガポールとマレーシアの場合、クラウドコンピューティングサービスの導入率が62%を超えている。多くの企業がクラウドのメリットを活用するため速やかにクラウドへのマイグレーションを行ったのである。
しかし、クラウドの導入および複雑性が増している反面、クラウドセキュリティ対策をきちんと行っている企業は少ないことがわかった。シンガポールの場合、41%の企業がクラウドサービス提供業者によるセキュリティに依存するか、クラウドセキュリティ対策に関してあまり考えていないと答えた。
Frost & Sullivan は、クラウドセキュリティは必須であり、クラウドサービスを提供する業者はセキュリティのごく一部だけを提供するため、企業もクラウドセキュリティに対する連帯責任を担わなければならないと話す。
日々巧妙化するサイバー犯罪から企業の安全を守るためには、優先順位1位を 「セキュリティ」 とし、複雑な脅威に対応しなければならない。
企業のセキュリティ成熟度は?
サイバー犯罪組織から企業の安全を守るために、どのようにして IT チームを強化すれば良いのだろうか?
Frost & Sullivan は、セキュリティを多角的に分析・対応する包括的なセキュリティフレームワークを追求しなければならないと強調する。
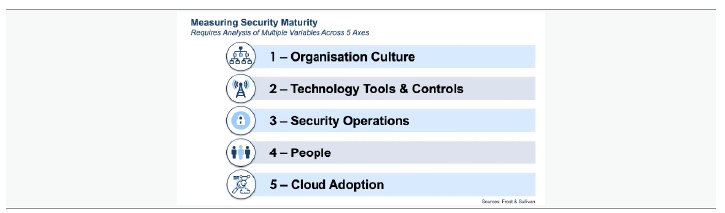
[ セキュリティ成熟度モデル ]
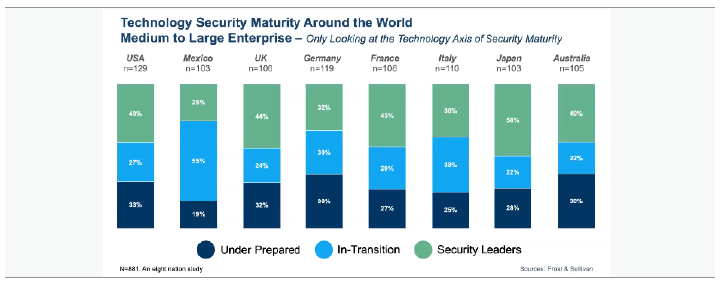
[ 主要国のセキュリティ成熟度 ]
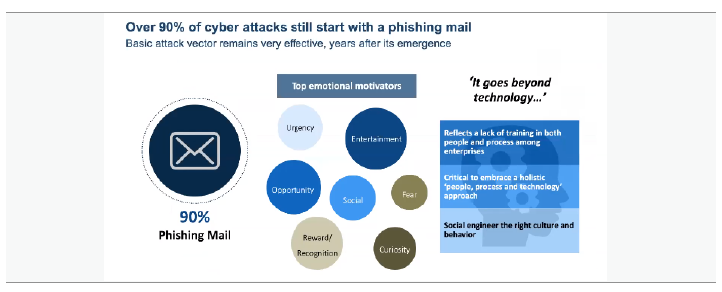
[ フィッシングメールによるサイバー犯罪 ]


