


2019年 サイバー攻撃動向
アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
本内容は、アンラボ侵害対応チーム (CERT, Computer Emergency Response Team) の専門家が2019年1年間でアンラボセキュリティ監視サービス (※補足説明を参照) により検知/遮断された攻撃の試みを分析したものである。
[攻撃タイプ別]
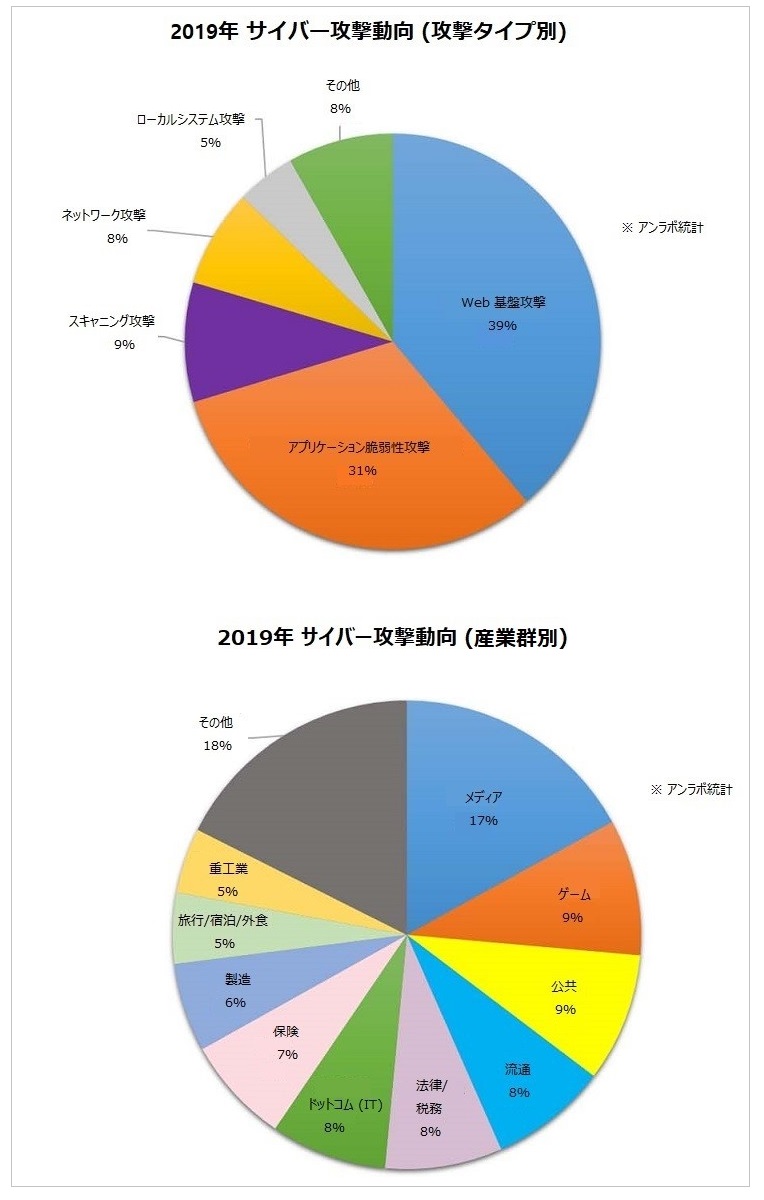
2019年に最も試みが多かった攻撃タイプは、多い順に 「Web 基盤攻撃 (39%)」、「アプリケーション脆弱性攻撃 (31%)」、「スキャニング攻撃 (9%)」 であった。
Web 基盤攻撃とアプリケーション脆弱性攻撃を合わせた割合は全体の70%であり、最も大きな割合を占めている。
「Web 基盤攻撃」 は、攻撃者が企業の Web サイトなどを狙って、Web 脆弱性攻撃、SQL インジェクション攻撃(*) などを展開する攻撃手法である。
「アプリケーション脆弱性攻撃」 は、組織で使用される Web アプリケーション、業務用 SW など、さまざまなアプリケーションの脆弱性を狙う攻撃手法である。
*SQL インジェクション攻撃:Web 上で悪意のあるコードを挿入してユーザーのデータベースを不正に操作する攻撃手法。
このように攻撃者は外部からアクセスしやすい Web とアプリケーションの脆弱性を狙っている。
特に、Web サーバーは企業内部のデータベースとの連携性が高く、企業の Web 基盤サービスが行われる重要なセキュリティ領域であるため、細心の注意を払って管理する必要がある。
企業のセキュリティ担当者は、Web セキュリティの運用、リアルタイムモニタリング、新規/緊急脆弱性への対応、クラウドセキュリティの運用など、専門化されたセキュリティ管理サービスを活用して Web 基盤資産に対するセキュリティを強化しなければならない。
[産業群別]
産業群別に見ると、割合の大きい順に 「メディア (17%)」、「ゲーム (9%)」、「公共 (9%)」、「流通(8%)」、「法律/税務 (8%)」 であり、さまざまな分野において攻撃の試みが行われた。
特に 「製造」、「重工業」 など、大規模産業施設を保有する産業群に対する攻撃の試みは、2018年に比べ125%も増加した。今後 ICT 技術の発展に伴ってスマートファクトリーなどが本格化すると、ICS (Industrial Control System、産業制御システム)、OT (Operational Technology、運用技術) 環境などを狙う攻撃の試みがさらに増加することが予想されるため、関連企業はセキュリティ対策をさらに強化する必要がある。
アンラボサービス事業部を統括するイム・ヨンソン常務は、「統計によると、攻撃者はさまざまな産業分野で多角化されたセキュリティ脅威を展開している。アンラボは従来の主要セキュリティ領域はもちろんのこと、クラウド、産業制御システム、OT などの新しい領域においても、専門化されたセキュリティサービスを顧客に提供していく所存である。」 の述べた。
[補足説明]
◎ アンラボセキュリティ監視サービス
アンラボのセキュリティ監視センター (SOC、Security Operation Center)」 の侵害対応 (CERT) 専門家が顧客の重要 IT 資産に対して、▲セキュリティ脅威のモニタリングおよび対応 ▲脆弱性情報のモニタリング/収集 ▲セキュリティ脅威イベントに対する相関分析 ▲顧客に最適化されたセキュリティポリシーの設定・運営などのセキュリティ管理を提供するサービスである。


