


恐ろしい名を持つランサムウェア 「DEATHRansom」 に注意
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
11月20日、恐ろしい名のランサムウェア 「DEATHRansom」 がアンラボセキュリティ対応センター (AhnLab Security Emergency response Center、以下 ASEC) の分析家により韓国国内で発見された。
DEATHRansom が初めて発見されたのは海外で、発見当時はコード上の問題により大きな被害にはならなかった。
しかし、11月20日を起点に、さらに強力な暗号化手法を搭載した DEATHRansom が韓国国外で同時多発的に発見されている。詳細な流布経路が明らかになっていないため、注意が必要である。
DEATHRansom と名付けられた理由は、このランサムウェアが金銭を要求するために表示させるランサムノート (※[図 1]) に DEATHRansom というテキストが含まれているからである。DEATHRansom はほとんどのフォルダーとファイルを暗号化した後、拡張子は変更しないが、各フォルダーにランサムノート 「read_me.txt」(※[図 1]) を生成する。
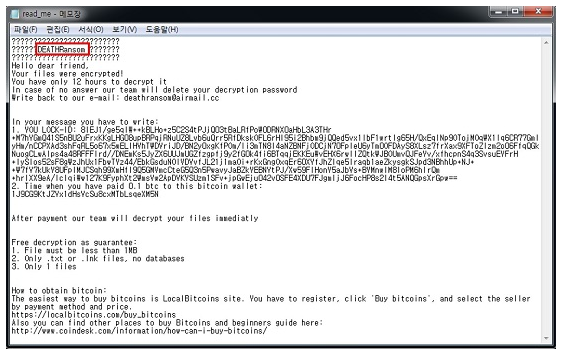
[図 1] DEATHRansom のランサムノート
ASEC 分析の結果、DEATHRansom は2018年に流布されたランサムウェア GandCrab、そして今年9月に確認された Nemty と同じ Packer を使用していた。このPacker はランサムウェアのみならず、仮想通貨マイニングマルウェアとユーザー情報を搾取するマルウェアにも使用されているものである。
アンラボの V3 製品群では、DEATHRansom を以下の診断名で検知している。
<V3 製品群における診断名>
- Trojan/Win32.MalPe.R300037 (2019.11.20.03)
- Win-Trojan/MalPeU.mexp (2019.11.21.00)


