


韓国政府機関を狙った攻撃間の関連性は?
本レポートは、アンラボコリアより発表された内容を翻訳したものです。
---------------------------------------------------------------------------------------------
2019年7月に韓国政府機関傘下組織に 「参照.txt.wsf」 という名前の悪性ファイルが流入された。おそらく E メールを通じて流入したと推定されており、受信者に疑われないように二重拡張子が使用されている。テキストファイル (.txt) のように見えるが、ファイルを開くとスクリプトが実行され、特定の Web サイトにアクセスする。アクセスする Web サイトはすでにハッキング済みの法律事務所ホームページで、アクセスしてくる PC に悪性ファイルをダウンロードする。こうしてダウンロードされたマルウェアは悪意ある動作をする。
新しい攻撃手法は使用されていないが、「参照.txt.wsf」 が追加でダウンロードするマルウェアなどから、過去に行われた攻撃と類似した点が多数確認されている。
2019年7月の攻撃
「参照.txt.wsf」 は JavaScript ファイルであり、事前にハッキングされた法律事務所のホームページにアクセスして追加でファイルをダウンロードする。ダウンロードされるファイルの名前は ChromeDrop.rar で、Chrome ブラウザ関連ファイルを装っている。この他にも Firefox に類似したファイル名が使用された事例も発見された。
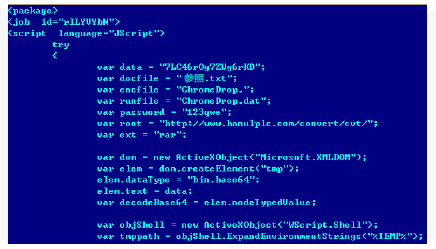
[図 1] 参照.txt.wsf のダウンロードスクリプト
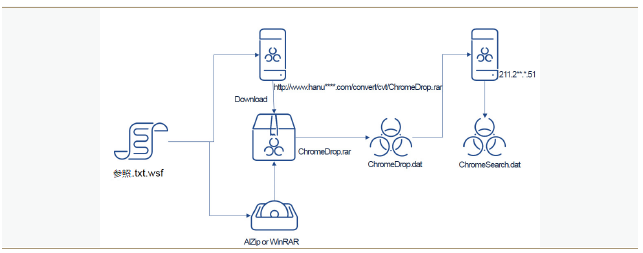
[図 2] 2019年7月攻撃におけるマルウェア動作の流れ
[図 2] の過程を経てダウンロードされた ChromeDrop.rar は感染したシステムに WinRAR や Alzip.exe がインストールされているかを確認する。これら圧縮プログラムがインストールされている場合はあらかじめ定義しておいたパスワードを利用して圧縮を解除し、圧縮ファイル内部の ChromeDrop.dat を実行する。
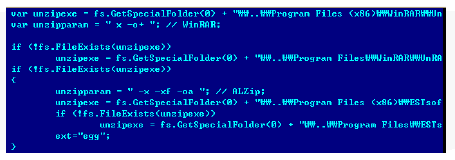
[図 3] ChromeDrop.rar の圧縮解除コード
ChromeDrop.dat は自らをロードしたプロセスが notepad.exe、winword.exe、または cmd.exe であるかを確認し、違う場合はプロセスを終了する。感染したシステムがマルウェア分析システムがどうかを確認する過程だと推定される。分析システムでないと確認できたら ChromeDrop.dat はレジストリに自らを登録し rundll32.exe を通じて DLL ファイル内の ChromeCheck 関数を実行する。この関数は特定の FTP サーバーに接続して ChromeSearch.dat ファイルをダウンロードするが、ChromeSearch.dat はユーザーのキー入力情報を保存し、画面キャプチャ、ファイルリストなどの情報を収集して流出させる役割をする。収集した情報は ChromeSearch.klg、ChromeSearch.scf、ChromeSearch.cif、ChromeSearch.lst など、Chrome ブラウザ関連ファイルのように見えるファイル名で保存される。
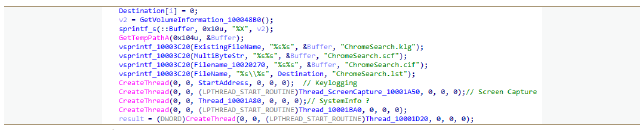
[図 4] システム情報流出機能
攻撃時期別のマルウェアおよびその関連性
2016年に韓国政府機関を狙った攻撃においても7月の攻撃で使用されたマルウェアに類似したマルウェアが用いられたことが確認されている。また2015年初旬から発生している攻撃でもその関連性が窺える。この一連の攻撃に使用されたマルウェアは、大きく▲Downloader ▲Dropper ▲Stealer に分類することができる。
1. Downloader
Downloader は2015年9月から発見されており、ファイルサイズはおよそ70KBである。UPX でパックされたものもあり、パックされたファイルのサイズはおよそ35KB だ。使用されたファイル名は主に wsat.dll、WinSAT.dll、WinSat64.dll、Mcx2Svc.dat などである。
大半は DLL ファイル形式で、ほとんどの Downloaderは Web サーバーからファイルをダウンロードするが、今年発見された事例のように FTP サーバーからファイルをダウンロードする亜種も存在する。
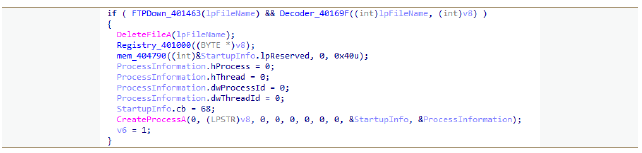
[図 5] FTP サーバーからファイルをダウンロードするコード
2. Dropper
Dropper はおよそ230KBのサイズで、WINWORD.exe、WinSAT.exe などのファイル名を使用する。リソース内部に32bit と64bit のマルウェアファイルを圧縮して保存していて、感染システムが32bit か64bitかを確認した後、それによってファイルを生成する。この際生成されるファイルがシステム情報を流出する Stealer である。
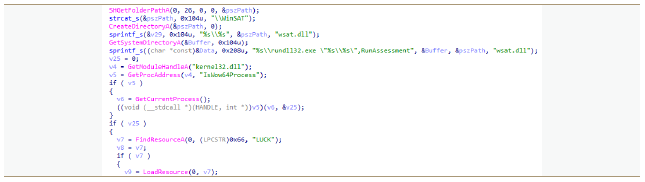
[図 6] リソース内部の保存コードの解除
3. Stealer
Stealer は Dropper や Downloader により生成される情報流出を目的とするマルウェアであり、およそ120KB のサイズである。2015年には wsat.dll、WinSAT.dll といったファイル名が使用され、HwpUpdateCheck.dllが使用されたこともある。2019年には前述のとおり ChromInst.dat、ChromeSearch.dat といった Chrome ブラウザ関連ファイルを装ったファイル名が使用された。
このようにファイル名は時期によって異なるが、キー入力情報、画面キャプチャ、システム情報などを収集して流出させる行為を行うことには変わりない。
アンラボの V3 製品群では、上記のマルウェアを以下の診断名で検知している。
<V3 製品群における診断名>
- Backdoor/Win32.Akdoor
- Downloader/Win32.Agent
- JS/Downloader
- Trojan/Win32.Agent
- Trojan/Win32.Downloader


